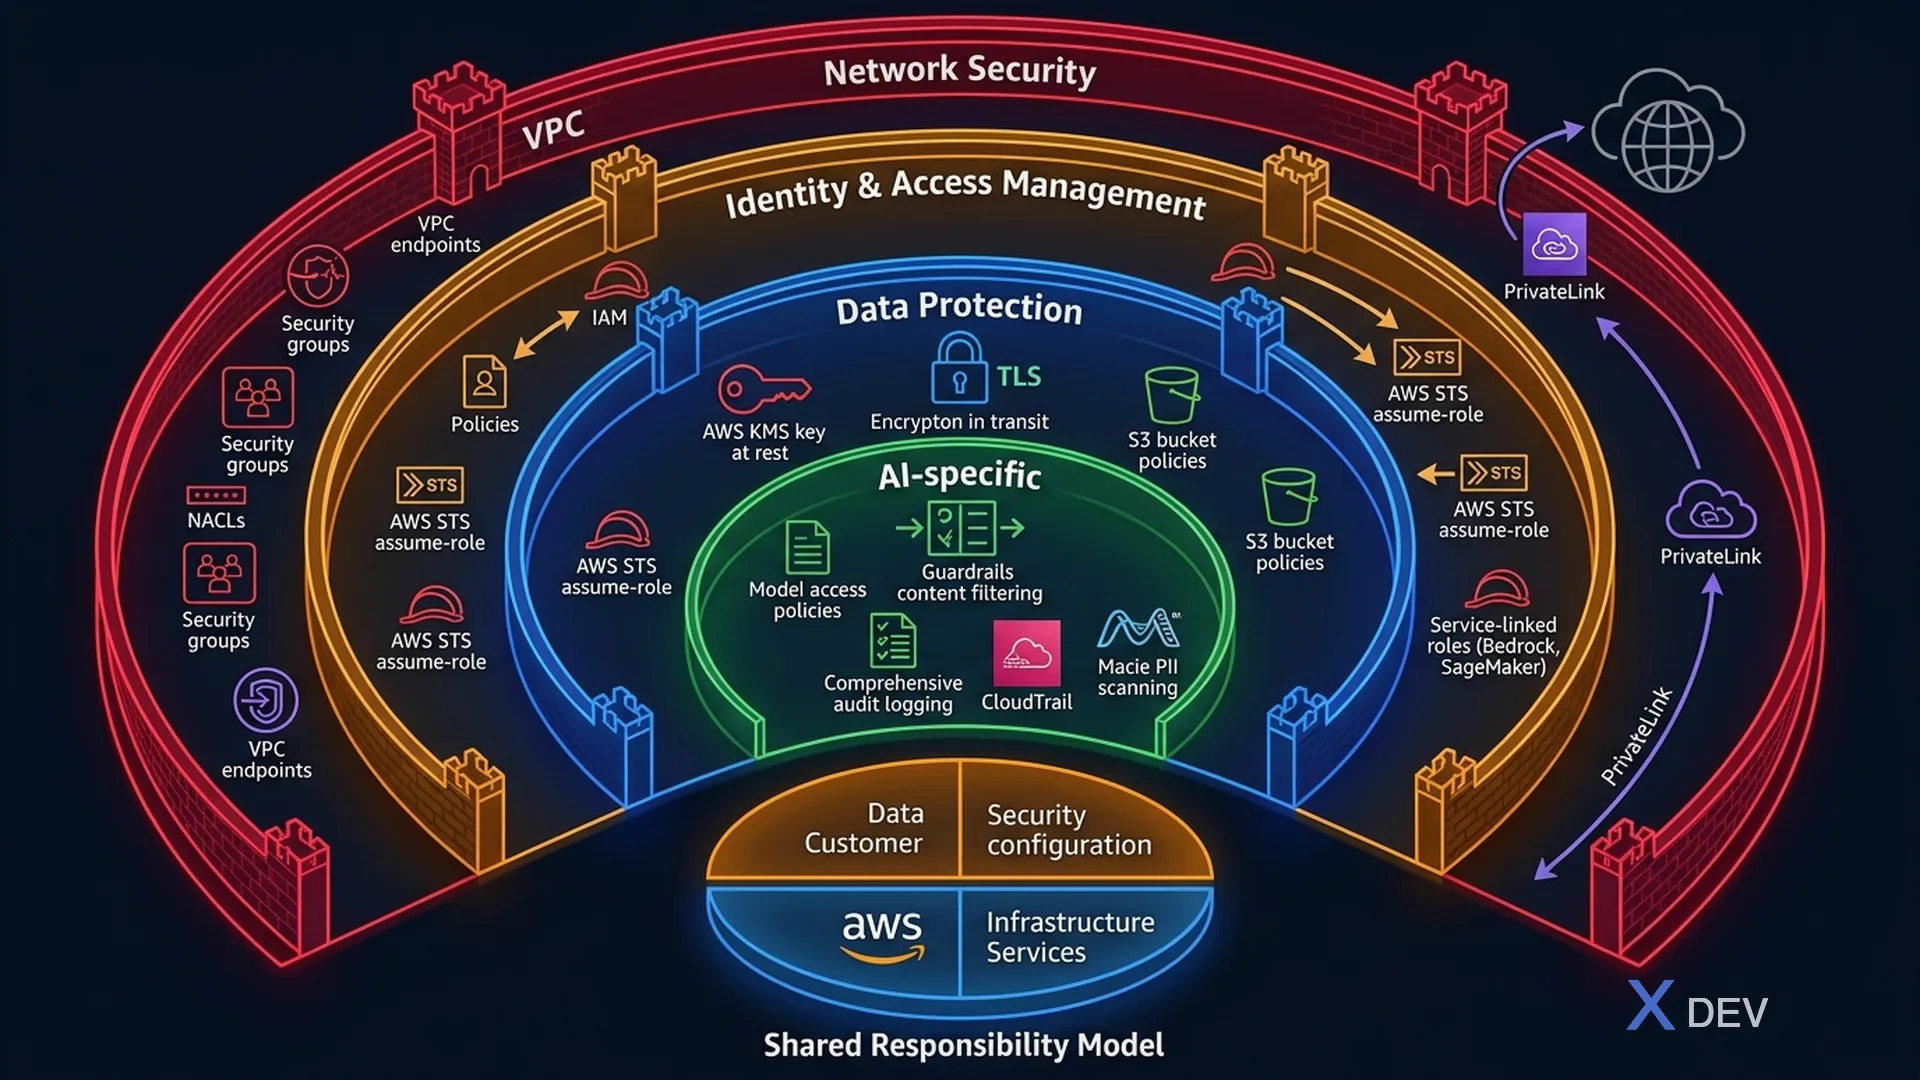
AI安全層級:AWS上的網路、身份、資料保護和AI特定控制
1. AWS上的AI安全——概覽
AI工作負載需要多層安全:資料、模型、基礎設施和應用程式。
AI安全層級:
┌─────────────────────────────────────────┐
│  應用程式安全                             │
│  Guardrails、輸入驗證、                   │
│  提示注入防護                             │
├─────────────────────────────────────────┤
│  模型安全                                │
│  模型存取控制、版本管理、                  │
│  模型完整性、對抗性防禦                    │
├─────────────────────────────────────────┤
│  資料安全                                │
│  加密、PII處理、資料存取                  │
│  控制、稽核日誌                           │
├─────────────────────────────────────────┤
│  基礎設施安全                             │
│  VPC、安全群組、端點、                    │
│  網路隔離、IAM                           │
└─────────────────────────────────────────┘
2. AI/ML工作負載的IAM
2.1. Amazon Bedrock的IAM
| 權限 | 控制內容 |
|---|---|
bedrock:InvokeModel | 呼叫特定的FM |
bedrock:InvokeModelWithResponseStream | 串流模型呼叫 |
bedrock:CreateKnowledgeBase | 建立RAG知識庫 |
bedrock:CreateGuardrail | 建立安全防護機制 |
bedrock:CreateModelCustomizationJob | 啟動微調作業 |
2.2. AI的IAM最佳實踐
- 最小權限:每個角色只授予所需的權限
- 分離角色:資料科學家、ML工程師、管理員使用不同角色
- 基於資源的政策:限制對特定模型的存取
- 服務關聯角色:讓AWS服務根據需要承擔角色
- 條件鍵:按IP、VPC、時間、MFA限制
考試提示:「如何限制團隊在Bedrock中可以使用哪些基礎模型?」→ 使用
bedrock:InvokeModel和特定模型的資源ARN的IAM政策。
3. 資料加密
3.1. 靜態加密
| 服務 | 預設加密 | 自訂金鑰(KMS) |
|---|---|---|
| Amazon Bedrock | AWS託管金鑰 | 客戶託管KMS金鑰 |
| SageMaker訓練 | AWS託管金鑰 | 客戶託管KMS金鑰 |
| SageMaker筆記本 | AWS託管金鑰 | 客戶託管KMS金鑰 |
| S3(訓練資料) | SSE-S3 | SSE-KMS、SSE-C |
| Knowledge Bases向量 | 取決於向量資料庫 | 支援KMS加密 |
3.2. 傳輸中加密
- 所有AWS API呼叫預設使用TLS 1.2+
- Bedrock API呼叫在傳輸中加密
- SageMaker端點使用HTTPS
- 節點間訓練通訊:加密
3.3. AI的AWS KMS
在以下情況使用AWS KMS:
✓ 需要控制加密金鑰
✓ 金鑰輪換政策
✓ CloudTrail金鑰使用稽核
✓ 跨帳戶金鑰共享
✓ 合規要求(HIPAA、PCI-DSS)
4. 網路安全
4.1. AI服務的VPC端點
VPC端點允許私有存取AWS AI服務——流量不經過網際網路。
沒有VPC端點:
VPC中的應用 → 網際網路閘道 → 公共網際網路 → Bedrock API

有VPC端點(PrivateLink):
VPC中的應用 → VPC端點 → AWS私有網路 → Bedrock API
               (無需網際網路!)
| 服務 | VPC端點類型 |
|---|---|
| Amazon Bedrock | 介面(PrivateLink) |
| SageMaker Runtime | 介面(PrivateLink) |
| SageMaker API | 介面(PrivateLink) |
| Amazon S3 | 閘道或介面 |
4.2. SageMaker網路隔離
- VPC模式:在你的VPC內執行訓練/推理
- 網路隔離:容器無網際網路存取(EnableNetworkIsolation=true)
- 安全群組:控制進出流量
- 私有子網路:無直接網際網路存取
考試提示:「如何確保Bedrock API呼叫不經過公共網際網路?」→ Amazon Bedrock的VPC端點(AWS PrivateLink)。
5. PII偵測與資料隱私
5.1. PII偵測服務
| 服務 | PII功能 | 資料類型 |
|---|---|---|
| Amazon Comprehend | 偵測和遮蔽PII實體 | 文字 |
| Amazon Macie | 發現S3儲存桶中的PII | S3中的檔案 |
| Bedrock Guardrails | 在FM輸入/輸出中封鎖/匿名化PII | FM提示/回應 |
| AWS Glue DataBrew | 資料管線中的PII偵測 | 結構化資料 |
5.2. 考試常見PII類型
| PII類型 | 範例 |
|---|---|
| 直接識別符 | 姓名、社會安全號碼、電子郵件、電話、護照號碼 |
| 金融 | 信用卡號碼、銀行帳號、稅務編號 |
| 健康 | 病歷號碼、健康狀況(PHI) |
| 位置 | 住家地址、GPS座標 |
| 數位 | IP位址、裝置ID、登入憑證 |
6. Amazon Bedrock安全性
6.1. Bedrock中的資料隱私
- 資料隔離:你的資料不會被用來訓練基礎FM
- 資料留在區域內:在你選擇的AWS區域處理
- 自訂模型:微調的模型僅限你的帳戶私有
- 無資料共享:你的提示/回應不會與模型供應商共享
- 加密:所有資料在靜態和傳輸中都加密
6.2. 監控與日誌
| 服務 | 記錄內容 |
|---|---|
| AWS CloudTrail | API呼叫(誰呼叫了哪個模型、何時) |
| Amazon CloudWatch | 模型呼叫指標(延遲、錯誤、token數) |
| Bedrock Model Invocation Logging | 完整的提示和回應(至S3或CloudWatch) |
考試提示:「如何稽核哪些使用者正在呼叫Bedrock模型?」→ CloudTrail。「如何記錄實際的提示和回應?」→ Bedrock Model Invocation Logging。
7. 合規與治理
7.1. AWS合規計畫
| 計畫 | 內容 | 相關AI服務 |
|---|---|---|
| SOC 1/2/3 | 安全控制稽核 | Bedrock、SageMaker |
| HIPAA | 醫療資料保護 | SageMaker、Comprehend Medical |
| GDPR | 歐盟資料隱私 | 所有AWS服務(資料駐留) |
| PCI-DSS | 支付卡資料安全 | SageMaker(搭配控制措施) |
| FedRAMP | 美國政府雲端安全 | GovCloud區域 |
| ISO 27001 | 資訊安全管理 | Bedrock、SageMaker |
7.2. AI的共同責任模型
客戶責任(「雲端中的安全」):
├── 訓練資料品質和偏差
├── 模型選擇和評估
├── 提示設計和guardrails設定
├── IAM權限和存取控制
├── PII處理和資料分類
├── 應用程式層級安全
└── 遵守行業法規

AWS責任(「雲端的安全」):
├── 實體基礎設施安全
├── 網路和硬體安全
├── 基礎FM供應商管理
├── 服務可用性和可靠性
├── 加密實作
└── 合規認證
8. AI的資料治理
| 實踐 | AWS服務 |
|---|---|
| 資料編目 | AWS Glue Data Catalog |
| 資料分類 | Amazon Macie |
| 存取控制 | AWS Lake Formation |
| 資料血統 | SageMaker ML Lineage Tracking |
| 資料品質 | SageMaker Data Wrangler、Glue DataBrew |
9. 練習題
Q1:一家金融服務公司想使用Amazon Bedrock,但要求API呼叫不經過公共網際網路。他們應該設定什麼?
- A) AWS Direct Connect
- B) Bedrock的VPC端點(AWS PrivateLink) ✓
- C) VPN連線
- D) CloudFront分發
解說:Amazon Bedrock的VPC介面端點(PrivateLink)允許從VPC內進行私有連線,流量無需經過網際網路。
Q2:根據AWS共同責任模型,誰負責確保訓練資料不包含偏差?
- A) AWS
- B) 基礎模型供應商
- C) 客戶 ✓
- D) AWS和客戶各承擔一半
解說:在共同責任模型下,客戶負責「雲端中的安全」——包括訓練資料品質、偏差偵測和道德AI實踐。AWS負責基礎設施安全。
Q3:一家公司需要在將資料用於ML訓練之前,發現哪些S3儲存桶包含個人身份資訊(PII)。他們應該使用哪個服務?
- A) Amazon Comprehend
- B) Amazon Macie ✓
- C) Amazon Inspector
- D) AWS Config
解說:Amazon Macie使用機器學習自動發現和分類存儲在Amazon S3儲存桶中的敏感資料(包括PII)。Comprehend偵測文字中的PII,但Macie是設計用於S3層級的發現。