 資安
工程師看的合規:ISO 27001、SOC 2、PCI DSS v4 與越南第13/2023號政令
工程師不必背下每條 control,但要知道如何把 control 對應到管線、並自動產生 evidence。 本文整理 4 個常見框架,以及如何在 DevSecOps 中落實 compliance-as-code。
 Duy Tran11 分鐘資安
工程師不必背下每條 control,但要知道如何把 control 對應到管線、並自動產生 evidence。 本文整理 4 個常見框架,以及如何在 DevSecOps 中落實 compliance-as-code。
Duy Tran11 分鐘 資安
一個好的 production 映像檔必須小、不以 root 執行、沒有 shell、經過掃描並被簽署。 本文整理 Docker/OCI 映像檔的 hardening 技巧,並附上以 GitHub OIDC 進行 Cosign keyless 簽署的 workflow。
Duy Tran9 分鐘 資安
Shift-left 並不是把工作丟給開發者,而是把資安控制自動化到最容易產生缺陷的地方, 讓團隊能快速修復,並讓資安成為系統的預設屬性。
Duy Tran8 分鐘 資安
良好的防禦需要三件事:結構化日誌、對應到 ATT&CK 的偵測規則,以及演練過的 IR runbook。本文整理 DevSecOps 團隊如何打造 detection-as-code 計畫與 blameless 的 post-mortem。
Duy Tran10 分鐘 資安
靜態映像檔掃描抓不到容器執行中的異常行為。用 admission policy (Kyverno) 擋下 不合規 workload,再以 runtime monitor (Falco) 偵測 shell-in-container、 lateral movement。
Duy Tran9 分鐘 資安
在談 DAST、IAST 或供應鏈之前,每條管線都需要三層基礎:程式碼用 SAST、相依套件用 SCA、金鑰/token 用 secret scanning。本文示範如何用 Semgrep、Trivy 與 Gitleaks 把這三層建起來。
Duy Tran10 分鐘 資安
在 xz、npm typosquat 與 build poisoning 之後,供應鏈攻擊已成為最常見的攻擊向量。 SLSA + SBOM + Sigstore 這三個開放標準的組合,能讓你證明 artifact 是從哪、用什麼、 由誰建置出來的。
Duy Tran10 分鐘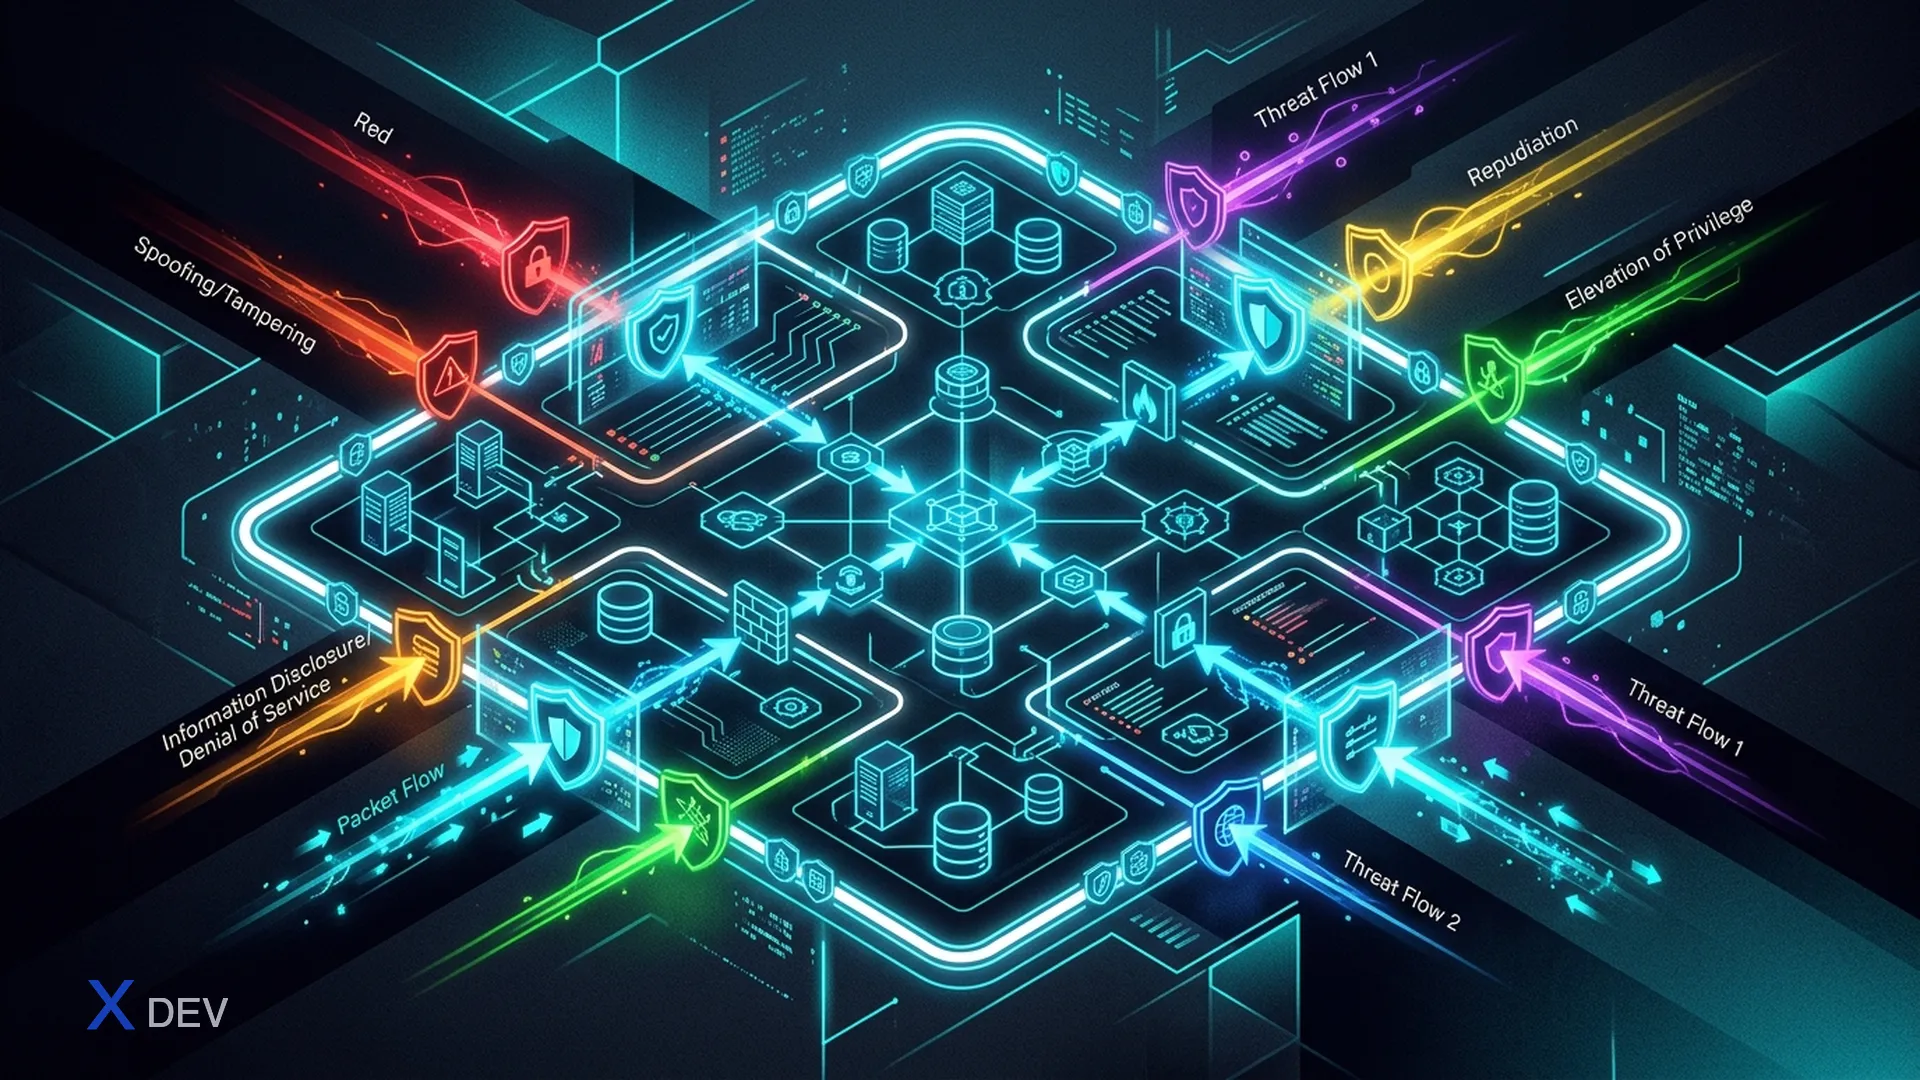 資安
威脅模型不必是 50 頁的文件。一場 60 分鐘的會議,搭配 DFD level 1、STRIDE 與 風險登錄表,就足以避開稽核與 pentest 中常見的設計缺陷類型。
Duy Tran9 分鐘 安全