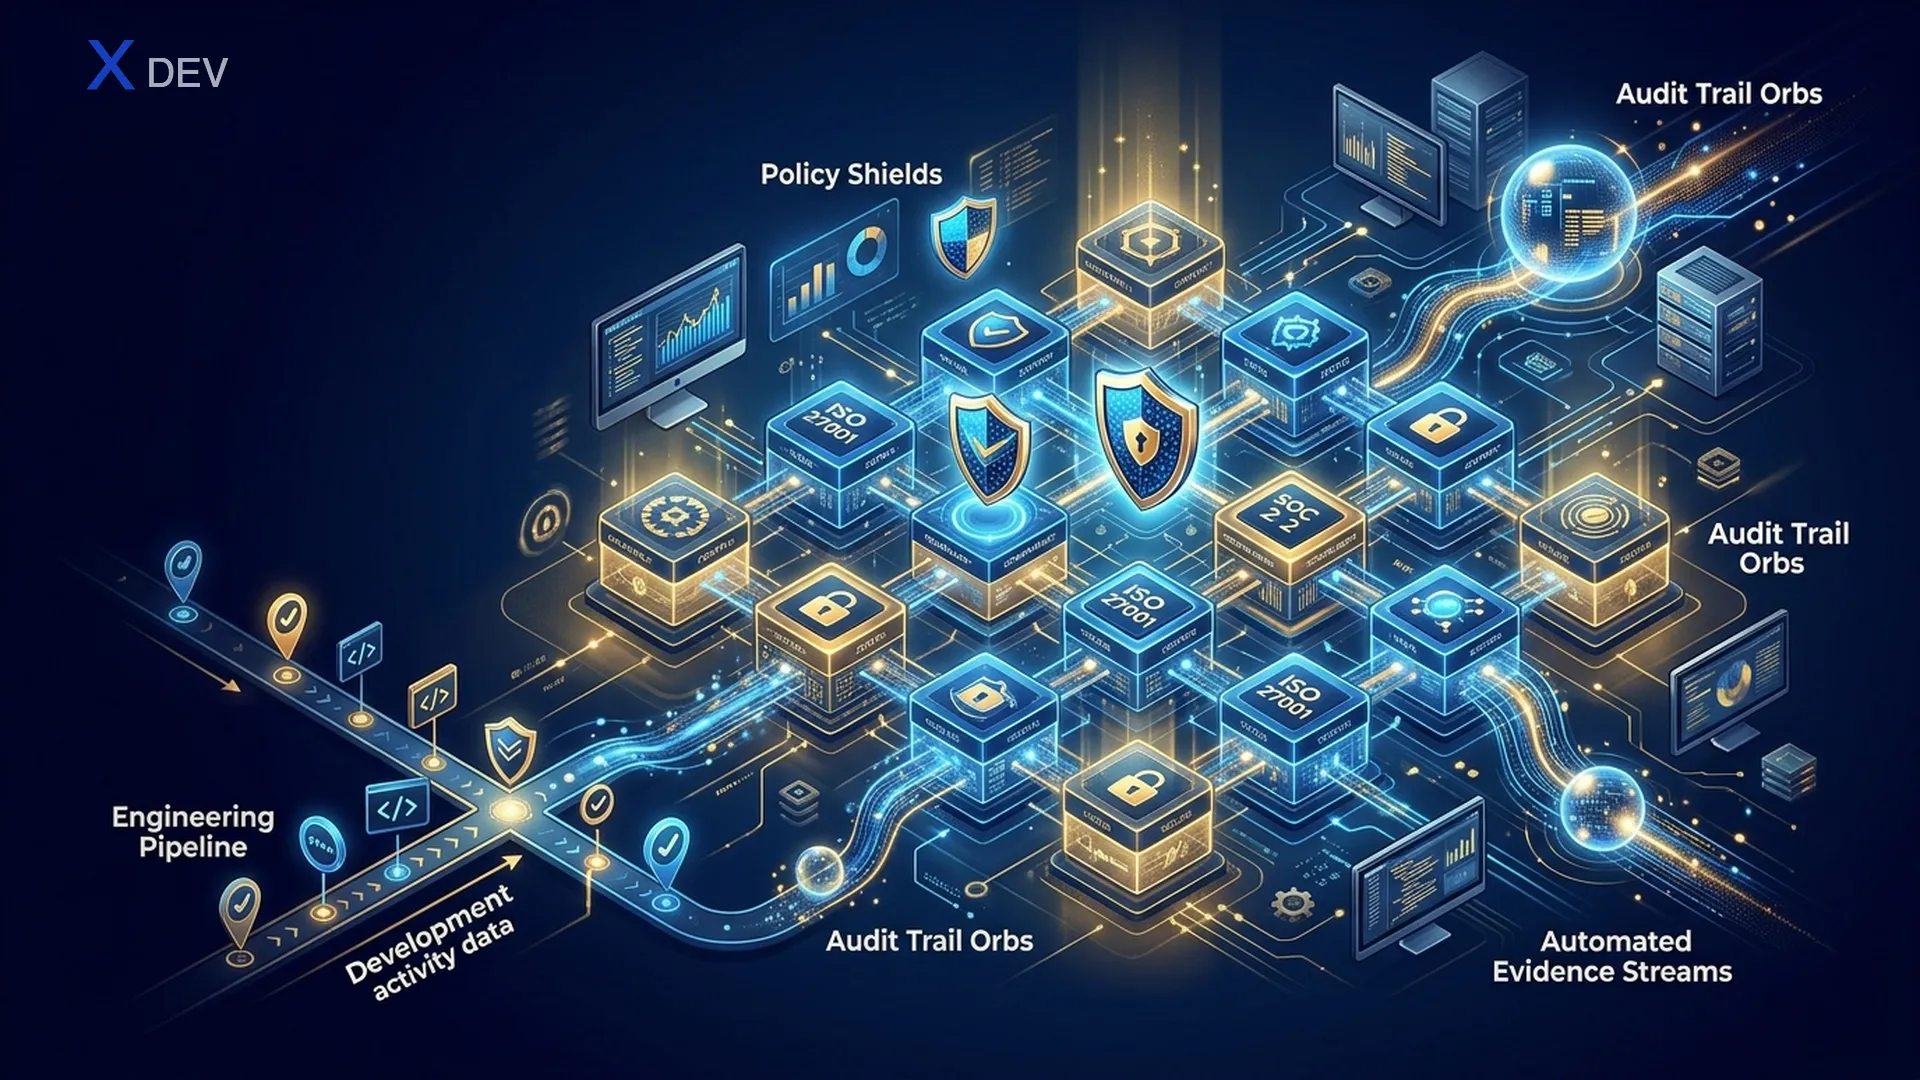
合規不是給稽核員看的 PowerPoint。做對時,每條 control 都會成為管線中的一個自動化片段——而 evidence 則是出貨軟體的副產品。
四個常見框架——本質是什麼?
| 框架 | 目標 | 適用情境 |
|---|---|---|
| ISO/IEC 27001:2022 | Information Security Management System (ISMS)——整體治理 | 任何想取得國際資安治理認證的組織 |
| SOC 2 (AICPA) | Trust Service Criteria (Security、Availability、Confidentiality、Processing Integrity、Privacy) | 美國 B2B SaaS;企業客戶常在 RFP 中要求 |
| PCI DSS v4.0 | 保護持卡人資料 | 任何儲存/處理/傳輸支付卡資料的組織 |
| 越南第13/2023/NĐ-CP號政令 | 越南個人資料保護 | 處理越南公民 PII 的所有組織 |
ISO 27001:2022——工程師需要掌握什麼?
2022 版在 Annex A 有 93 條 control,分為 4 大主題:Organizational、People、Physical、Technological。多數「Technological」control 直接對應到 DevSecOps 管線:
- A.8.8 Management of technical vulnerabilities → SCA + SBOM + Dependency-Track + 修復 SLA。
- A.8.25 Secure development life cycle → SDLC 文件、威脅模型、code review。
- A.8.28 Secure coding → SAST + linter + secure coding 訓練。
- A.8.29 Security testing → DAST、定期 pentest、IR 演練。
- A.8.32 Change management → branch protection、ticket 驅動的部署、稽核日誌。
工程師不必背編號,但要知道自己的工具對應到哪條 control,當稽核員問起時,可以直接指向 dashboard/log。
SOC 2 Type II
SOC 2 不是發「認證」,而是 CPA 出具的報告。Type II 比 Type I 更重要,因為它檢視 control 在一段期間內的有效性 (通常 6-12 個月)。工程師需要定期準備 evidence:
- 每季的 access review:誰擁有什麼權限、持續多久。
- Change ticket 與 PR/部署綁定:每個 production 變更都能追溯到請求來源。
- 實際的 backup 測試 (不是只跑 backup)。
- 依 SLA 的漏洞管理報告。
- IR 演練報告 (tabletop、post-mortem)。
小提示:使用 compliance automation (Vanta、Drata、Secureframe) 自動從 AWS/GCP、GitHub、Okta、MDM 拉取 evidence——可減少 80% 的人工蒐集工作。
PCI DSS v4.0——工程師容易忽略的重點
- Scope minimization:tokenization 並把支付外包給 payment processor,以縮小 Cardholder Data Environment (CDE),從而減少適用的 control 數量。
- v4 的 customised approach:允許自行設計 control 只要達成目標即可——適合 cloud-native 環境,但需要詳細文件。
- 處處 MFA:自 2025 年起,進入 CDE 的所有存取都強制 MFA。
- Targeted Risk Analysis:v4 中許多 control 要求以 risk analysis 決定 review/test 頻率。
- Software security:Req 6 擴大要求 bespoke + custom 軟體的盤點 (相當於內部程式碼的 SBOM)。
越南第13/2023/NĐ-CP號政令與《個人資料保護法》
工程師需要記住的核心要點:
- 分類:基本個人資料與敏感個人資料 (健康、生物特徵、政治、宗教、財務、位置、犯罪紀錄等)。適用不同 control。
- 個人資料處理影響評估 (相當於 DPIA):對規模/敏感度高的系統強制執行,需保存紀錄。
- 同意必須明確、可撤回,不得與其他條款綁在一起。
- 72 小時內通報資料外洩事件,自知悉起算,通報越南公安部 A05 局。
- 跨境資料傳輸:必須有評估文件,某些類型資料須在規定期限內保留於越南境內。
對應到技術面:
- 在 DB 與資料目錄中加入 data classification tag。
- 對敏感欄位採用 pseudonymization/encryption,並透過 KMS 管理金鑰。
- 對敏感資料存取建立稽核日誌,依政策保存 retention。
- 72 小時 breach runbook:誰發現 → triage → 通報 → 紀錄。
- 當有新 PII 出現時,以 feature toggle 觸發 DPIA 範本。
Compliance-as-code:從管線產出 evidence
不要等到稽核期才人工蒐集,而是把 evidence 當成管線的 artifact 自動產生:
- Branch protection 截圖 → 每月透過 GitHub API 匯出,存入 evidence bucket。
- 每次部署綁定 change ticket id 與 sign-off → 查詢 Loki/CloudTrail 自動產生報告。
- Access review 自動 dump IAM、Okta group、K8s RBAC → 與 HRIS 比對找出 orphan account。
- Backup 驗證任務每週實際 restore 到 ephemeral 環境並比對 checksum。
- Dependency-Track + DefectDojo 的漏洞儀表板直接成為「exhibit」。
Control mapping 範例——一行 evidence
| Control | 工具 | Evidence 檔案 | 頻率 |
|---|---|---|---|
| ISO A.8.8 / SOC2 CC7.1 | Trivy + Dependency-Track | monthly-vuln-report.pdf | 每月 |
| ISO A.8.32 / SOC2 CC8.1 | GitHub branch protection | branch-protection.json | 每季 |
| PCI Req 8 / SOC2 CC6.1 | Okta + IdP report | access-review-Q<n>.csv | 每季 |
| 越南政令第13號 第25條 | 稽核日誌查詢 | pii-access-log-monthly.json | 每月 |
結論
合規是系統性投資的契機,而不是一年一次的事件。當你知道適用哪個框架、能對應到技術 control、自動產生 evidence 後,稽核期就只剩匯出報告而已。更重要的是:系統真的更安全——這正是 DevSecOps 追求的目標。