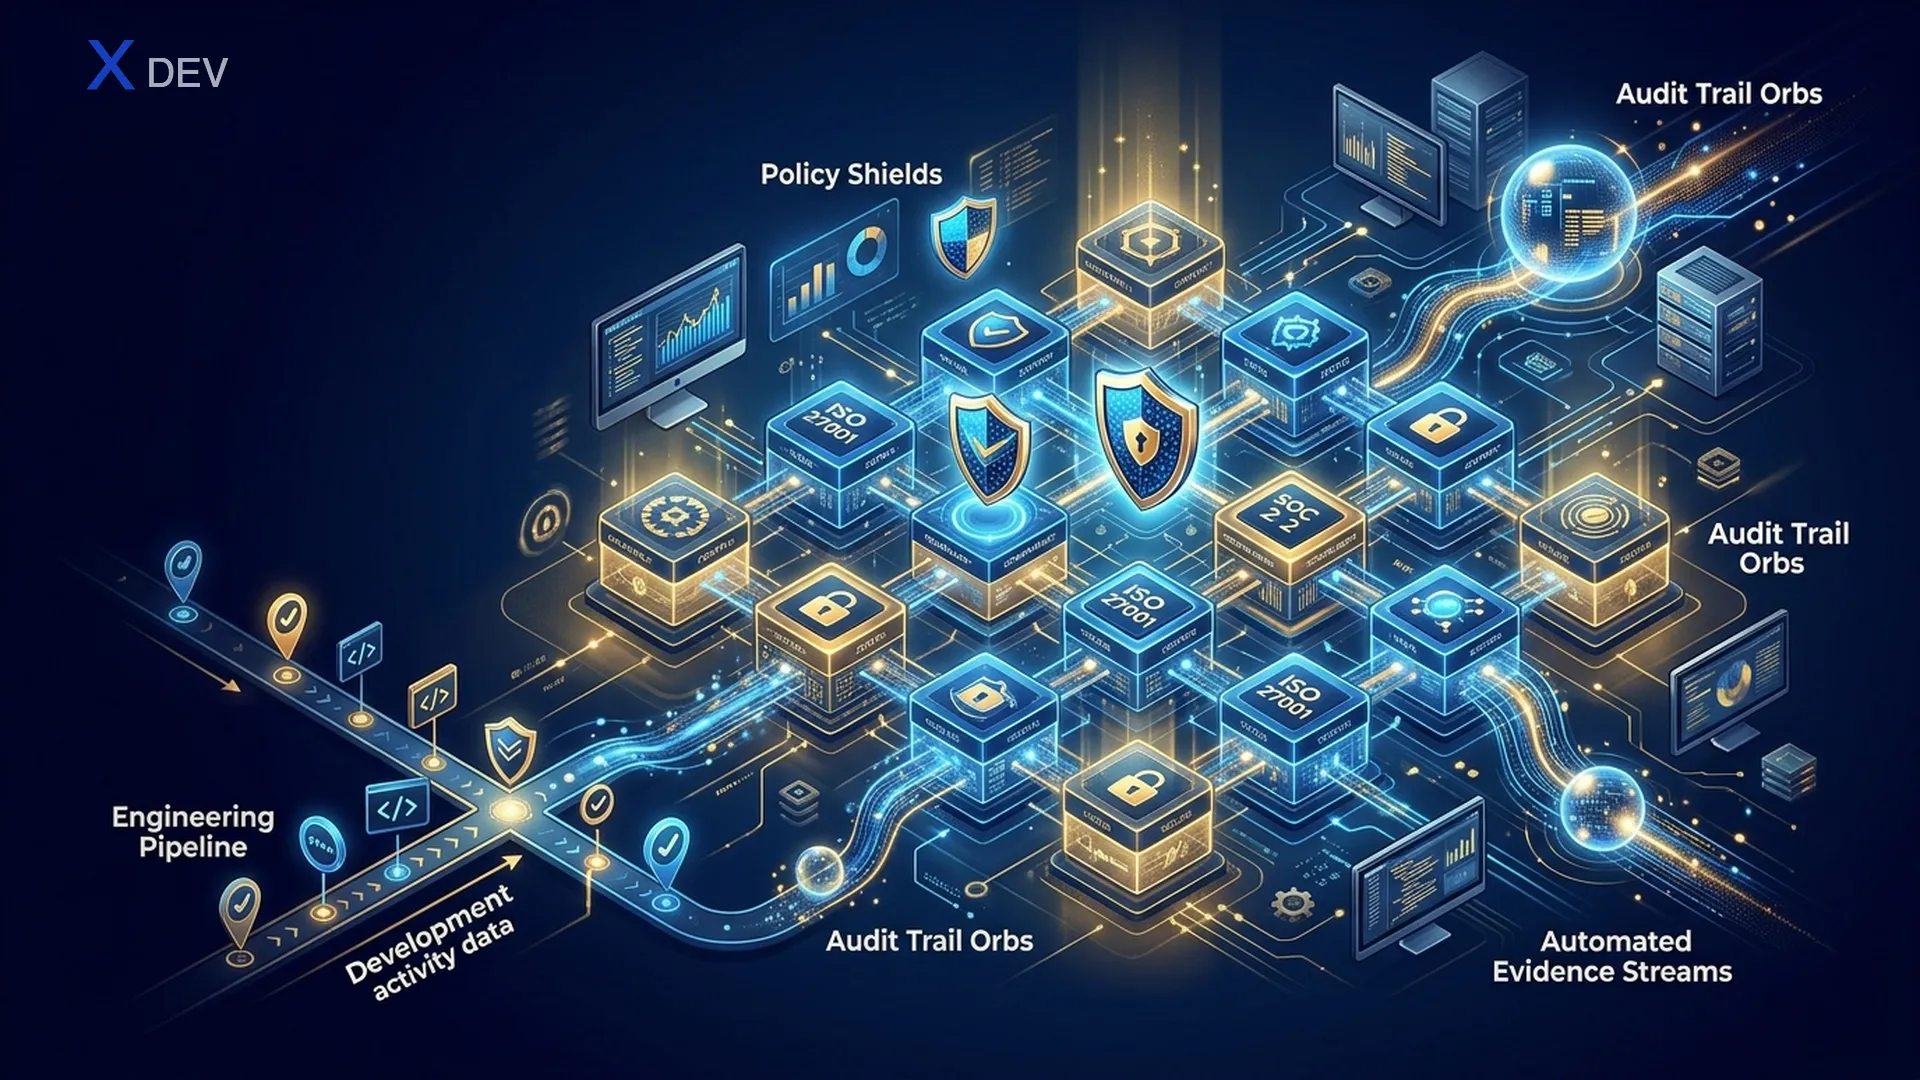
Compliance không phải PowerPoint cho auditor. Khi làm đúng, mỗi control trở thành một mảnh tự động trong pipeline — và evidence được sinh ra như side-effect của hoạt động ship phần mềm.
Bốn khung phổ biến — bản chất là gì?
| Khung | Mục tiêu | Khi nào áp dụng |
|---|---|---|
| ISO/IEC 27001:2022 | Information Security Management System (ISMS) — quản trị tổng thể | Bất kỳ tổ chức muốn cert quốc tế về quản trị an toàn thông tin |
| SOC 2 (AICPA) | Trust Service Criteria (Security, Availability, Confidentiality, Processing Integrity, Privacy) | SaaS B2B Mỹ; thường khách hàng enterprise yêu cầu trong RFP |
| PCI DSS v4.0 | Bảo vệ cardholder data | Bất kỳ ai chứa/xử lý/truyền thẻ thanh toán |
| Nghị định 13/2023/NĐ-CP | Bảo vệ dữ liệu cá nhân tại Việt Nam | Mọi tổ chức xử lý PII của công dân VN |
ISO 27001:2022 — engineer cần nắm gì?
Bản 2022 có 93 control trong Annex A, nhóm thành 4 theme: Organizational, People, Physical, Technological. Phần lớn control "Technological" map trực tiếp vào DevSecOps pipeline:
- A.8.8 Management of technical vulnerabilities → SCA + SBOM + Dependency-Track + SLA fix.
- A.8.25 Secure development life cycle → SDLC document, threat model, code review.
- A.8.28 Secure coding → SAST + linter + secure coding training.
- A.8.29 Security testing → DAST, pentest định kỳ, IR drill.
- A.8.32 Change management → branch protection, ticket-driven deploy, audit log.
Engineer không cần thuộc số hiệu, nhưng cần biết tool nào của mình đang phục vụ control nào để khi auditor hỏi, có thể trỏ thẳng vào dashboard/log.
SOC 2 Type II
SOC 2 không cấp "cert" mà là báo cáo của CPA. Type II quan trọng hơn Type I vì kiểm tra hiệu quả control trong khoảng thời gian (thường 6-12 tháng). Engineer cần chuẩn bị evidence định kỳ:
- Access review hàng quý: ai có quyền gì, trong bao lâu.
- Change ticket gắn PR/deploy: mỗi production change phải truy được nguồn yêu cầu.
- Backup test thực tế (không chỉ chạy backup).
- Vulnerability management report theo SLA.
- IR drill report (tabletop, post-mortem).
Mẹo: dùng compliance automation (Vanta, Drata, Secureframe) để pull evidence từ AWS/GCP, GitHub, Okta, MDM tự động — giảm 80% công thu thập thủ công.
PCI DSS v4.0 — những điểm engineer dễ bỏ sót
- Scope minimization: tokenization và outsource cho payment processor để giảm Cardholder Data Environment (CDE), từ đó giảm số control áp dụng.
- Customised approach trong v4: cho phép tự thiết kế control miễn đạt mục tiêu — phù hợp cloud-native, nhưng cần document chi tiết.
- Multi-factor everywhere: MFA bắt buộc cho mọi truy cập vào CDE từ 2025.
- Targeted Risk Analysis: nhiều control trong v4 yêu cầu risk analysis cho tần suất review/test.
- Software security: Req 6 mở rộng yêu cầu inventory phần mềm bespoke + custom (≈ SBOM cho code nội bộ).
Nghị định 13/2023/NĐ-CP và Luật Dữ liệu cá nhân
Điểm cốt lõi engineer cần nhớ:
- Phân loại: dữ liệu cá nhân cơ bản và nhạy cảm (sức khoẻ, sinh trắc học, chính trị, tôn giáo, tài chính, vị trí, lịch sử tội phạm…). Áp dụng control khác nhau.
- Đánh giá tác động xử lý DLCN (DPIA tương đương): bắt buộc với hệ thống có quy mô/sensitivity cao, lưu hồ sơ.
- Sự đồng ý phải rõ ràng, có thể rút lại, không gộp với điều khoản khác.
- Thông báo vi phạm trong 72 giờ kể từ khi biết, gửi A05 — Bộ Công an.
- Chuyển dữ liệu xuyên biên giới: phải có hồ sơ đánh giá, lưu tại VN trong thời hạn quy định cho một số loại dữ liệu.
Map vào kỹ thuật:
- Data classification tag trong DB và data catalog.
- Pseudonymization/encryption ở cột nhạy cảm + key management qua KMS.
- Audit log truy cập dữ liệu nhạy cảm, retention theo chính sách.
- Runbook breach 72h: ai phát hiện → triage → notify → record.
- DPIA template kích hoạt từ feature toggle khi có PII mới.
Compliance-as-code: evidence từ pipeline
Thay vì thu thập thủ công vào kỳ audit, sinh evidence như artifact của pipeline:
- Branch protection screenshot → export qua GitHub API mỗi tháng, lưu evidence bucket.
- Mỗi deploy gắn change ticket id và sign-off → query Loki/CloudTrail tự sinh report.
- Access review tự động dump IAM, Okta group, K8s RBAC → so sánh với HRIS để phát hiện orphan account.
- Backup verification job thực sự restore vào ephemeral env và compare checksum hàng tuần.
- Vulnerability dashboard từ Dependency-Track + DefectDojo trở thành "exhibit" trực tiếp.
Control mapping mẫu — 1 dòng evidence
| Control | Tool | Evidence file | Cadence |
|---|---|---|---|
| ISO A.8.8 / SOC2 CC7.1 | Trivy + Dependency-Track | monthly-vuln-report.pdf | Hàng tháng |
| ISO A.8.32 / SOC2 CC8.1 | GitHub branch protection | branch-protection.json | Hàng quý |
| PCI Req 8 / SOC2 CC6.1 | Okta + IdP report | access-review-Q<n>.csv | Hàng quý |
| NĐ 13 Đ.25 | Audit log query | pii-access-log-monthly.json | Hàng tháng |
Kết luận
Compliance là cơ hội đầu tư hệ thống chứ không phải sự kiện 1 lần/năm. Khi biết khung nào áp dụng, map về control kỹ thuật, sinh evidence tự động, kỳ audit chỉ còn là export báo cáo. Quan trọng hơn: hệ thống thật sự an toàn hơn — chính là mục tiêu mà DevSecOps theo đuổi.