Trong nhiều tổ chức, security review vẫn là cánh cổng cuối cùng trước go-live. Đến lúc tìm ra lỗ hổng thì việc sửa đắt gấp 30-100 lần so với khi phát hiện trong code review. Shift-left là cách giải quyết vấn đề đó — không phải bằng cách bỏ kiểm tra cuối, mà bằng cách dịch chuyển kiểm soát về sớm hơn trong vòng đời.
Vì sao cần shift-left?
Mô hình "security as gate" — đặt một check thủ công ở cuối SDLC — không scale với tốc độ release hiện đại. Khi team CI/CD ship nhiều lần mỗi ngày, không thể chờ một người security review từng pull request. Hệ quả thường gặp:
- Security trở thành bottleneck, team dev tìm cách bypass.
- Lỗi tìm ra muộn, sửa tốn kém, đôi khi phải làm lại kiến trúc.
- Báo cáo audit dài, không phản ánh trạng thái thực sự của hệ thống.
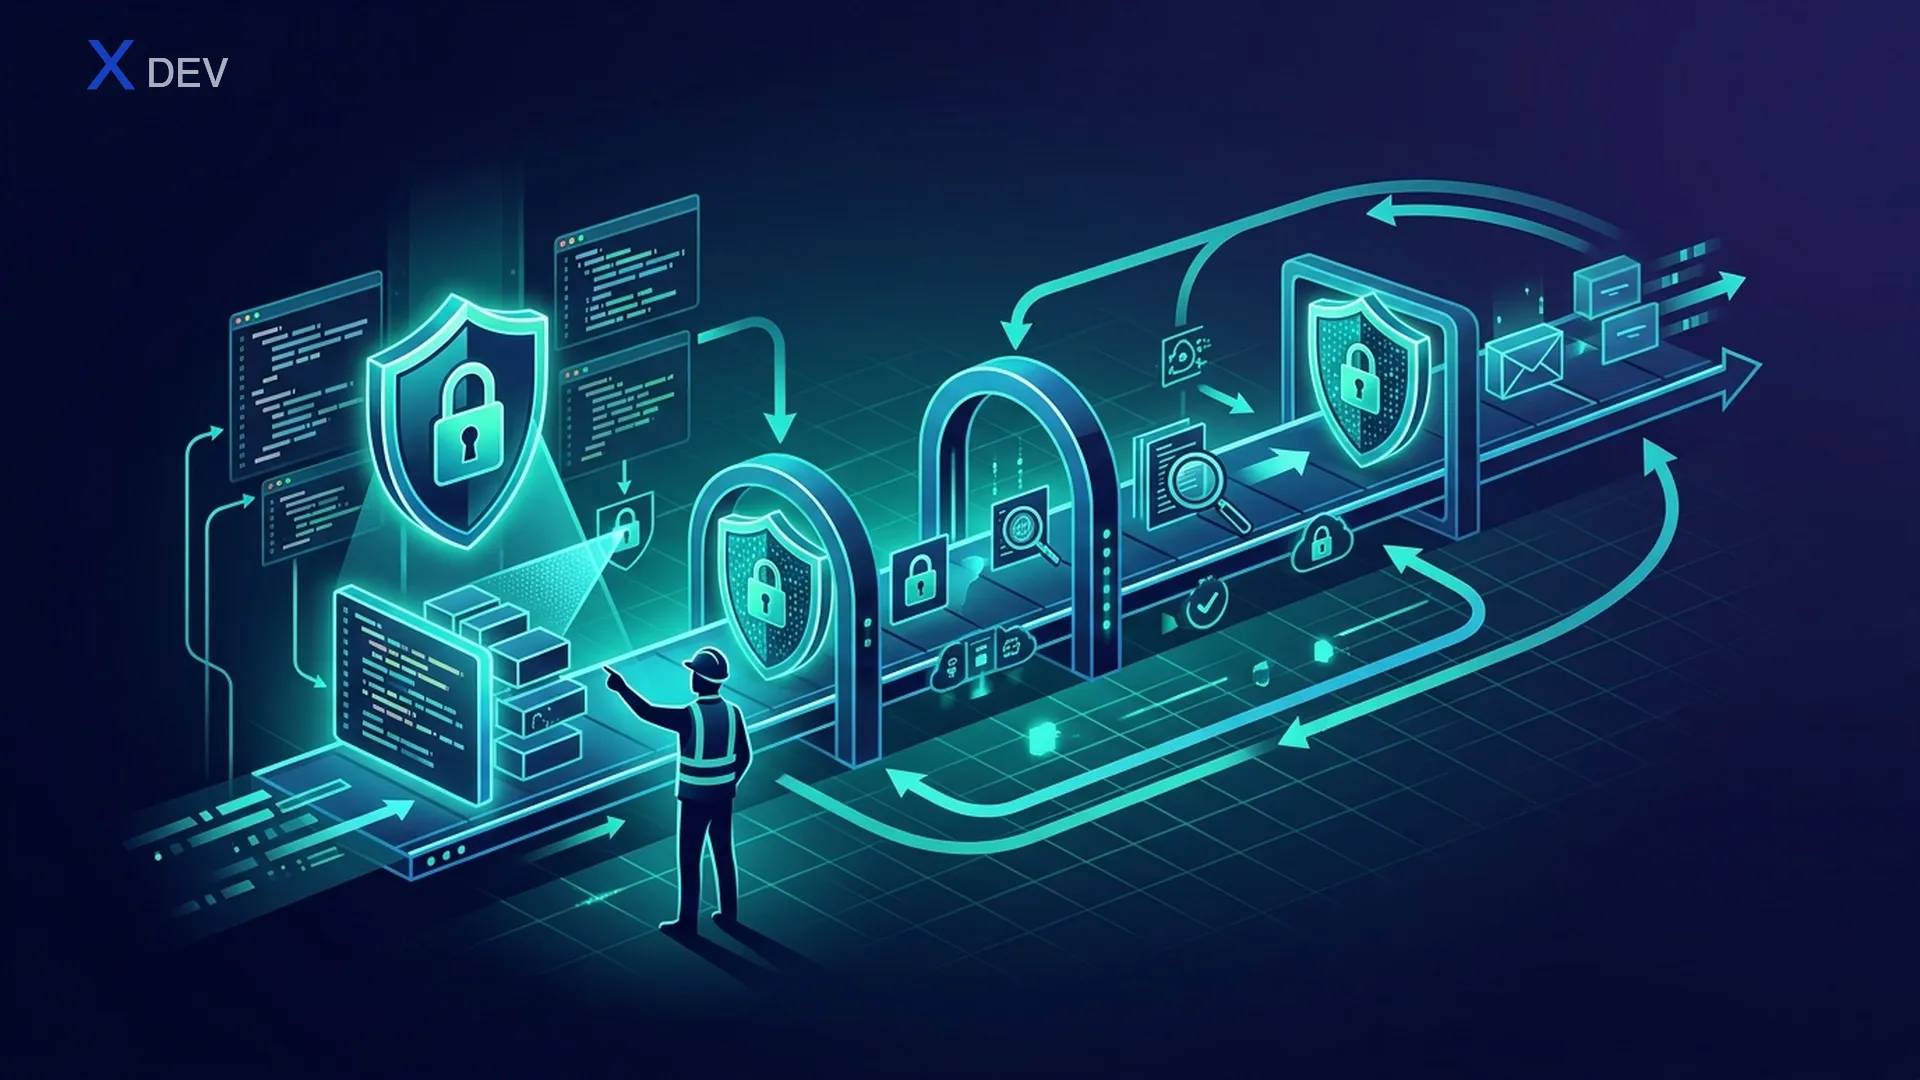
Shift-left giải quyết bằng cách chuyển từ kiểm tra cuối sang guardrail liên tục: mỗi giai đoạn của SDLC đều có security control phù hợp, tự động và cho feedback ngay tại nơi dev đang làm việc.
Shift-left không phải là gì
Một số hiểu lầm phổ biến:
- Không phải đẩy toàn bộ trách nhiệm cho dev. Dev viết code, nhưng security cung cấp tool, ruleset, threat model template và mentor. Champion model giúp scale kiến thức.
- Không phải bỏ pentest cuối kỳ. Pentest, red team, bug bounty vẫn cần thiết để bắt logic bug và 0-day. Shift-left chỉ giảm số lỗi cơ bản đến tay pentester.
- Không phải bật toàn bộ tool một lúc. Bật cùng lúc SAST + DAST + SCA + secret scan trên 100 repo sẽ tạo alert fatigue và mất buy-in.
Bản đồ control theo SDLC
Một map tham khảo, từ trái sang phải:
| Giai đoạn | Control điển hình | Tool ví dụ |
|---|---|---|
| Requirement | Threat model nhẹ, abuse case | OWASP Threat Dragon, Microsoft TMT |
| Design | Secure design review, data classification | Architecture decision record (ADR) |
| Code | Linter, SAST, secret pre-commit | Semgrep, Gitleaks, ESLint security plugin |
| Build | SCA, SBOM, container scan, sign | Trivy, Grype, Syft, Cosign |
| Deploy | IaC scan, admission policy | Checkov, Kyverno, OPA Gatekeeper |
| Runtime | WAF, runtime detection, audit log | Falco, Cilium Tetragon, SIEM |
| Operate | DAST định kỳ, IR, post-mortem | OWASP ZAP, PagerDuty, Sigma |
Bắt đầu từ đâu nếu công ty chưa có gì?
Thứ tự ưu tiên dựa trên trade-off chi phí / hiệu quả:
- Secret scanning ở pre-commit + CI. Rẻ, dễ thắng nhanh, ngăn được loại sự cố tốn kém nhất.
- SCA + SBOM để biết hệ thống đang dùng package nào. Khi có CVE mới, trả lời "chúng ta có bị ảnh hưởng?" trong vài phút thay vì vài ngày.
- Branch protection + signed commit + pinned action SHA. Bảo vệ pipeline khỏi pipeline attack — chi phí gần như bằng 0.
- Threat model 1-pager cho service quan trọng nhất. Chỉ cần STRIDE trên DFD đơn giản đã giúp tránh lớp lỗi thiết kế.
- Sau đó mới mở rộng SAST, DAST, container, IaC scan.
Kết nối với maturity model
Để biết mình đang ở đâu và đi tiếp ra sao, dùng OWASP SAMM 2.0 hoặc BSIMM chấm điểm 5-15 practice quan trọng. Mục tiêu không phải đạt mọi practice ở Level 3, mà chọn 2-3 mảng trọng yếu nâng từ Level 1 lên Level 2 mỗi quý. Có metric kèm OKR (MTTR vuln, scan coverage, % service có threat model) sẽ giúp leadership thấy giá trị và tiếp tục đầu tư.
Kết luận
Shift-left là chiến lược, không phải tool. Mục tiêu là biến security thành guardrail tự động, có metric, có owner, có feedback ngay khi sinh lỗi. Bắt đầu từ vài thắng nhanh (secret, SCA, branch protection), rồi mở rộng theo maturity. Khi đã quen, security không còn là cánh cổng chặn release mà trở thành nhịp tự nhiên của pipeline.