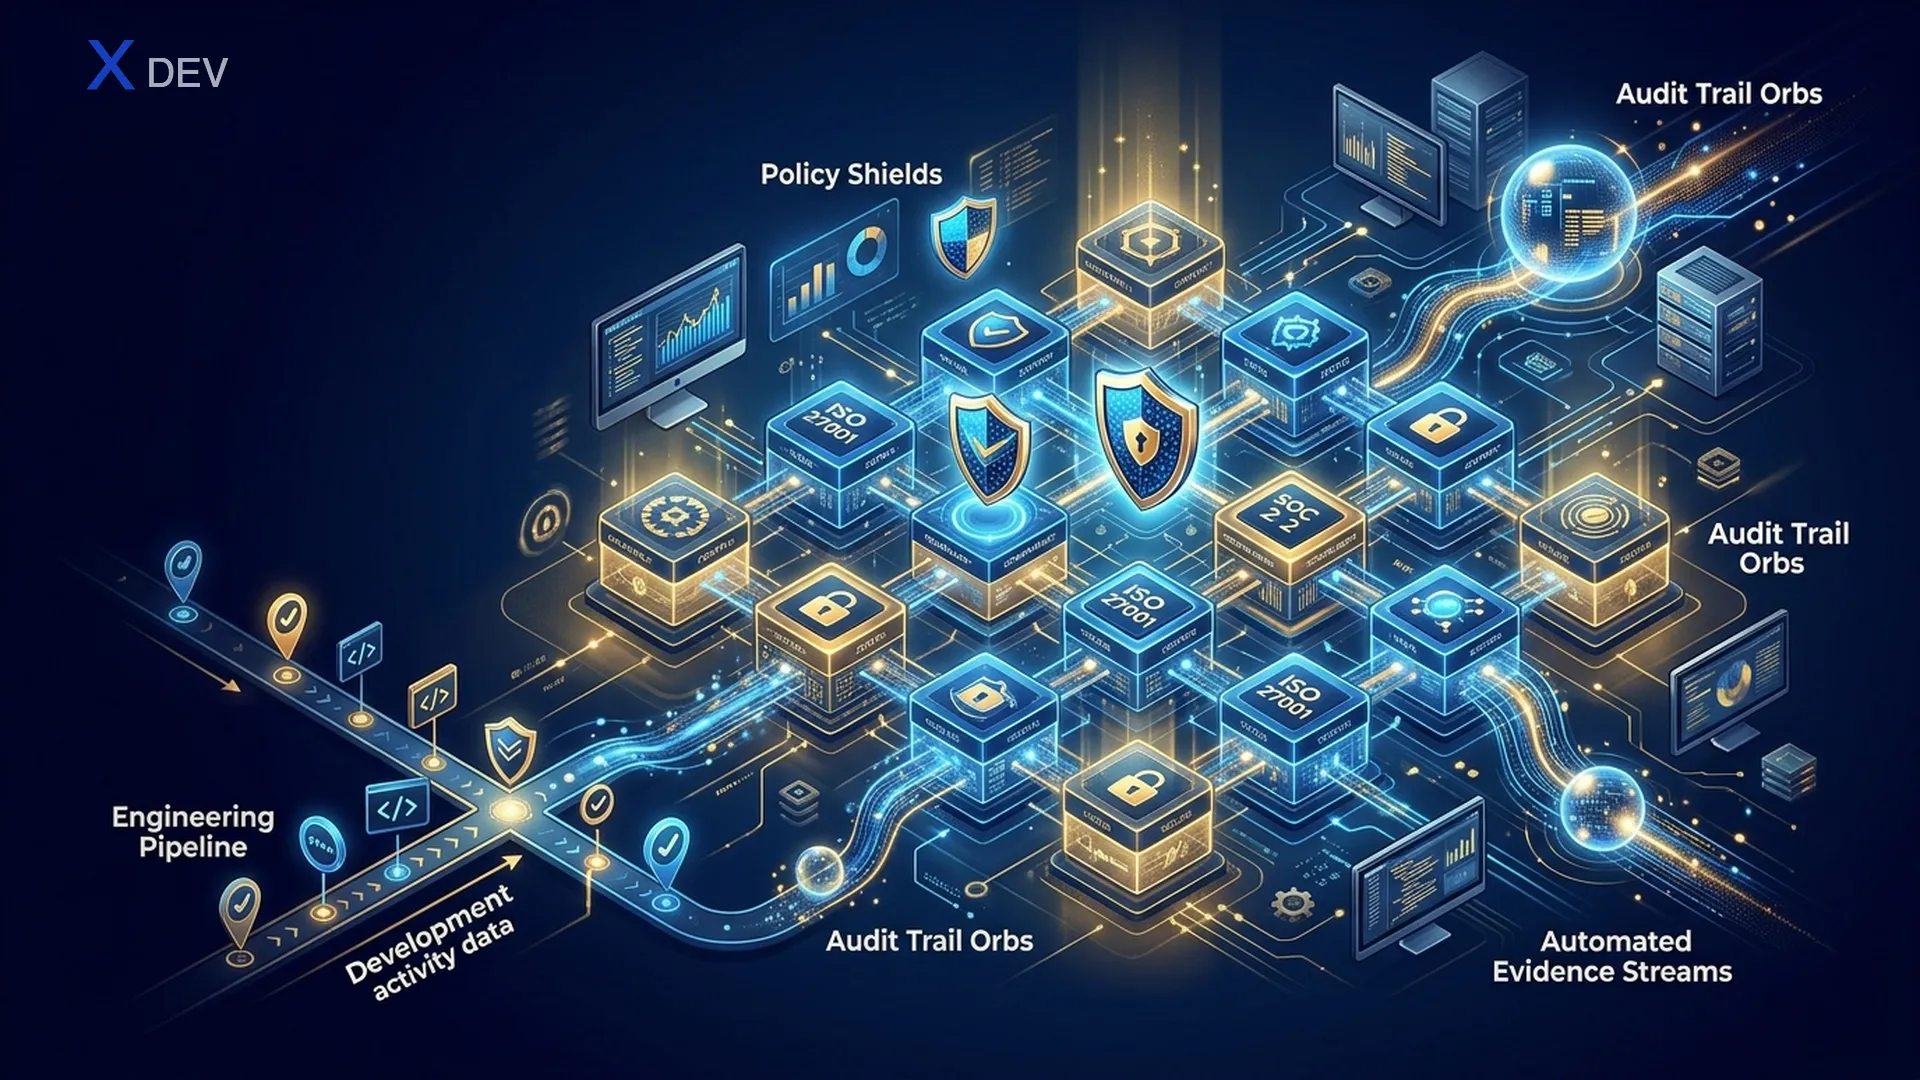
コンプライアンスは監査人向けのPowerPointではありません。正しく行えば、各統制はパイプラインの中で自動化された一片となり——証跡はソフトウェアをリリースする活動の副産物として生成されます。
4つの主要フレームワーク——本質は何か?
| フレームワーク | 目的 | 適用シナリオ |
|---|---|---|
| ISO/IEC 27001:2022 | 情報セキュリティマネジメントシステム(ISMS)——全体的なガバナンス | 情報セキュリティガバナンスについて国際認証を取得したい組織 |
| SOC 2 (AICPA) | Trust Service Criteria(Security、Availability、Confidentiality、Processing Integrity、Privacy) | 米国向けのB2B SaaS。エンタープライズ顧客のRFPで頻繁に要求される |
| PCI DSS v4.0 | カード会員データの保護 | 決済カードを保管・処理・送信するすべての事業者 |
| ベトナム個人情報保護法 政令13/2023/NĐ-CP | ベトナムにおける個人データの保護 | ベトナム国民のPIIを処理するすべての組織 |
ISO 27001:2022——エンジニアが押さえるべきこと
2022年版にはAnnex Aに93統制があり、4つのテーマ(Organizational、People、Physical、Technological)に分類されています。「Technological」統制の大半はDevSecOpsパイプラインに直接マッピングできます:
- A.8.8 Management of technical vulnerabilities → SCA + SBOM + Dependency-Track + 修正SLA。
- A.8.25 Secure development life cycle → SDLCドキュメント、脅威モデリング、コードレビュー。
- A.8.28 Secure coding → SAST + リンター + セキュアコーディング研修。
- A.8.29 Security testing → DAST、定期ペンテスト、IRドリル。
- A.8.32 Change management → ブランチ保護、チケット駆動デプロイ、監査ログ。
エンジニアは番号を暗記する必要はありませんが、自分のどのツールがどの統制に貢献しているかを把握しておくと、監査人に質問されたときダッシュボード/ログを直接示せます。
SOC 2 Type II
SOC 2は「認証」を発行するのではなく、CPAによるレポートです。Type IIはType Iより重要で、一定期間(通常6〜12ヶ月)における統制の有効性を検査します。エンジニアは定期的に証跡を準備する必要があります:
- 四半期ごとのアクセスレビュー:誰がどの権限をどれだけの期間持っているか。
- PR/デプロイに紐付くチェンジチケット:すべての本番変更は、要求元まで追跡可能であること。
- 実際のバックアップテスト(バックアップを実行するだけではなく)。
- SLAに沿った脆弱性管理レポート。
- IRドリルレポート(テーブルトップ、ポストモーテム)。
コツ:コンプライアンス自動化ツール(Vanta、Drata、Secureframe)を使い、AWS/GCP、GitHub、Okta、MDMから証跡を自動取得しましょう——手動収集の作業を80%削減できます。
PCI DSS v4.0——エンジニアが見落としやすいポイント
- スコープの最小化:トークン化と決済プロセッサへのアウトソースでCardholder Data Environment(CDE)を縮小し、適用される統制数を減らす。
- v4のCustomised Approach:目標を達成すれば独自設計の統制が許される——クラウドネイティブに適しているが、詳細な文書化が必要。
- あらゆる場所でMFA:2025年から、CDEへのすべてのアクセスでMFA必須。
- Targeted Risk Analysis:v4では多くの統制が、レビュー/テスト頻度を決めるためのリスク分析を要求。
- ソフトウェアセキュリティ:Req 6が拡張され、bespoke + customソフトウェアのインベントリ(≈ 社内コードのSBOM)が必要に。
ベトナム個人情報保護法 政令13/2023/NĐ-CPと個人データ法
エンジニアが覚えておくべき要点:
- 分類:基本的個人データと機微個人データ(健康、生体、政治、宗教、財務、位置情報、犯罪歴など)。それぞれ異なる統制を適用する。
- 個人データ処理影響評価(DPIA相当):規模/機微性の高いシステムでは必須で、記録を保管。
- 同意は明確で撤回可能であり、他の条項とまとめてはいけない。
- 72時間以内の侵害通知:知った時から72時間以内に、A05(公安省)へ通知。
- 越境データ移転:評価書類を保持し、特定種類のデータは規定期間中ベトナム国内に保管する必要がある。
技術へのマッピング:
- DBとデータカタログでのデータ分類タグ。
- 機微カラムに対する仮名化/暗号化 + KMSによる鍵管理。
- 機微データへのアクセス監査ログ、ポリシーに沿ったリテンション。
- 72時間侵害ランブック:誰が検出し → トリアージ → 通知 → 記録するか。
- 新しいPIIが導入されたとき、フィーチャートグルから起動するDPIAテンプレート。
Compliance-as-code:パイプラインからの証跡
監査時期に手動で集めるのではなく、証跡をパイプラインのアーティファクトとして生成します:
- ブランチ保護のスクリーンショット → GitHub API経由で毎月エクスポートし、証跡バケットに保存。
- 各デプロイにチェンジチケットIDとサインオフを紐付け → Loki/CloudTrailからクエリしてレポートを自動生成。
- アクセスレビュー:IAM、Oktaグループ、K8s RBACを自動ダンプし → HRISと突合してオーファンアカウントを検出。
- バックアップ検証ジョブ:実際にエフェメラル環境に復元し、毎週チェックサムを比較。
- Dependency-Track + DefectDojoの脆弱性ダッシュボードが、そのまま監査の「Exhibit」になる。
統制マッピングの例——1行の証跡
| 統制 | ツール | 証跡ファイル | 頻度 |
|---|---|---|---|
| ISO A.8.8 / SOC2 CC7.1 | Trivy + Dependency-Track | monthly-vuln-report.pdf | 毎月 |
| ISO A.8.32 / SOC2 CC8.1 | GitHub branch protection | branch-protection.json | 四半期ごと |
| PCI Req 8 / SOC2 CC6.1 | Okta + IdP report | access-review-Q<n>.csv | 四半期ごと |
| 政令13 第25条 | 監査ログクエリ | pii-access-log-monthly.json | 毎月 |
結論
コンプライアンスは年1回のイベントではなく、システムへの投資機会です。どのフレームワークが適用されるかを把握し、技術的統制にマッピングし、証跡を自動生成すれば、監査時期に必要なのはレポートのエクスポートだけになります。さらに重要なのは、システムが本当に安全になることです——それこそがDevSecOpsの追求する目標です。