OpenVPN は、安全性の高いオープンソースの VPN ソリューションであり、暗号化されたチャネルを通じて内部システム (開発、ステージング、本番) にリモートでアクセスするためによく使用されます。 この記事では、Easy-RSA を備えた Ubuntu 24.04 LTS に OpenVPN Server をインストールして CA、証明書、UFW ファイアウォール構成を生成する方法について説明します。
システムを準備する
要件:
サーバー Ubuntu 24.04 (VPS またはベアメタル)、sudo 権限。
パブリックIP、ポート 1194/UDP ファイアウォール/ルーター上で開いています。
クライアント: Windows/macOS/Linux または OpenVPN クライアントを備えたモバイル。
ステップ 1: システム、オペレーティング システムを更新します。ここでは Ubuntu 22.04 を使用します。
sudo apt update && sudo apt upgrade -y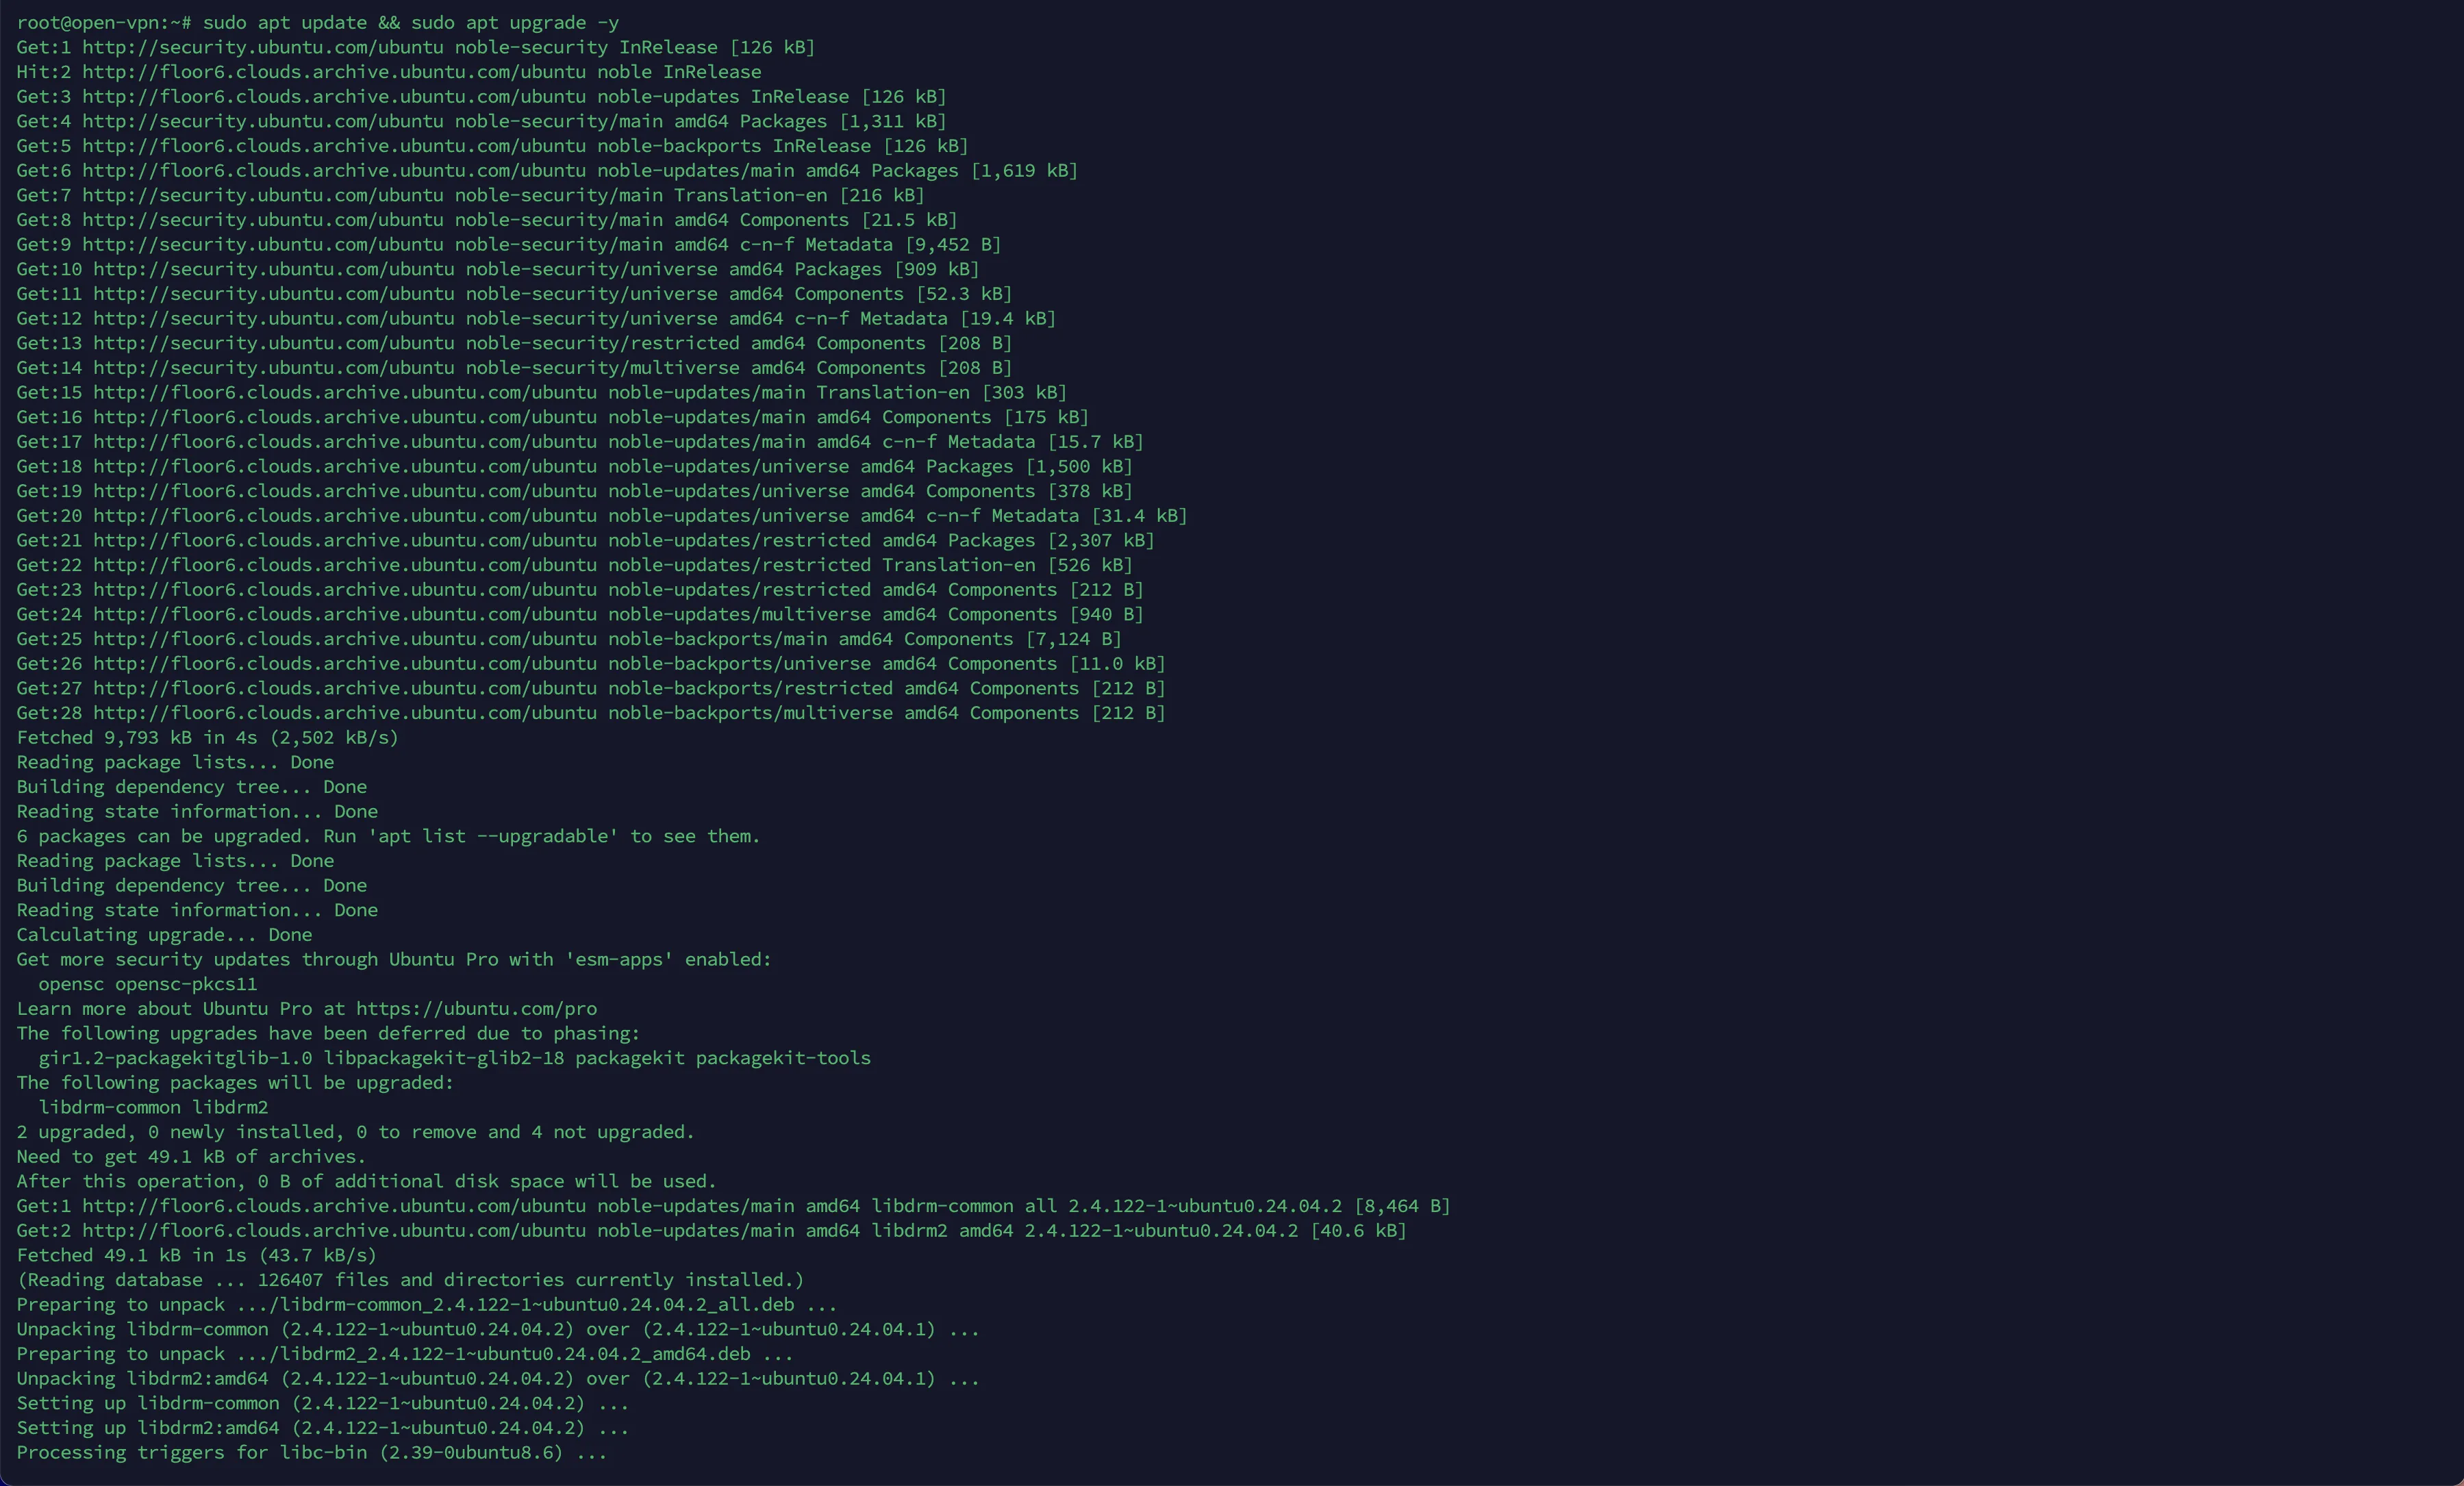
sudo apt update && sudo apt upgrade -y
ステップ 2: IP を見つけて記録する
ip a
ip a show eth0
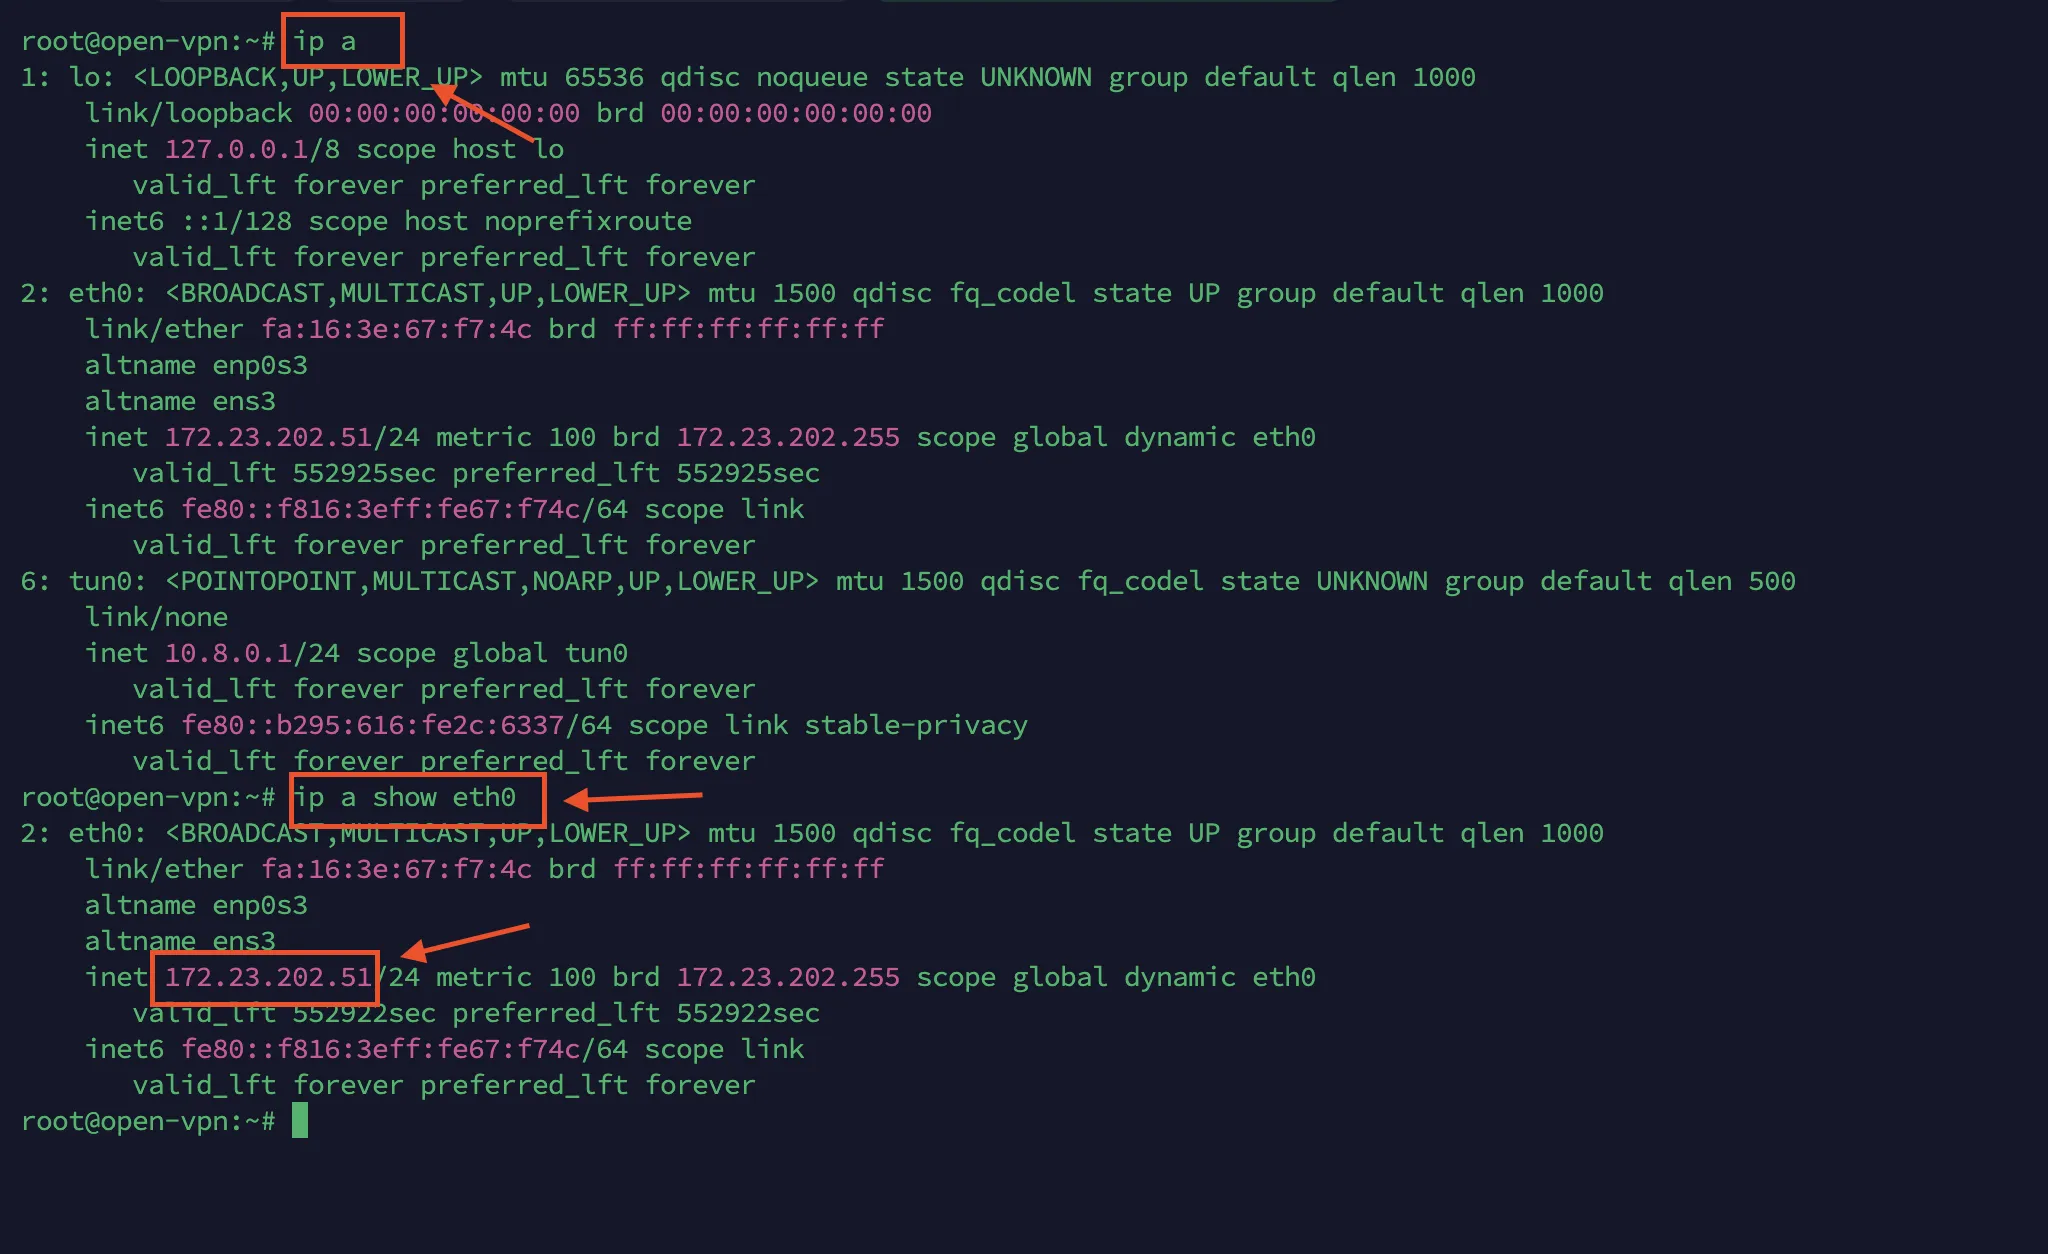
IPを見つけて記録する
ステップ 3: ファイルをダウンロードして実行する openvpn-install.sh スクリプト
wget https://raw.githubusercontent.com/xdev-asia-labs/openvpn-install/main/openvpn-install.sh
chmod +x openvpn-install.sh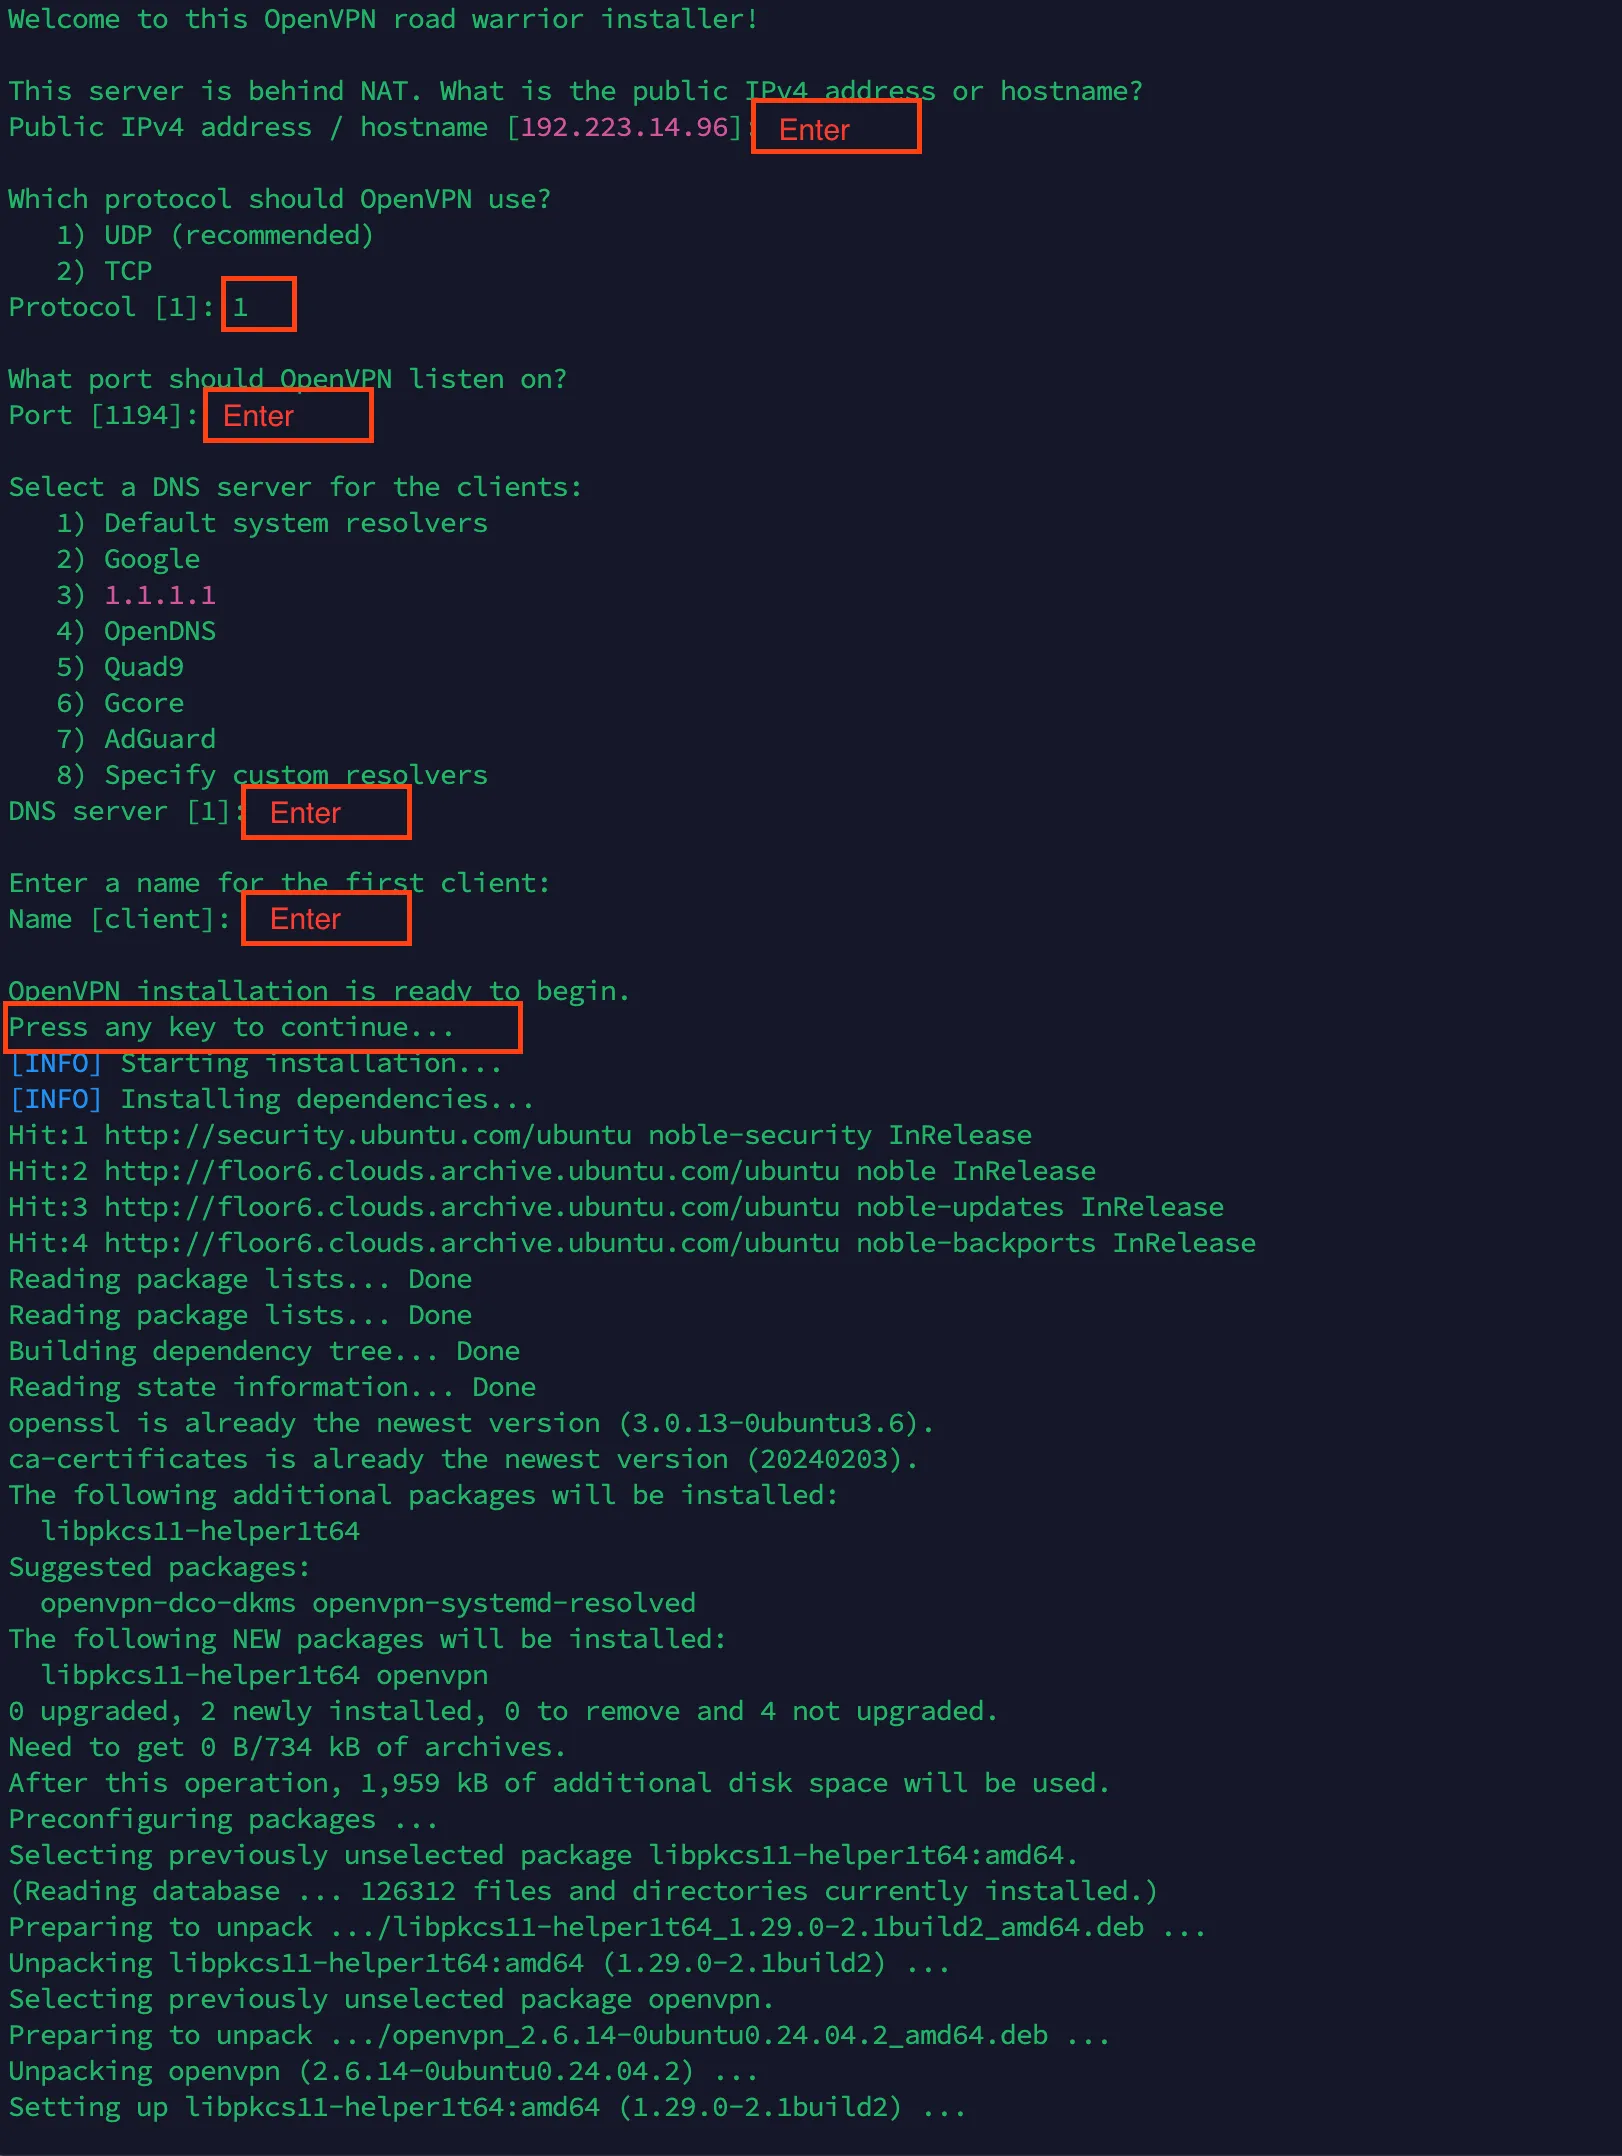
OpenVPN ロードウォリアー インストーラー
サービスが動作しているかどうかを確認する
sudo systemctl status openvpn-server@server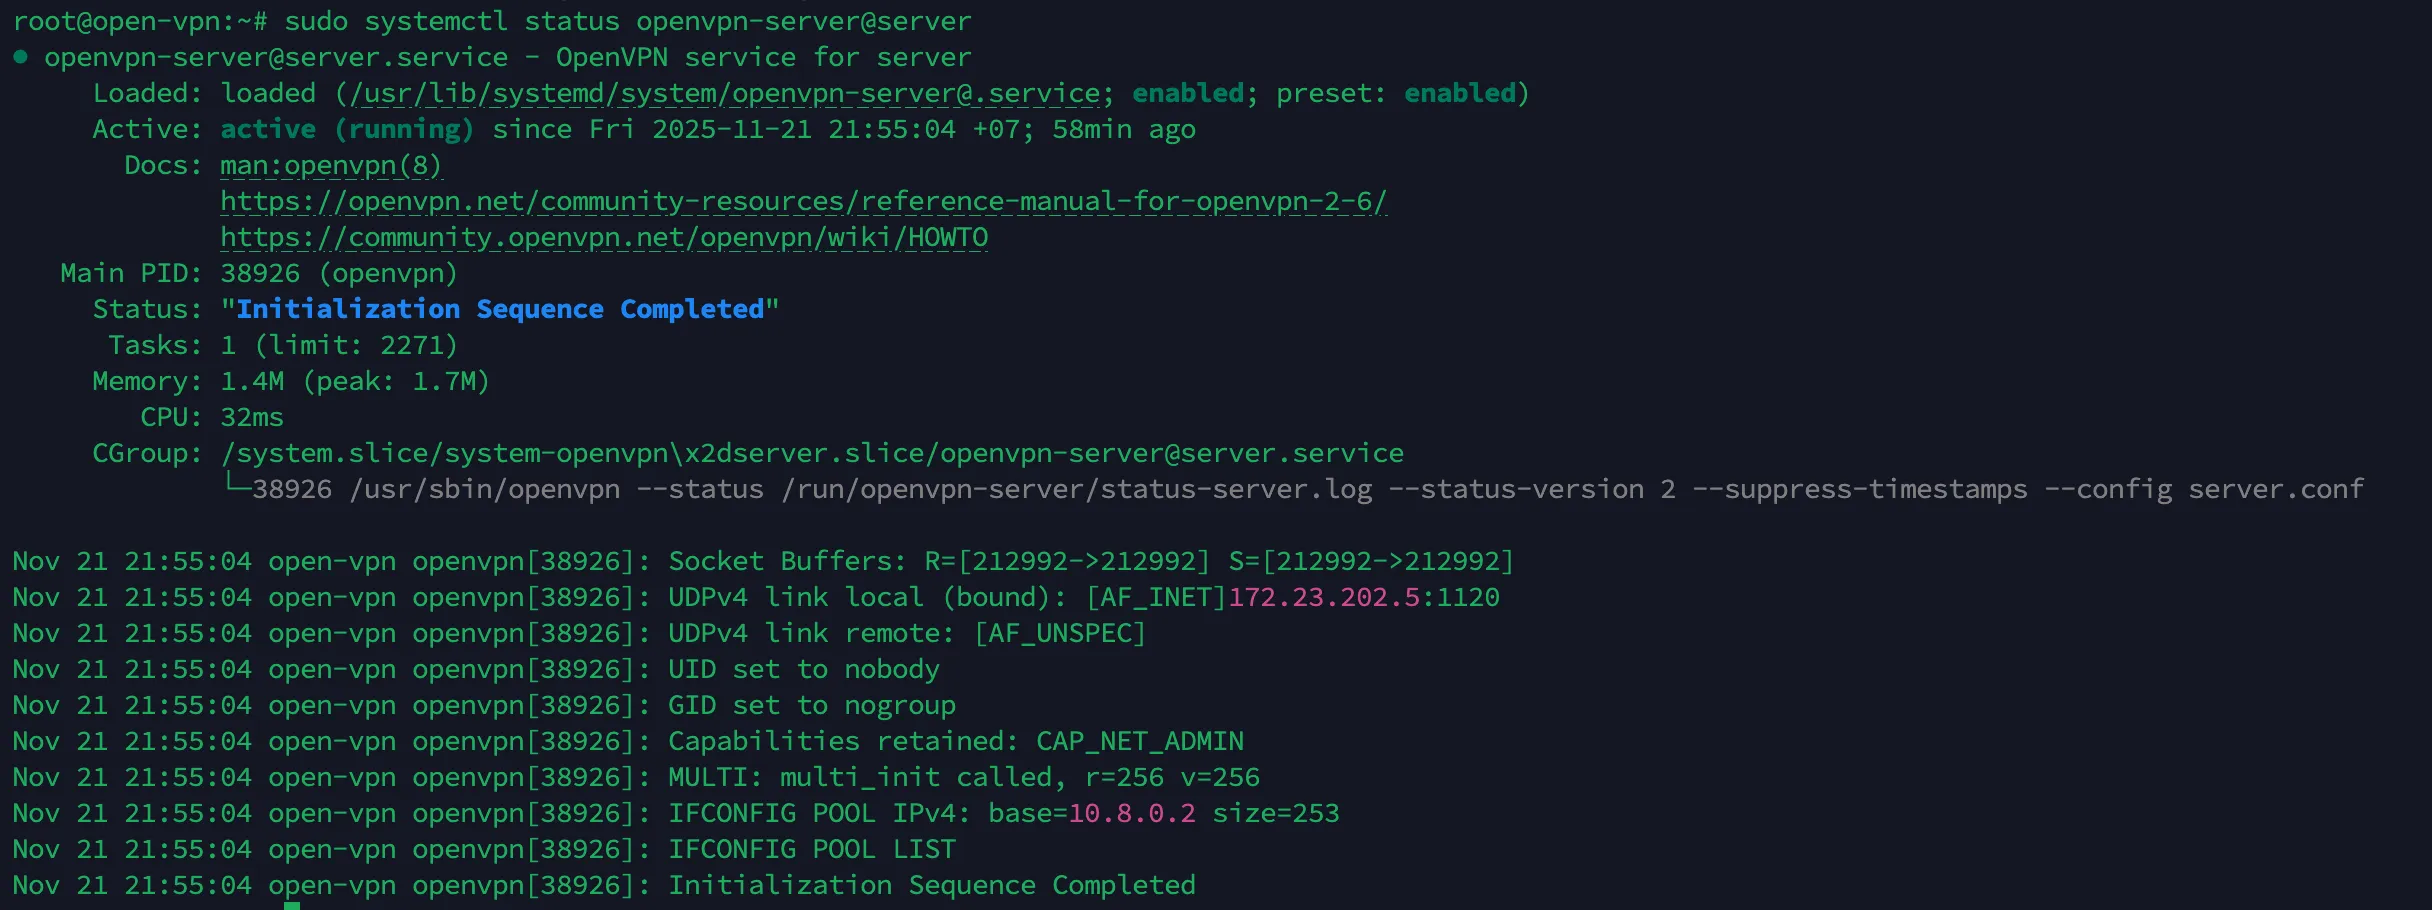
sudo systemctl status openvpn-server@server
ファイルを確認するにはチェックを入れてください .ovpn どこで
sudo find / -iname "*.ovpn" -ls
VPN アクセスが必要なデバイスに Open VPN Client をインストールします。
ここで私はそれを使います MacBook Pro M3 Max そして正常に接続されました
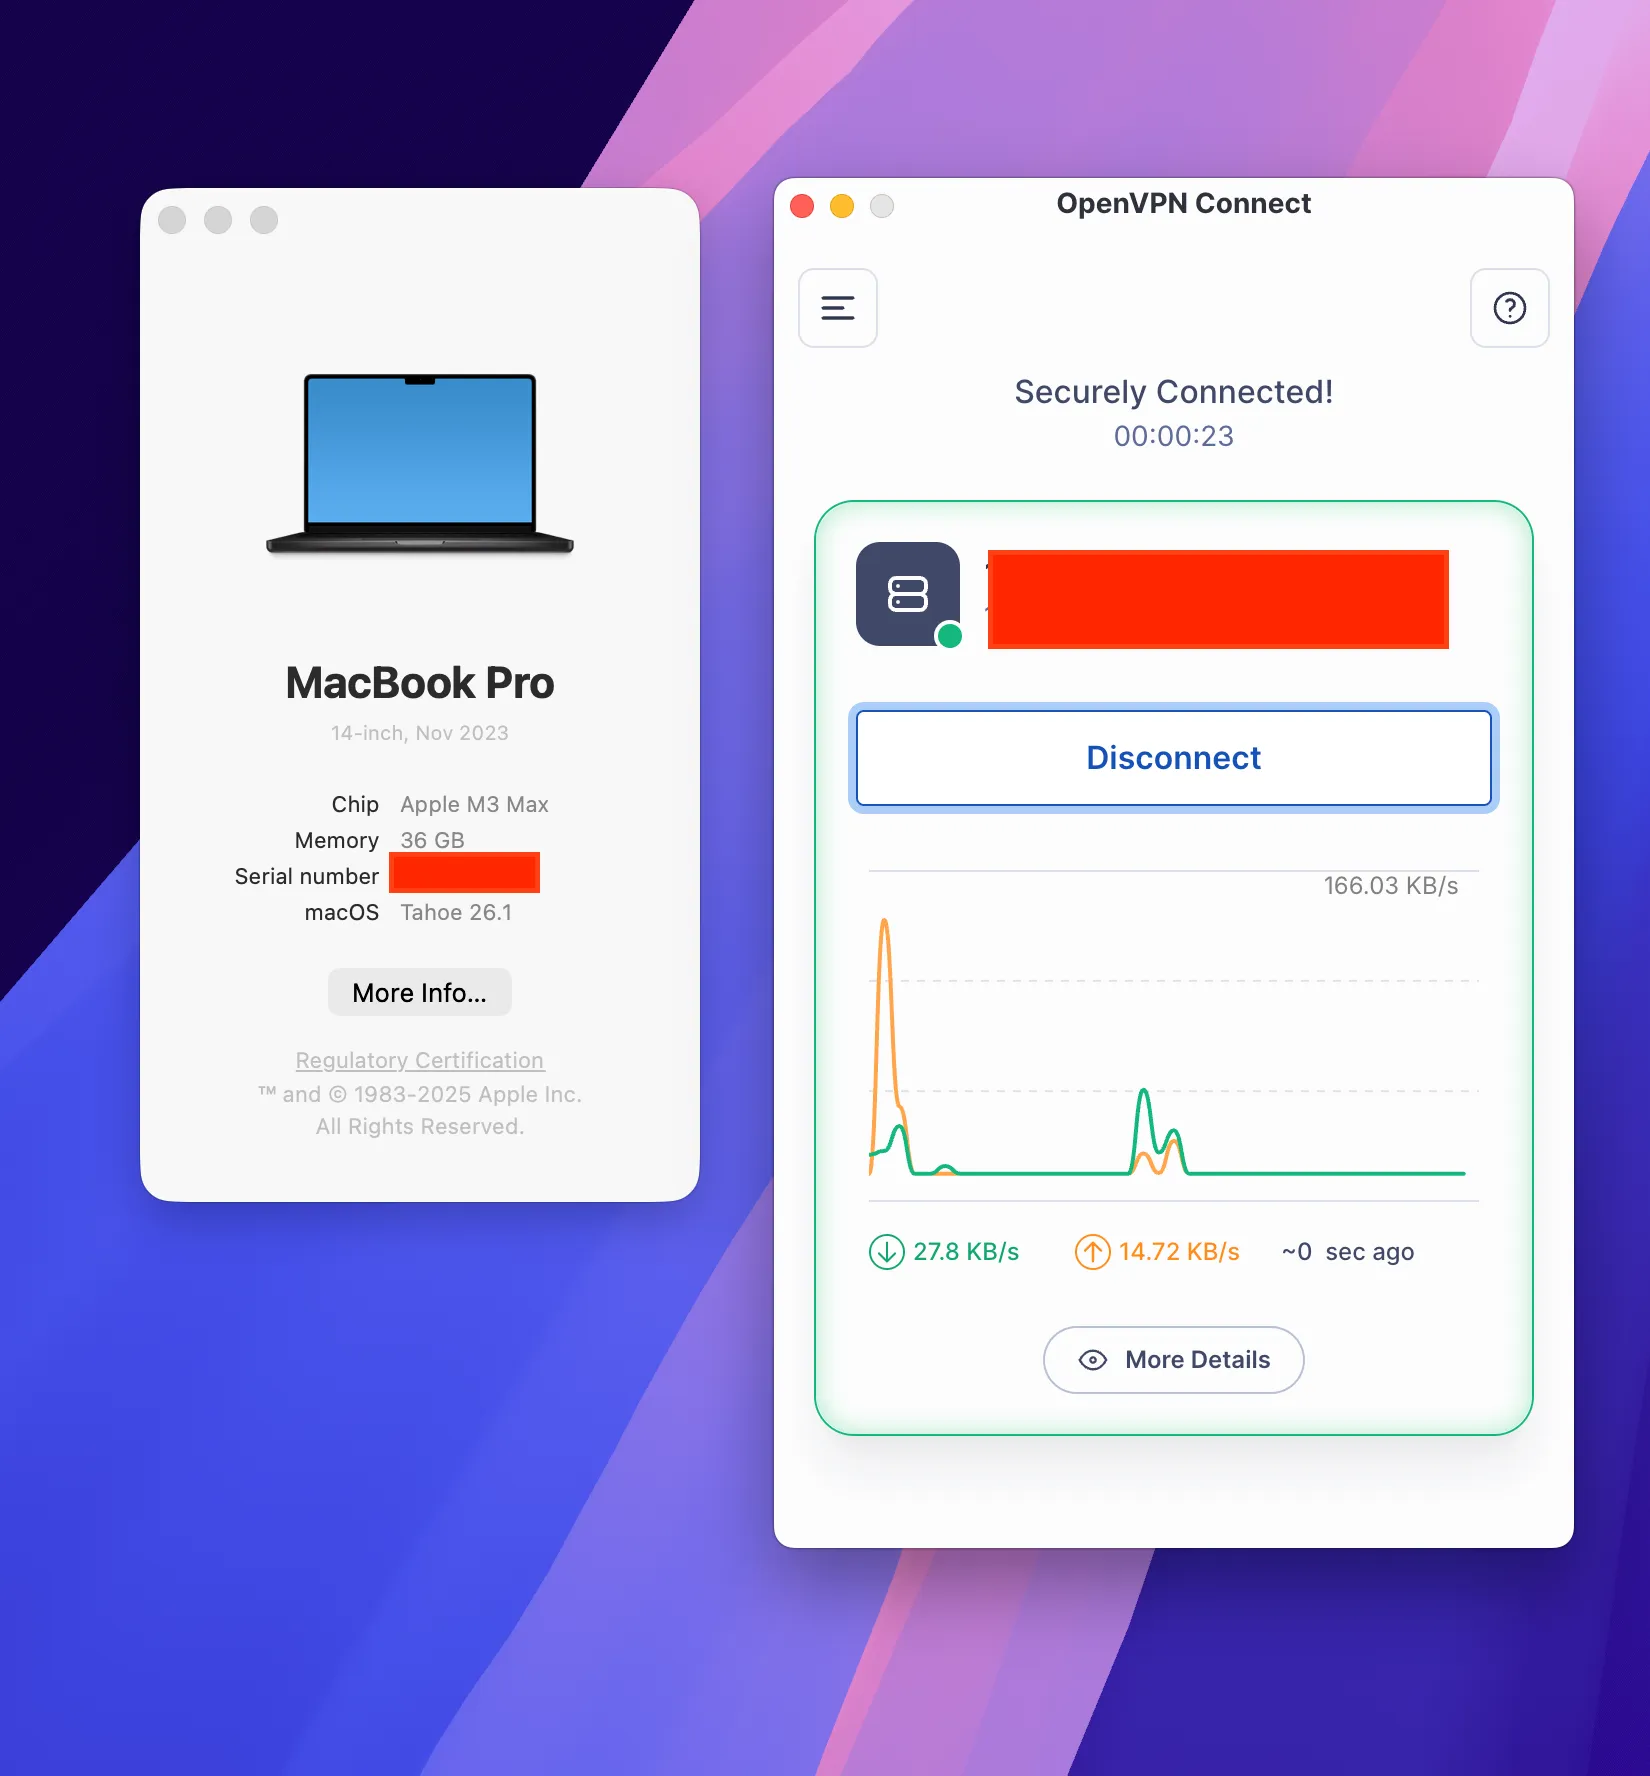
ということで無事接続できました。
