1. 医療データのセキュリティはなぜ重要ですか?
医療データは、最も機密性の高いデータの 1 つです。医療記録には、個人情報、病歴、検査結果、処方箋、保険情報が含まれており、これらはすべて闇市場で非常に価値があります。
懸念すべき統計
- 医療データの価値: ダークウェブでは、医療記録の費用は 250 ドルから 1,000 ドルで、クレジット カード情報 (5 ドルから 25 ドル) の 10 ~ 40 倍です。
- 医療分野における侵害の平均コスト: 1,093 万米ドル (2023 年、IBM のデータ侵害のコスト レポート) - 業界の中で最高
- 攻撃の頻度: 医療機関の 89% が過去 2 年間にデータ侵害を経験しています
- 検出時間: 医療侵害の検出と制御に平均 329 日
医療データが魅力的なターゲットなのはなぜですか?
| 特長 | 理由 |
|---|---|
| 変更できません | クレジットカードとは異なり、病歴の「キャンセル」と再発行はできません |
| 長期的な価値 | 医療データは患者の生涯にわたって貴重です |
| 多目的 | 個人情報の盗難、保険詐欺、処方箋詐欺に使用される可能性があります。 |
| レガシー システム | 多くの病院は古い、安全性の低いシステムを使用しています。 |
| 使用圧力 | 病院は 24 時間年中無休で運営する必要があるため、エラーを修正するために「シャットダウン」することが困難です。 |
2. 保護された医療情報 (PHI) とは何ですか?
###2.1. PHIの定義
保護された健康情報 (PHI) は、以下に関連する情報です。
- 個人の 健康状態 (過去、現在、または将来)
- 個人に対する 医療サービスの提供
- 医療サービスの支払い
そして、その個人を識別することができます。
###2.2. 18 HIPAA 識別子
HIPAA では、保護する必要がある 18 種類の識別可能な情報を特定しています。
| # | 識別子 | 例 |
|---|---|---|
| 1 | 名前 | グエン・ヴァン・A |
| 2 | 住所 (県/市より詳細) | 123 Nguyen Hue、1 区、ホーチミン市 |
| 3 | 日付(年を除く)関連 | 生年月日、入院日、退院日 |
| 4 | 電話番号 | 0901234567 |
| 5 | ファックス番号 | (028) 1234567 |
| 6 | 電子メール | [email protected] |
| 7 | 社会保険・健康保険番号 | HC4012345678 |
| 8 | 医療記録番号 | MRN-2026-001234 |
| 9 | 保険金受取人番号 | BH-2026-5678 |
| 10 | 口座番号 | 1234567890 |
| 11 | 免許証番号 | CCCD: 001234567890 |
| 12 | ナンバープレート | 51A-12345 |
| 13 | デバイスのシリアル番号 | ペースメーカー SN: ABC123 |
| 14 | URL | 患者ポータル.病院.vn/患者/123 |
| 15 | IPアドレス | 192.168.1.100 |
| 16 | 生体認証識別子 | 指紋、顔 |
| 17 | ポートレート写真 | 患者の写真 |
| 18 | 任意の一意の識別子 | 内部患者コード |
###2.3.電子 PHI (ePHI)
ePHI は、電子的に作成、保存、送信、または受信される PHI です。マイクロサービス システムでは、ほとんどの PHI は ePHI として存在します。
- PostgreSQL データベース内のデータ
- API リクエスト/レスポンスには患者情報が含まれます
- Kafka トピックのメッセージ
- Redis のキャッシュ エントリ
- ログ ファイルには患者 ID が含まれています
- バックアップファイル
3. HIPAA - 米国医療情報プライバシー法
###3.1. HIPAA の概要
1996 年に制定された医療保険の相互運用性と責任に関する法律 (HIPAA) は、世界で最も広く適用されている医療安全基準です。 HIPAA は米国の法律ですが、医療データ セキュリティの国際ベンチマークとなっています。
###3.2. HIPAA プライバシー規則
プライバシー ルールは、誰がどのような条件で PHI にアクセスできるかを規制します。
- 必要最小限の標準: ジョブに必要な最小限の PHI のみにアクセスします
- 患者の権利: 患者は、PHI を閲覧、コピーし、修正を要求する権利を有します。
- 許可: ほとんどの PHI 共有状況では書面による患者の同意が必要です
- 治療、支払い、手術(TPO): 3 件の場合、許可なく PHI を使用できます
###3.3. HIPAA セキュリティ ルール
セキュリティ ルールは、ePHI のセキュリティ要件を設定し、3 種類の安全対策に分けられます。
管理上の保護措置
- セキュリティ管理プロセス(リスク分析、リスク管理)
- 割り当てられたセキュリティ責任 (セキュリティ責任者)
- 従業員のセキュリティ (認可/監督、認可手続き)
- 情報アクセス管理(アクセス認可、アクセス確立)
- セキュリティ意識向上トレーニング
- セキュリティインシデントの手順
- 緊急時対応計画 (データバックアップ、DR、緊急モード)
- 評価(定期的なセキュリティ評価)
物理的な安全対策
- 施設のアクセス制御
- ワークステーションの使用とセキュリティ
- デバイスとメディアのコントロール
技術的な安全対策 (このシリーズの主な焦点)
| カテゴリー | コントロール |
|---|---|
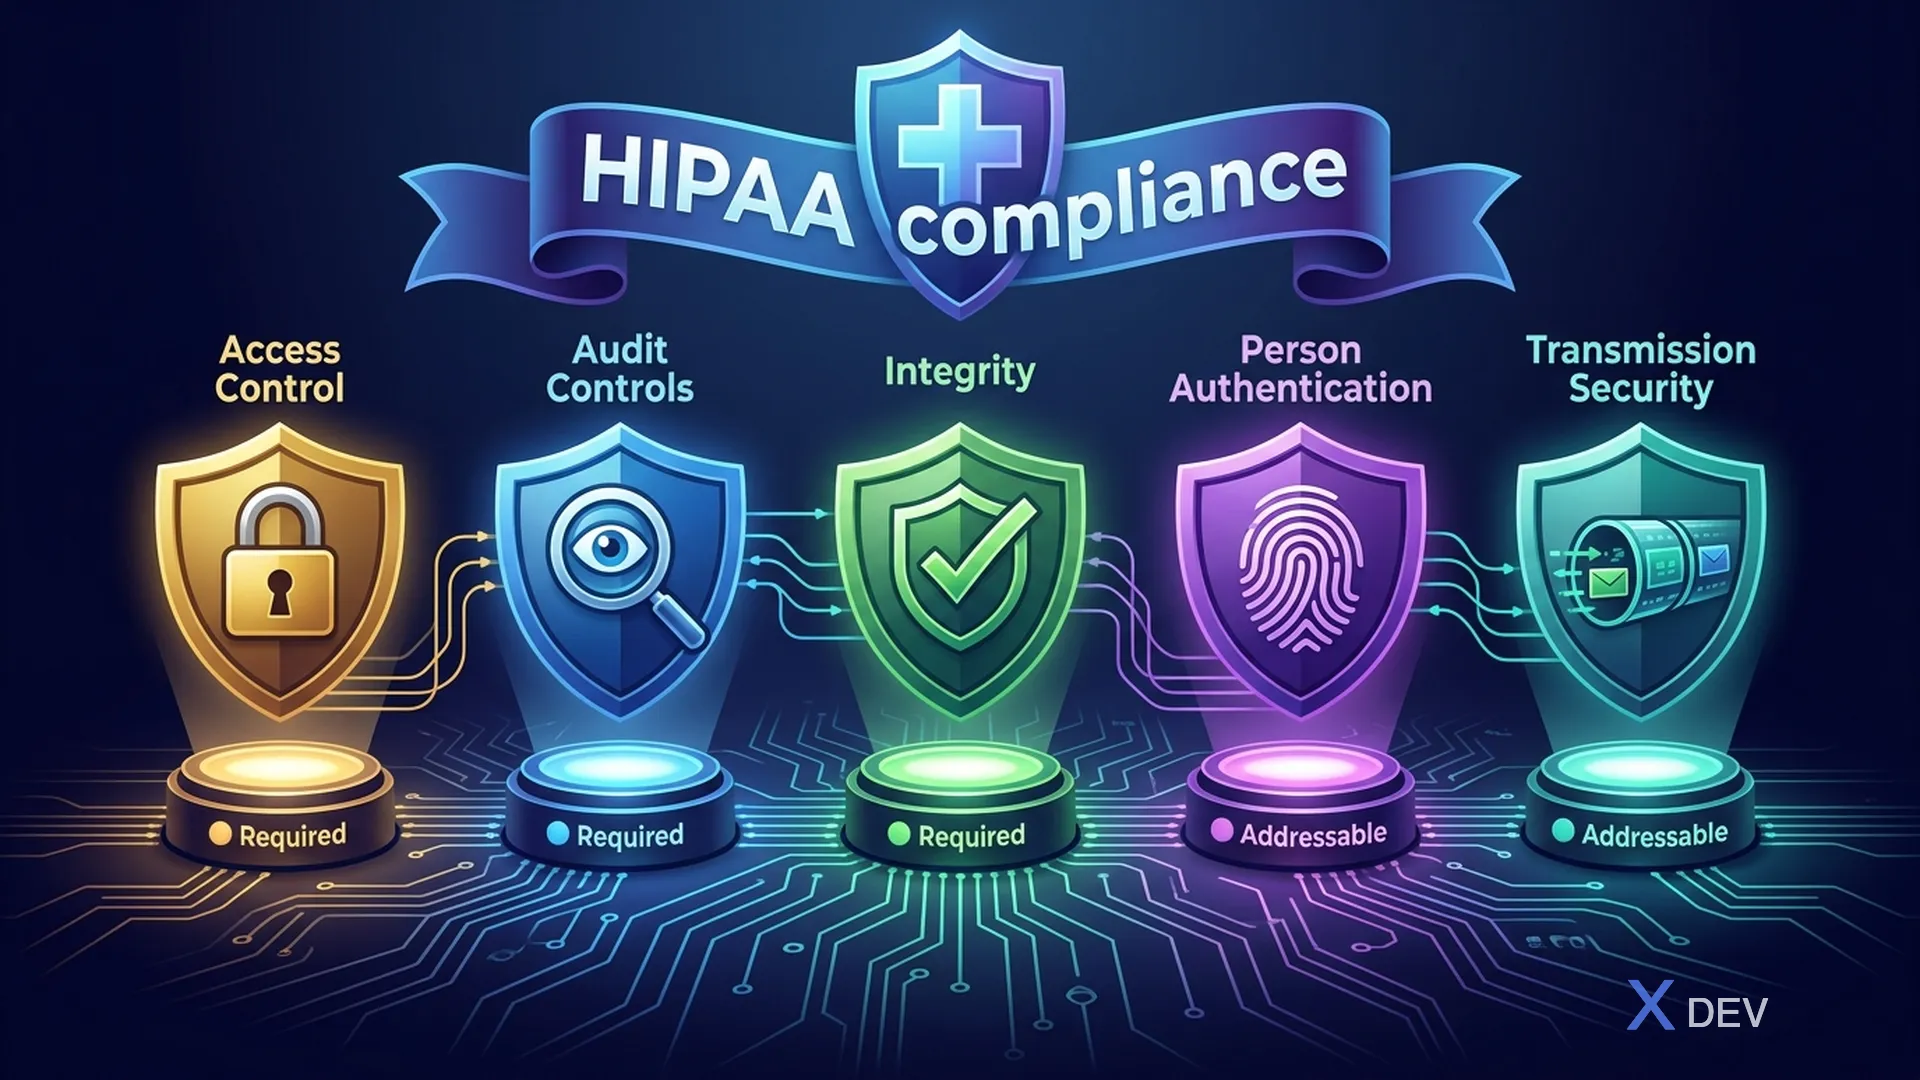
| アクセス制御 | 固有のユーザー ID (必須)、緊急アクセス手順 (必須)、自動ログオフ (アドレス指定可能)、暗号化と復号化 (アドレス指定可能) |
| 監査管理 | ePHI へのアクセスを記録および検査するためのハードウェア、ソフトウェア、手順メカニズム (必須) |
| 誠実さ | ePHI (Addressable) を認証する仕組み |
| 認証 | 個人またはエンティティの認証 (必須) |
| 送信セキュリティ | 整合性制御 (アドレス指定可能)、暗号化 (アドレス指定可能) |
注意: 「必須」 = 必須の実装。 「アドレス可能」 = 妥当であれば評価して実装する必要があります。あるいは、実装しない理由を文書化する必要があります。
###3.4. HIPAA 違反通知ルール
PHI に関連するデータ侵害が発生した場合:
- 個別通知: 60 日以内以内に影響を受ける各個人に通知します。
- メディア通知: 侵害が州/管轄区域内で 500 人を超える人々に影響を与える場合
- HHS 通知: 保健福祉省への報告
- 罰金: 違反ごとに 100 ドルから 50,000 ドルの罰金、カテゴリーごとに年間最大 150 万ドル
4. HL7 FHIR セキュリティ
###4.1. FHIRとは何ですか?
Fast Healthcare Interoperability Resources (FHIR) は、API 経由で医療データを交換するための HL7 International の標準です。 FHIR は RESTful API、JSON/XML、OAuth2 を使用します。これはマイクロサービス アーキテクチャに最適です。
###4.2. FHIR セキュリティ フレームワーク
FHIR はセキュリティ コンポーネントを定義します。
- 通信セキュリティ: HTTPS/TLS
- 認証: OAuth2、SMART on FHIR
- 認可: 範囲、同意
- 監査: AuditEvent リソース
- デジタル署名: 来歴
- 同意管理: 同意リソース
###4.3. FHIR でスマート
SMART (代替医療アプリケーション、再利用可能な技術) は、サードパーティ アプリケーションが医療データに安全にアクセスできるようにするフレームワークです。
Patient/Clinician → SMART App → Authorization Server (Keycloak)
                                        ↓
                               FHIR Resource Server (Quarkus)
                                        ↓
                               Database (PostgreSQL)
- EHR 起動: アプリは EHR 内から起動され、コンテキスト (患者、遭遇) を受信します。
- スタンドアロン起動: アプリは独立して実行され、ユーザーは患者を選択します
- バックエンド サービス: サービス間の承認 (ユーザー操作なし)
5. ベトナムのサイバーセキュリティおよびデータ保護に関する法律
###5.1. 2018 年サイバーセキュリティ法 (法律 No. 24/2018/QH14)
医療データに関する重要なポイント:
- 第 26 条: ベトナムのユーザー データ収集および活用サービスのためにベトナムでデータを保存する要件
- 第 16 条: ネットワークセキュリティを侵害する行為の防止と対処
- 第 17 条: サイバー攻撃の防止と対処
###5.2.個人データ保護に関する法令 13/2023/ND-CP
この政令は 2023 年 7 月 1 日から発効し、医療データに直接適用されます。
- 機密個人データ (第 2 条): 健康、性生活、遺伝子、生体認証に関するデータが含まれます
- 処理への同意 (第 11 条): データ主体からの明示的な同意が必要です
- 被写体の権利 (第 9 条): 知る権利、同意する権利、アクセスする権利、同意を撤回する権利、削除する権利
- 影響評価 (第 24 条): 個人データ処理影響評価の実施の義務化
- 国境を越えたデータ転送 (第 25 条): 影響評価文書を作成する必要があります
###5.3.回覧 46/2018/TT-BYT
電子医療記録に関する規制:
- 電子医療記録にはデジタル署名が必要です
- セキュリティおよびアクセス許可に関する規制
- ストレージとバックアップが必要
6. セキュリティのフレームワークと標準
###6.1. NIST サイバーセキュリティ フレームワーク
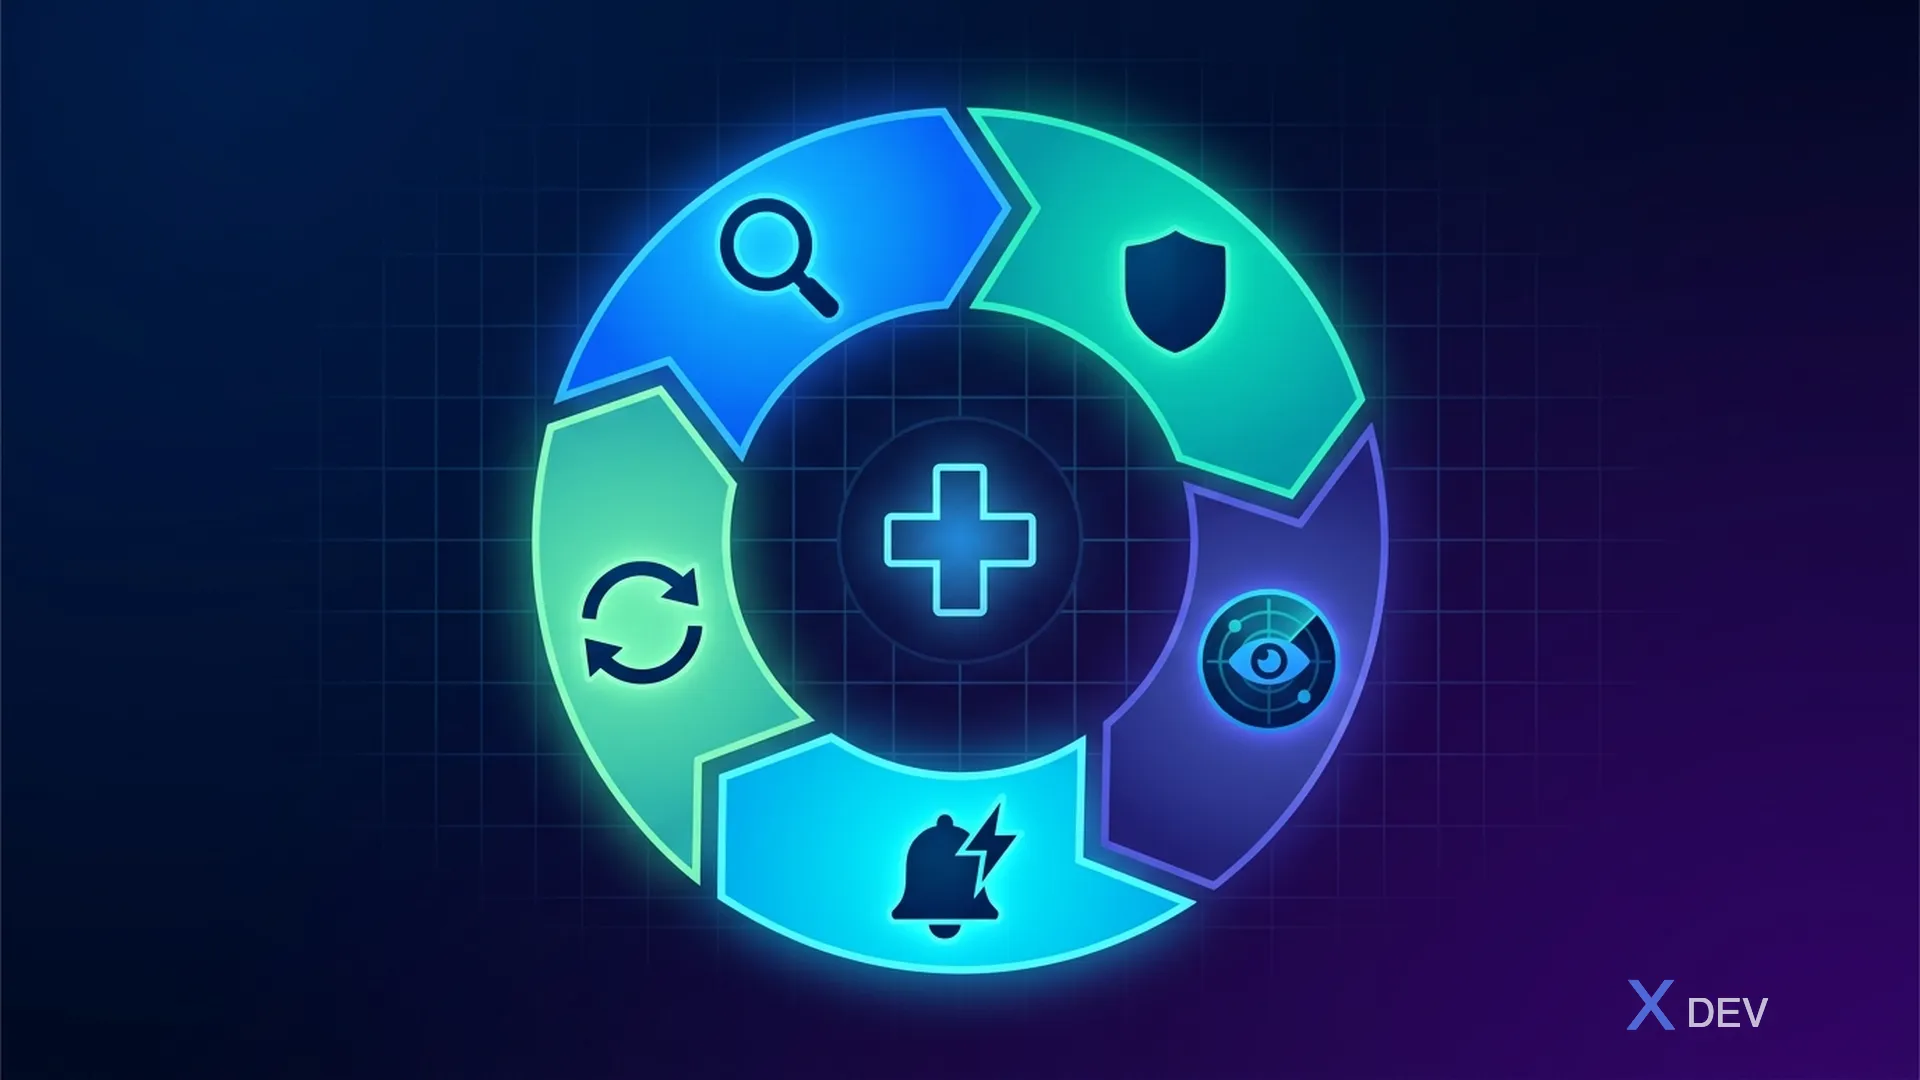
- 識別: 資産管理、リスク評価
- 保護: アクセス制御、データセキュリティ、トレーニング
- DETECT: 異常、監視、検出プロセス
- 対応: 対応計画、コミュニケーション、緩和
- 回復: 回復計画、改善、コミュニケーション
###6.2. ISO 27799 - 医療情報セキュリティ
ISO 27799 は、医療分野における ISO 27001/27002 の導入に関するガイダンスを提供します。
- 医療に特有の 追加の管理
- 臨床的役割に基づいたアクセス制御
- 患者データの 同意管理
- すべての PHI アクセスの 監査証跡
###6.3.ヒットラストCSF
Health Information Trust Alliance 共通セキュリティ フレームワーク には、次の標準が組み込まれています。
- ヒパア
- ISO 27001/27002
- NIST SP 800-53
- PCI DSS
- コビット
7. 標準をテクノロジースタックにマッピングする
| セキュリティ要件 | HIPAA リファレンス | 実装 |
|---|---|---|
| 固有のユーザー ID | §164.312(a)(2)(i) | Keycloakユーザー管理 |
| 緊急アクセス | §164.312(a)(2)(ii) | Keycloak ガラスを割るフロー |
| 自動ログオフ | §164.312(a)(2)(iii) | Keycloak セッションのタイムアウト |
| 暗号化 | §164.312(a)(2)(iv) | PostgreSQL TDE + pgcrypto |
| 監査管理 | §164.312(b) | pgAudit + OpenTelemetry |
| 誠実さ | §164.312(c)(1) | デジタル署名、チェックサム |
| 認証 | §164.312(d) | Keycloak MFA/パスキー |
| 送信セキュリティ | §164.312(e)(1) | TLS 1.3 + mTLS |
8. まとめ
このレッスンでは、次のことを学びました。
- PHI/ePHI とは何ですか?また、特別な保護が必要な理由は何ですか?
- HIPAA の 3 つの主要ルール: プライバシー、セキュリティ、侵害通知
- HL7 FHIR セキュリティ および SMART on FHIR (ヘルスケア API 用)
- ベトナム法: 2018 年サイバーセキュリティ法、政令 13/2023、通達 46/2018
- セキュリティ フレームワーク: NIST CSF、ISO 27799、HITRUST CSF
- セキュリティ標準を Quarkus、PostgreSQL、Keycloak にマッピング
演習
- HIS/EMR システム内のすべての種類のデータをリストし、PHI とは何かを分類する
- 現在のシステムが HIPAA 技術的保護措置を何%満たしているかを決定します。
- 政令 13/2023 を読み、要件をマイクロサービス システムにマッピングします。