1. Tại sao Bảo mật Dữ liệu Y Tế quan trọng?
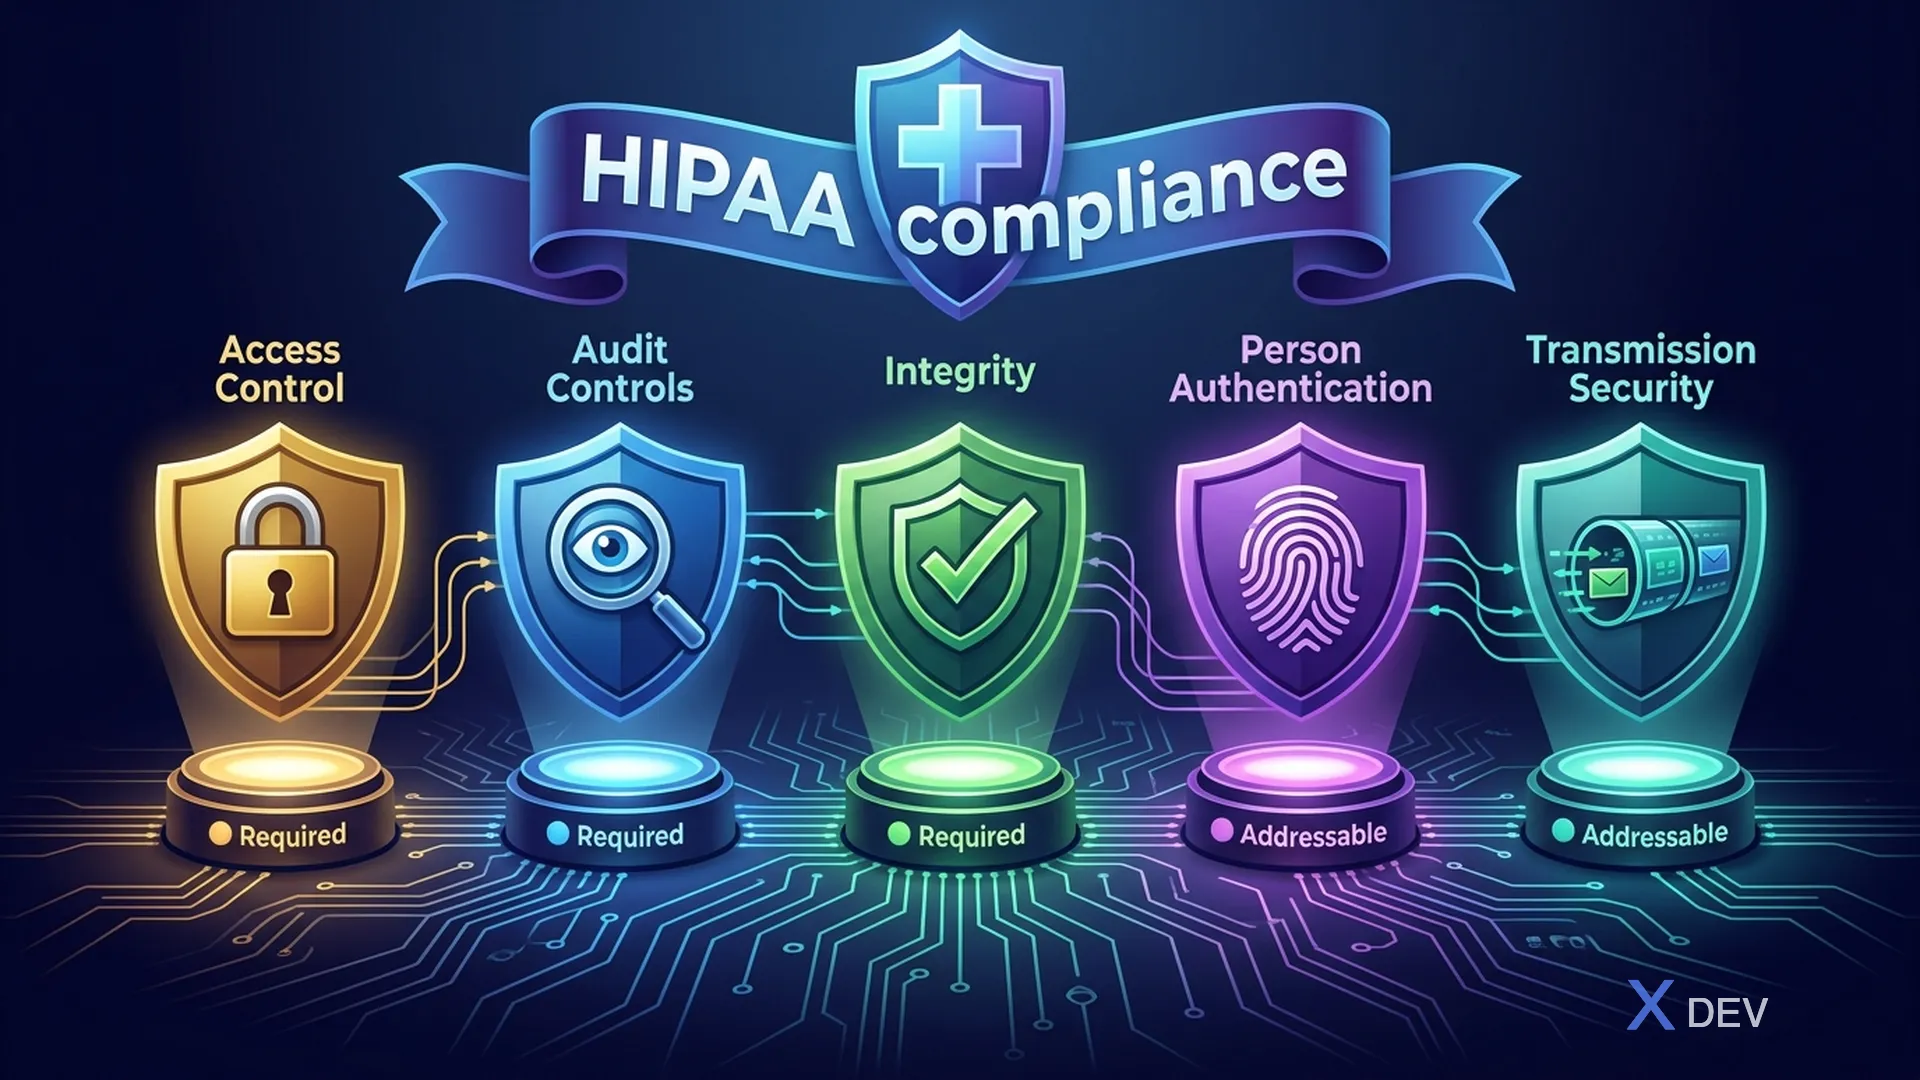
Dữ liệu y tế là một trong những loại dữ liệu nhạy cảm nhất. Một bản ghi y tế (medical record) chứa thông tin cá nhân, lịch sử bệnh án, kết quả xét nghiệm, đơn thuốc, và thông tin bảo hiểm — tất cả đều có giá trị cao trên thị trường đen.
Thống kê đáng lo ngại
- Giá trị dữ liệu y tế: Trên dark web, một bản ghi y tế có giá từ $250-$1,000, cao gấp 10-40 lần so với thông tin thẻ tín dụng ($5-$25)
- Chi phí trung bình của một vụ breach trong y tế: $10.93 triệu USD (2023, IBM Cost of a Data Breach Report) — cao nhất trong tất cả ngành
- Tần suất tấn công: 89% tổ chức y tế đã từng trải qua data breach trong 2 năm gần nhất
- Thời gian phát hiện: Trung bình 329 ngày để phát hiện và kiểm soát một vụ breach trong y tế
Tại sao dữ liệu y tế là mục tiêu hấp dẫn?
| Đặc điểm | Lý do |
|---|---|
| Không thể thay đổi | Không giống thẻ tín dụng, bạn không thể "hủy" và cấp lại lịch sử bệnh án |
| Giá trị lâu dài | Dữ liệu y tế có giá trị suốt đời bệnh nhân |
| Đa mục đích | Có thể dùng cho identity theft, insurance fraud, prescription fraud |
| Hệ thống legacy | Nhiều bệnh viện sử dụng hệ thống cũ, thiếu bảo mật |
| Áp lực hoạt động | Bệnh viện phải hoạt động 24/7, khó "shutdown" để vá lỗi |
2. Protected Health Information (PHI) là gì?
2.1. Định nghĩa PHI
Protected Health Information (PHI) là bất kỳ thông tin nào liên quan đến:
- Tình trạng sức khỏe (quá khứ, hiện tại, hoặc tương lai) của một cá nhân
- Việc cung cấp dịch vụ y tế cho một cá nhân
- Thanh toán cho dịch vụ y tế
VÀ có thể nhận dạng (identify) được cá nhân đó.
2.2. 18 HIPAA Identifiers
HIPAA xác định 18 loại thông tin nhận dạng cần được bảo vệ:
| # | Identifier | Ví dụ |
|---|---|---|
| 1 | Tên | Nguyễn Văn A |
| 2 | Địa chỉ (chi tiết hơn tỉnh/thành) | 123 Nguyễn Huệ, Q.1, TP.HCM |
| 3 | Ngày tháng (trừ năm) liên quan | Ngày sinh, ngày nhập viện, ngày xuất viện |
| 4 | Số điện thoại | 0901234567 |
| 5 | Số fax | (028) 1234567 |
| 6 | [email protected] | |
| 7 | Số BHXH/BHYT | HC4012345678 |
| 8 | Số hồ sơ bệnh án | MRN-2026-001234 |
| 9 | Số thụ hưởng bảo hiểm | BH-2026-5678 |
| 10 | Số tài khoản | 1234567890 |
| 11 | Số giấy phép/chứng chỉ | CCCD: 001234567890 |
| 12 | Biển số xe | 51A-12345 |
| 13 | Serial number thiết bị | Pacemaker SN: ABC123 |
| 14 | URLs | patient-portal.hospital.vn/patient/123 |
| 15 | IP address | 192.168.1.100 |
| 16 | Biometric identifiers | Vân tay, khuôn mặt |
| 17 | Ảnh chân dung | Ảnh bệnh nhân |
| 18 | Bất kỳ mã nhận dạng duy nhất nào | Mã bệnh nhân nội bộ |
2.3. Electronic PHI (ePHI)
ePHI là PHI được tạo, lưu trữ, truyền tải, hoặc nhận dưới dạng điện tử. Trong hệ thống microservices, hầu hết PHI tồn tại dưới dạng ePHI:
- Dữ liệu trong PostgreSQL databases
- API requests/responses chứa thông tin bệnh nhân
- Messages trong Kafka topics
- Cache entries trong Redis
- Log files chứa patient identifiers
- Backup files
3. HIPAA - Đạo luật Bảo mật Thông tin Y Tế Hoa Kỳ
3.1. Tổng quan HIPAA
Health Insurance Portability and Accountability Act (HIPAA) được ban hành năm 1996, là tiêu chuẩn bảo mật y tế được áp dụng rộng rãi nhất thế giới. Dù là luật của Mỹ, HIPAA đã trở thành benchmark quốc tế cho bảo mật dữ liệu y tế.
3.2. HIPAA Privacy Rule
Privacy Rule quy định ai được phép truy cập PHI và trong điều kiện nào:
- Minimum Necessary Standard: Chỉ truy cập lượng PHI tối thiểu cần thiết cho công việc
- Patient Rights: Bệnh nhân có quyền xem, sao chép, và yêu cầu sửa đổi PHI
- Authorization: Cần sự đồng ý bằng văn bản của bệnh nhân cho hầu hết trường hợp chia sẻ PHI
- Treatment, Payment, Operations (TPO): 3 trường hợp được phép sử dụng PHI không cần authorization
3.3. HIPAA Security Rule
Security Rule đặt ra yêu cầu bảo mật cho ePHI, chia thành 3 loại safeguards:
Administrative Safeguards
- Security Management Process (Risk Analysis, Risk Management)
- Assigned Security Responsibility (Security Officer)
- Workforce Security (Authorization/Supervision, Clearance Procedures)
- Information Access Management (Access Authorization, Access Establishment)
- Security Awareness Training
- Security Incident Procedures
- Contingency Plan (Data Backup, DR, Emergency Mode)
- Evaluation (Periodic security assessment)
Physical Safeguards
- Facility Access Controls
- Workstation Use & Security
- Device and Media Controls
Technical Safeguards (focus chính của series này)
| Danh mục | Controls |
|---|---|
| Access Control | Unique User Identification (Required), Emergency Access Procedure (Required), Automatic Logoff (Addressable), Encryption & Decryption (Addressable) |
| Audit Controls | Hardware, software, procedural mechanisms to record and examine access to ePHI (Required) |
| Integrity | Mechanism to authenticate ePHI (Addressable) |
| Authentication | Person or Entity Authentication (Required) |
| Transmission Security | Integrity Controls (Addressable), Encryption (Addressable) |
Lưu ý: "Required" = bắt buộc triển khai. "Addressable" = phải đánh giá và triển khai nếu hợp lý, hoặc document lý do không triển khai.
3.4. HIPAA Breach Notification Rule
Khi xảy ra data breach liên quan đến PHI:
- Individual Notification: Thông báo cho từng cá nhân bị ảnh hưởng trong vòng 60 ngày
- Media Notification: Nếu breach ảnh hưởng >500 người trong một state/jurisdiction
- HHS Notification: Báo cáo cho Department of Health and Human Services
- Penalties: Phạt từ $100 đến $50,000 per violation, tối đa $1.5 triệu/năm per category
4. HL7 FHIR Security
4.1. FHIR là gì?
Fast Healthcare Interoperability Resources (FHIR) là tiêu chuẩn của HL7 International cho việc trao đổi dữ liệu y tế qua API. FHIR sử dụng RESTful API, JSON/XML, và OAuth2 — rất phù hợp với microservices architecture.
4.2. FHIR Security Framework
FHIR định nghĩa các security components:
- Communication Security: HTTPS/TLS
- Authentication: OAuth2, SMART on FHIR
- Authorization: Scopes, Consent
- Audit: AuditEvent resource
- Digital Signatures: Provenance
- Consent Management: Consent resource
4.3. SMART on FHIR
SMART (Substitutable Medical Applications, Reusable Technologies) là framework cho phép các ứng dụng third-party truy cập dữ liệu y tế một cách an toàn:
Patient/Clinician → SMART App → Authorization Server (Keycloak)
                                        ↓
                               FHIR Resource Server (Quarkus)
                                        ↓
                               Database (PostgreSQL)
- EHR Launch: App được launch từ trong EHR, nhận context (patient, encounter)
- Standalone Launch: App chạy độc lập, người dùng chọn patient
- Backend Services: Service-to-service authorization (không có user interaction)
5. Luật An ninh Mạng và Bảo vệ Dữ liệu tại Việt Nam
5.1. Luật An ninh mạng 2018 (Luật số 24/2018/QH14)
Các điểm quan trọng liên quan đến dữ liệu y tế:
- Điều 26: Yêu cầu lưu trữ dữ liệu tại Việt Nam cho các dịch vụ thu thập, khai thác dữ liệu người dùng Việt Nam
- Điều 16: Phòng ngừa, xử lý hành vi xâm phạm an ninh mạng
- Điều 17: Phòng, chống tấn công mạng
5.2. Nghị định 13/2023/NĐ-CP về Bảo vệ Dữ liệu Cá nhân
Nghị định có hiệu lực từ 01/07/2023, áp dụng trực tiếp cho dữ liệu y tế:
- Dữ liệu cá nhân nhạy cảm (Điều 2): Bao gồm dữ liệu về sức khỏe, đời sống tình dục, gen, sinh trắc học
- Đồng ý xử lý (Điều 11): Phải có sự đồng ý rõ ràng của chủ thể dữ liệu
- Quyền của chủ thể (Điều 9): Quyền biết, quyền đồng ý, quyền truy cập, quyền rút lại đồng ý, quyền xóa
- Đánh giá tác động (Điều 24): Bắt buộc thực hiện đánh giá tác động xử lý dữ liệu cá nhân
- Chuyển dữ liệu xuyên biên giới (Điều 25): Phải lập hồ sơ đánh giá tác động
5.3. Thông tư 46/2018/TT-BYT
Quy định về hồ sơ bệnh án điện tử:
- Yêu cầu chữ ký số cho hồ sơ bệnh án điện tử
- Quy định về bảo mật, phân quyền truy cập
- Yêu cầu lưu trữ và backup
6. Các Framework và Tiêu chuẩn Bảo mật
6.1. NIST Cybersecurity Framework
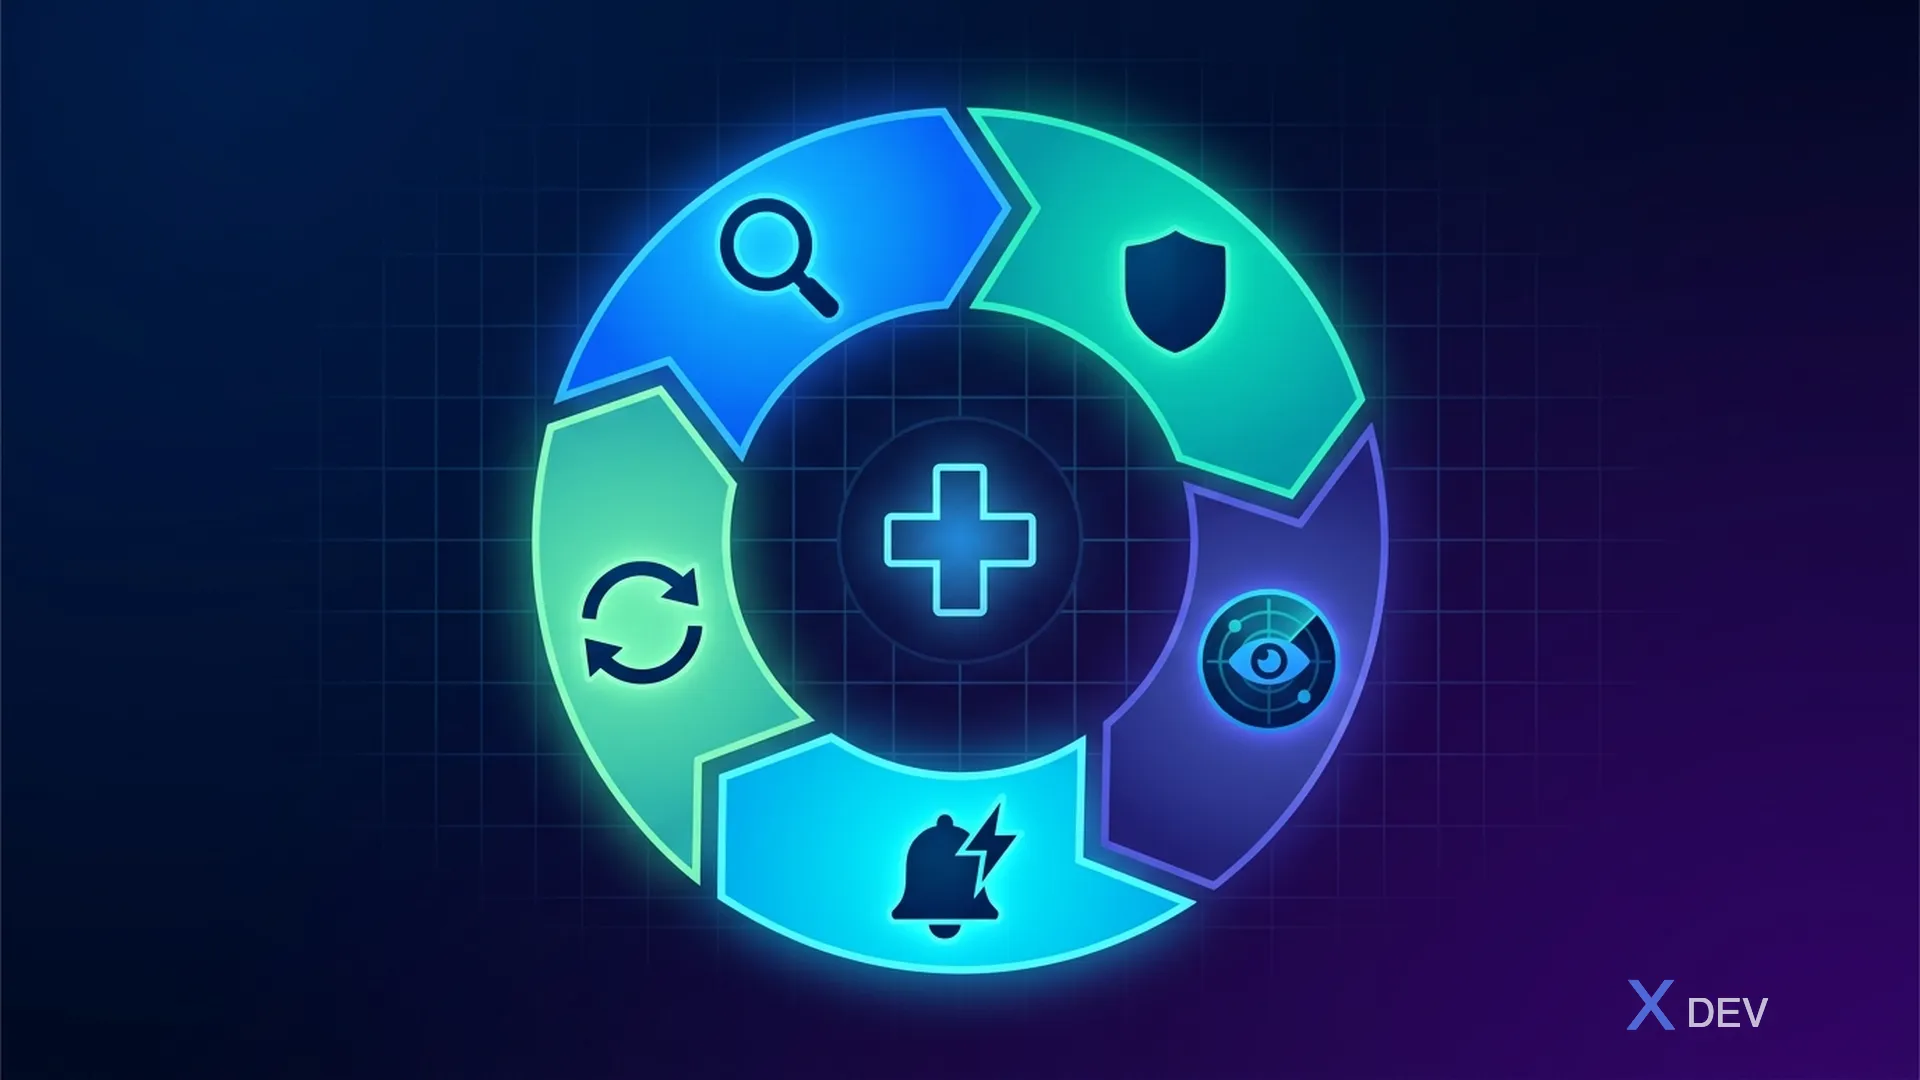
- IDENTIFY: Asset Management, Risk Assessment
- PROTECT: Access Control, Data Security, Training
- DETECT: Anomalies, Monitoring, Detection Processes
- RESPOND: Response Planning, Communications, Mitigation
- RECOVER: Recovery Planning, Improvements, Communications
6.2. ISO 27799 - Health Informatics Security
ISO 27799 cung cấp hướng dẫn triển khai ISO 27001/27002 cho lĩnh vực y tế:
- Bổ sung controls đặc thù cho healthcare
- Access control dựa trên vai trò lâm sàng
- Consent management cho dữ liệu bệnh nhân
- Audit trail cho mọi truy cập PHI
6.3. HITRUST CSF
Health Information Trust Alliance Common Security Framework kết hợp các tiêu chuẩn:
- HIPAA
- ISO 27001/27002
- NIST SP 800-53
- PCI DSS
- COBIT
7. Mapping Tiêu chuẩn vào Technology Stack
| Yêu cầu bảo mật | HIPAA Reference | Implementation |
|---|---|---|
| Unique User ID | §164.312(a)(2)(i) | Keycloak User Management |
| Emergency Access | §164.312(a)(2)(ii) | Keycloak Break-the-glass flow |
| Auto Logoff | §164.312(a)(2)(iii) | Keycloak Session Timeout |
| Encryption | §164.312(a)(2)(iv) | PostgreSQL TDE + pgcrypto |
| Audit Controls | §164.312(b) | pgAudit + OpenTelemetry |
| Integrity | §164.312(c)(1) | Digital signatures, checksums |
| Authentication | §164.312(d) | Keycloak MFA/Passkeys |
| Transmission Security | §164.312(e)(1) | TLS 1.3 + mTLS |
8. Tổng kết
Trong bài học này, chúng ta đã tìm hiểu:
- PHI/ePHI là gì và tại sao cần bảo vệ đặc biệt
- HIPAA với 3 Rules chính: Privacy, Security, Breach Notification
- HL7 FHIR Security và SMART on FHIR cho healthcare APIs
- Luật Việt Nam: Luật An ninh mạng 2018, Nghị định 13/2023, Thông tư 46/2018
- Các framework bảo mật: NIST CSF, ISO 27799, HITRUST CSF
- Mapping tiêu chuẩn bảo mật vào Quarkus, PostgreSQL, Keycloak
Bài tập
- Liệt kê tất cả các loại dữ liệu trong hệ thống HIS/EMR của bạn và phân loại đâu là PHI
- Xác định hệ thống hiện tại đáp ứng bao nhiêu % HIPAA Technical Safeguards
- Đọc Nghị định 13/2023 và mapping các yêu cầu vào hệ thống microservices
Bài tiếp theo: Bài 2: Kiến trúc Microservices An toàn cho Y Tế với Quarkus Stack ▶