 セキュリティ
DevSecOpsにおける検知エンジニアリングとインシデントレスポンス
優れた防御に必要な3つの要素:構造化ログ、ATT&CKにマッピングされた検知ルール、訓練済みの IRランブック。本記事では、DevSecOpsチーム向けにdetection-as-codeとblamelessな ポストモーテムを構築する方法をまとめます。
 Duy Tran10分
2件
セキュリティ優れた防御に必要な3つの要素:構造化ログ、ATT&CKにマッピングされた検知ルール、訓練済みの IRランブック。本記事では、DevSecOpsチーム向けにdetection-as-codeとblamelessな ポストモーテムを構築する方法をまとめます。
Duy Tran10分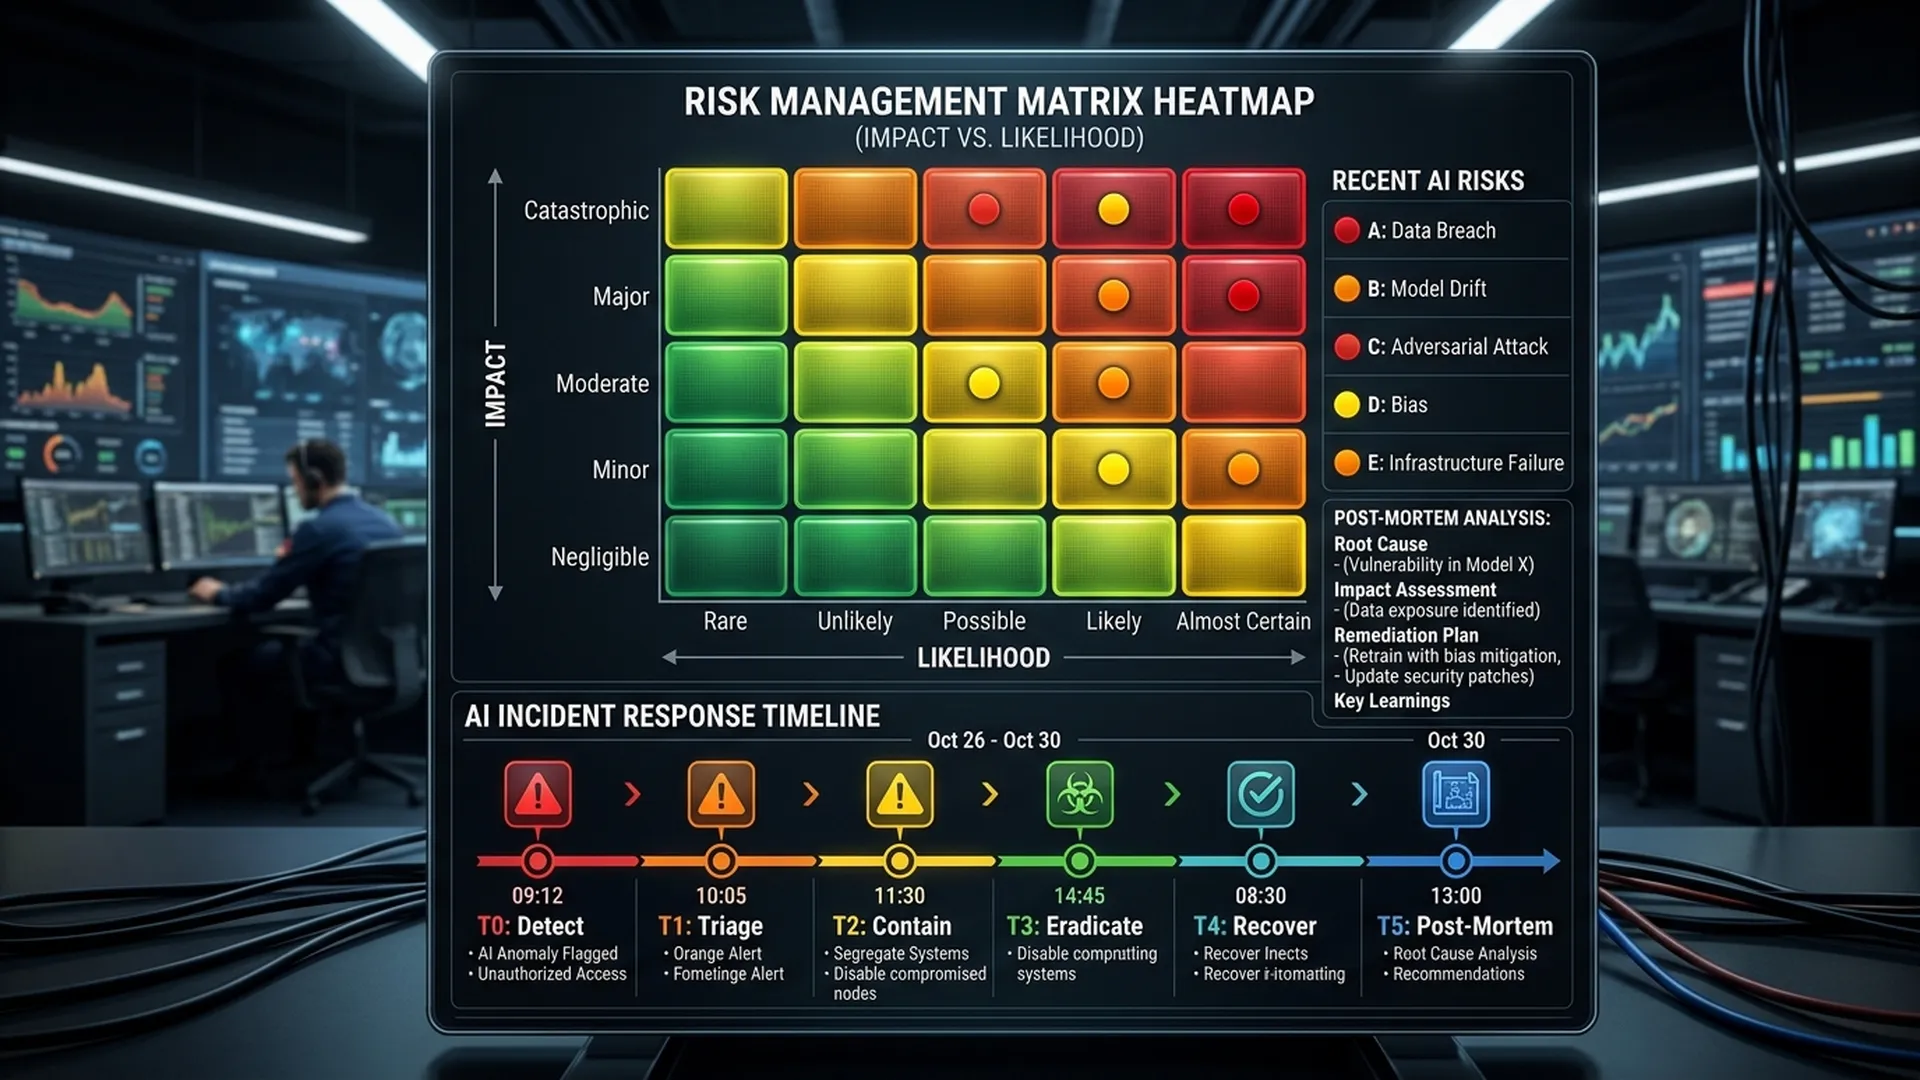 AI
AIフィーチャーは通常のフィーチャーとはリスクプロファイルが全く異なります:モデルドリフト、データポイズニング、ハルシネーションの連鎖、バイアスの増幅。BAにはAIインシデント専用の適切なリスク登録簿、インシデント対応計画、事後分析テンプレートが必要です。
Duy Tran13分結果が見つかりません