 セキュリティ
エンジニアのためのコンプライアンス:ISO 27001、SOC 2、PCI DSS v4、ベトナム個人情報保護法 政令13/2023
エンジニアは各統制を暗記する必要はありませんが、統制をパイプラインにマッピングし、 証跡を自動生成する方法を知っておく必要があります。本記事では4つの主要フレームワークと、 DevSecOpsにおけるcompliance-as-codeの実装方法を要約します。
 Duy Tran11分
8件
セキュリティエンジニアは各統制を暗記する必要はありませんが、統制をパイプラインにマッピングし、 証跡を自動生成する方法を知っておく必要があります。本記事では4つの主要フレームワークと、 DevSecOpsにおけるcompliance-as-codeの実装方法を要約します。
Duy Tran11分 セキュリティ
優れた本番イメージは小さく、root実行ではなく、シェルを持たず、スキャンと署名がされて いるべきです。本記事ではDocker/OCIイメージのハードニング技法と、GitHub OIDCを 使ったCosignキーレス署名のワークフローをまとめます。
Duy Tran9分 セキュリティ
シフトレフトとは開発者に作業を押し付けることではありません。欠陥が生まれる場所の近くで セキュリティ制御を自動化し、チームが素早く修正でき、セキュリティをシステムの既定の プロパティにすることが目的です。
Duy Tran8分 セキュリティ
優れた防御に必要な3つの要素:構造化ログ、ATT&CKにマッピングされた検知ルール、訓練済みの IRランブック。本記事では、DevSecOpsチーム向けにdetection-as-codeとblamelessな ポストモーテムを構築する方法をまとめます。
Duy Tran10分 セキュリティ
静的なイメージスキャンでは、コンテナ稼働中の異常な振る舞いは検知できません。アドミッション ポリシー(Kyverno)でコンプライアンス違反のワークロードをブロックし、ランタイム モニター(Falco)でコンテナ内シェルやラテラルムーブメントを検知する組み合わせが必要です。
Duy Tran9分 セキュリティ
DAST、IAST、サプライチェーンを語る前に、すべてのパイプラインには3つの基本レイヤーが 必要です:コードに対するSAST、依存関係に対するSCA、キー/トークンに対するシークレット スキャン。本記事ではSemgrep、Trivy、Gitleaksで3レイヤーを構築する方法を解説します。
Duy Tran10分 セキュリティ
xz、npmタイポスクワット、ビルドポイズニングを経て、サプライチェーン攻撃は最も一般的な 攻撃ベクトルになりました。SLSA + SBOM + Sigstoreは、アーティファクトがどこから、 何を使い、誰によってビルドされたかを証明するためのオープンスタンダードな三本柱です。
Duy Tran10分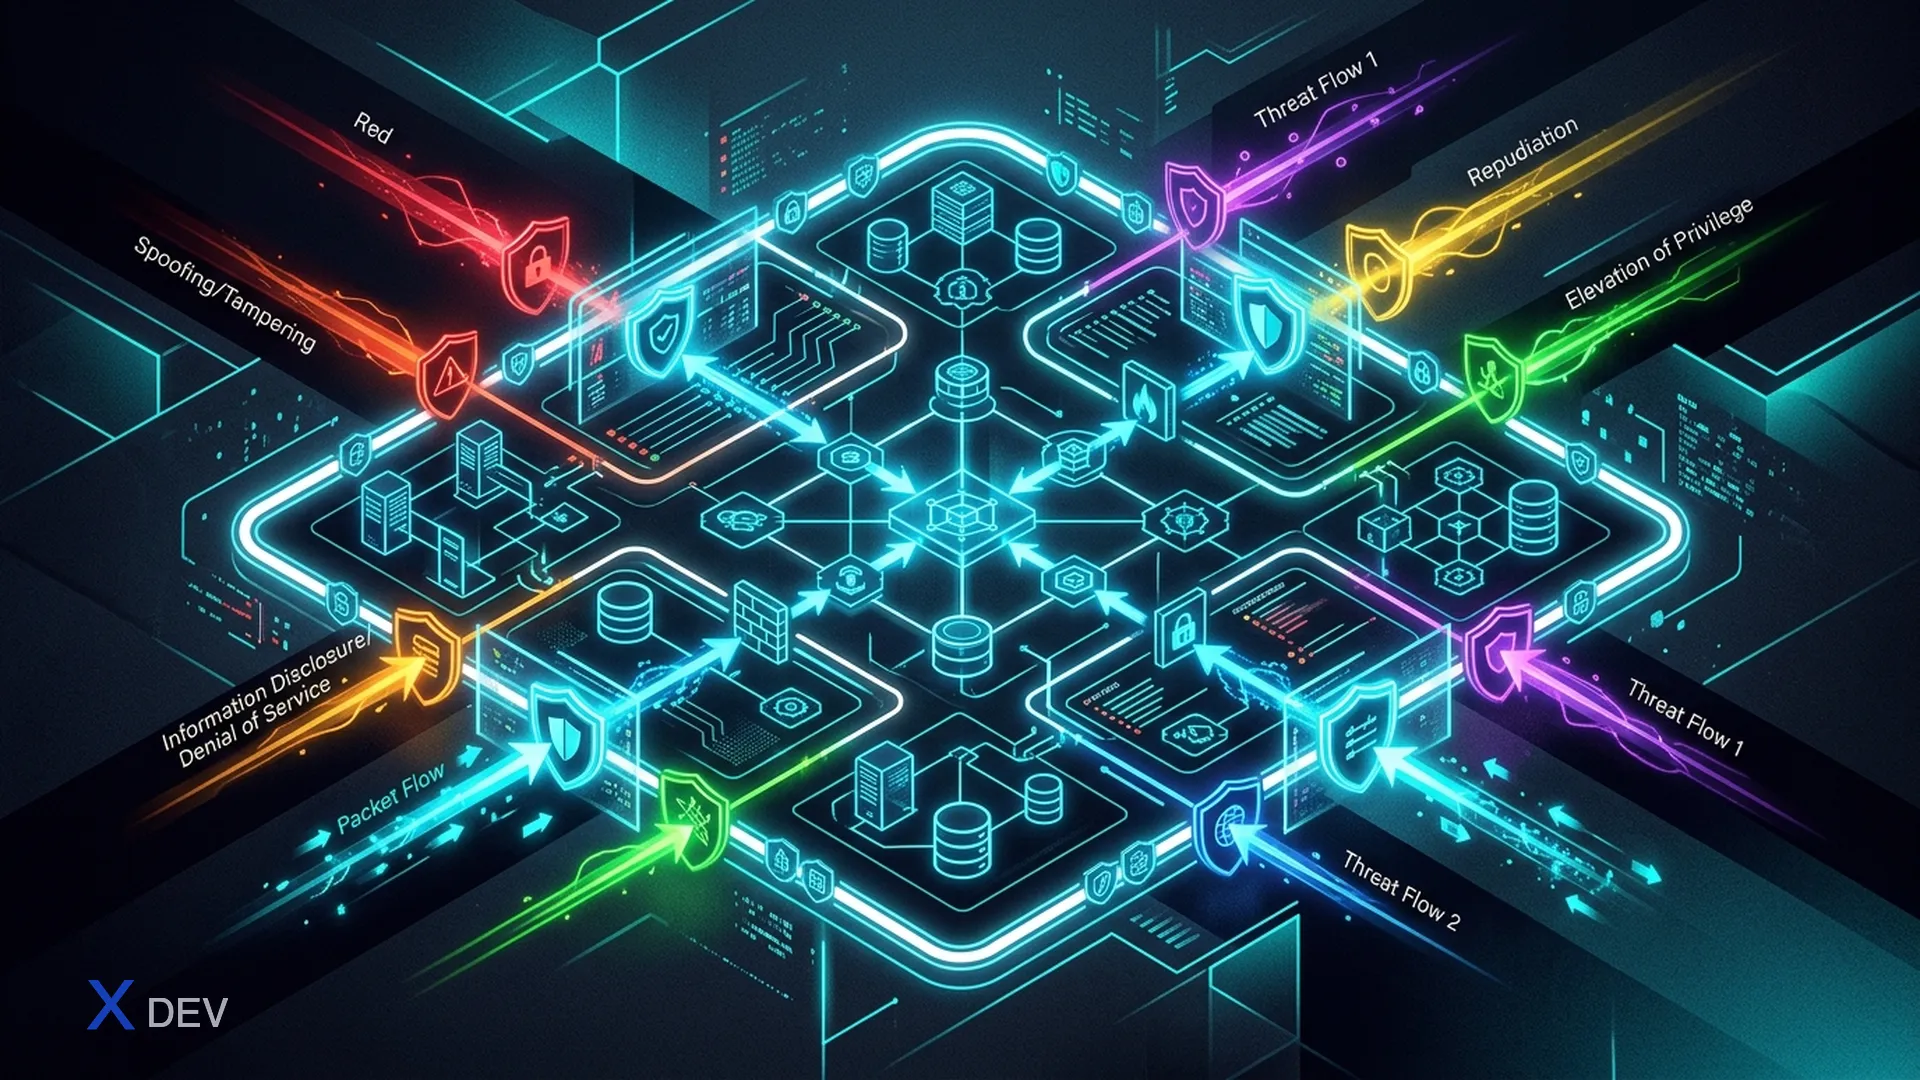 セキュリティ
脅威モデリングは50ページのドキュメントである必要はありません。DFDレベル1、STRIDE、 リスクレジスタを使う60分のセッションで、監査やペンテストでよく見つかる設計上の 欠陥クラスを十分に防げます。
Duy Tran9分結果が見つかりません