 セキュリティ
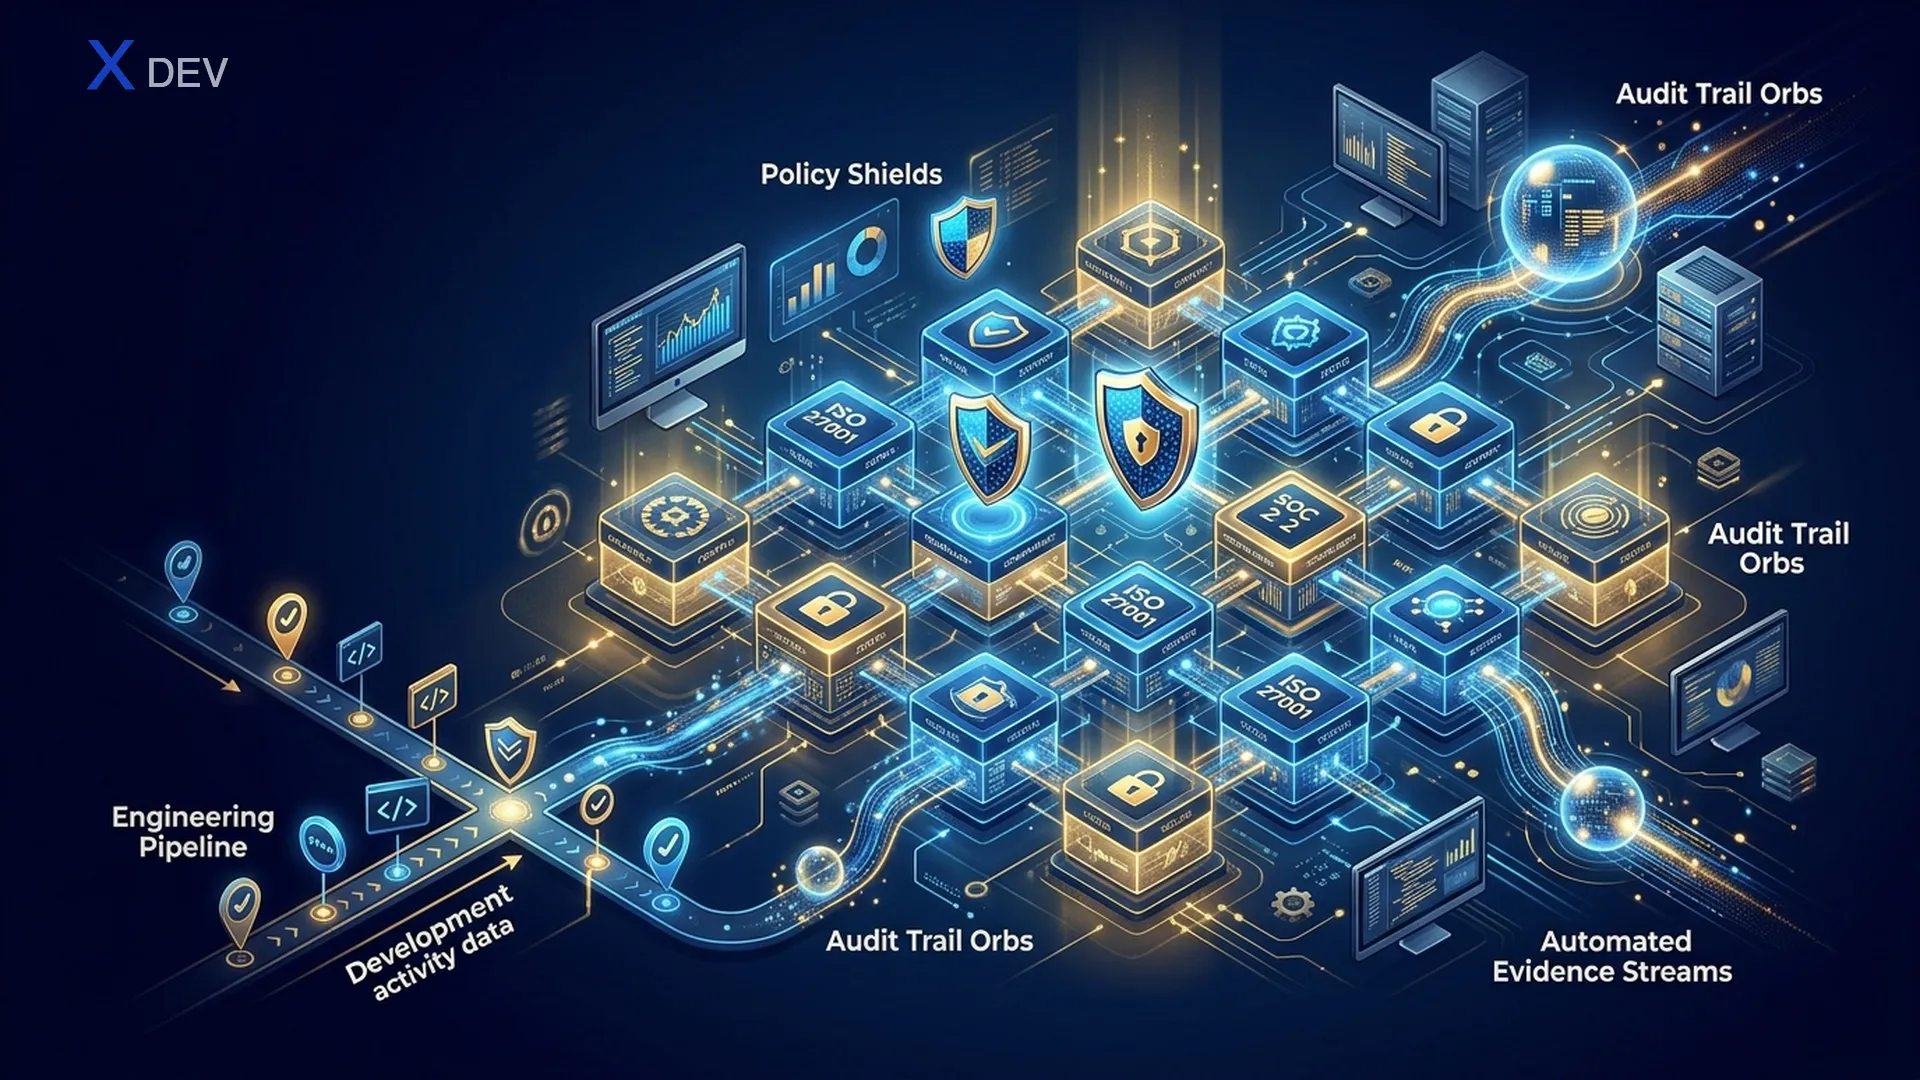
エンジニアのためのコンプライアンス:ISO 27001、SOC 2、PCI DSS v4、ベトナム個人情報保護法 政令13/2023
エンジニアは各統制を暗記する必要はありませんが、統制をパイプラインにマッピングし、 証跡を自動生成する方法を知っておく必要があります。本記事では4つの主要フレームワークと、 DevSecOpsにおけるcompliance-as-codeの実装方法を要約します。
 Duy Tran11分
3件
セキュリティエンジニアは各統制を暗記する必要はありませんが、統制をパイプラインにマッピングし、 証跡を自動生成する方法を知っておく必要があります。本記事では4つの主要フレームワークと、 DevSecOpsにおけるcompliance-as-codeの実装方法を要約します。
Duy Tran11分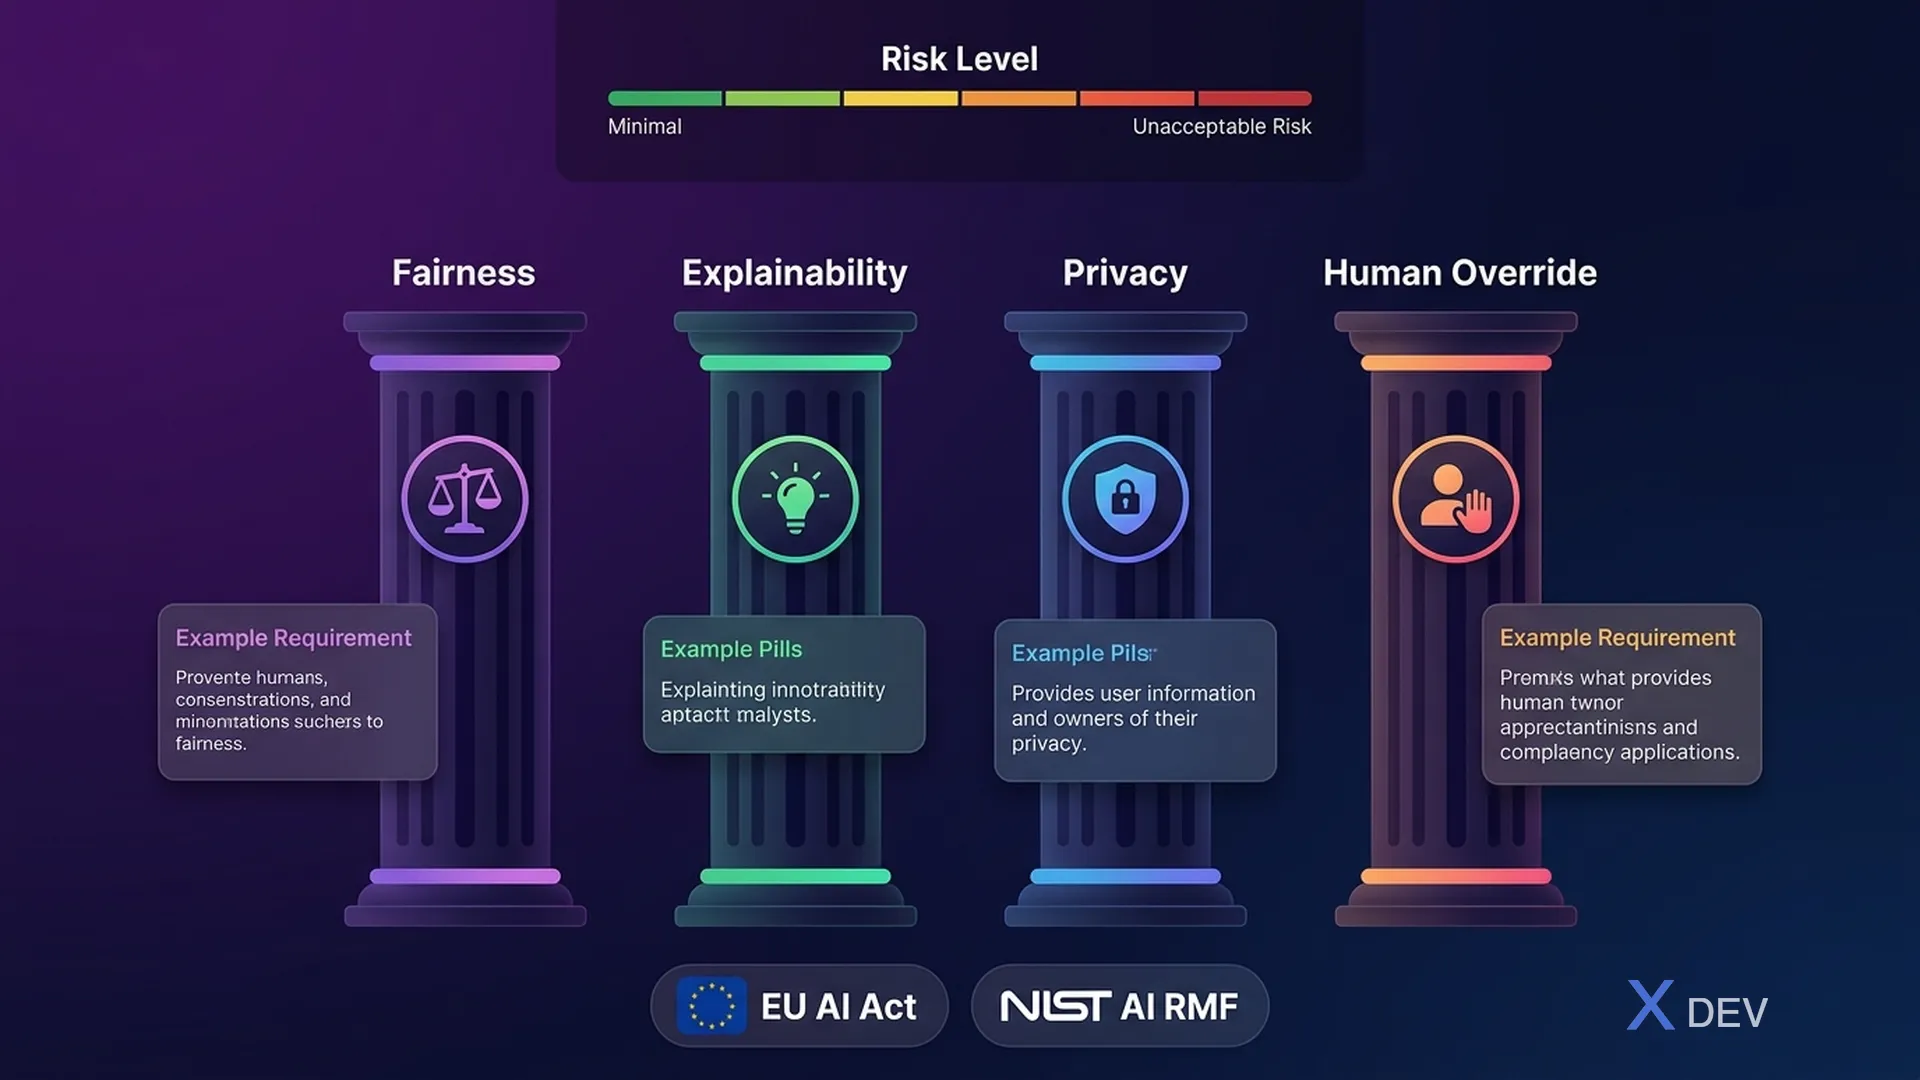 AI
BA はセキュリティ エンジニアである必要はありませんが、仕様の欠落を避けるために、認証、認可、監査ログ、データ マスキング、同意、保持、PII/PHI/PCI、およびコンプライアンスに関する要件を記述する方法を知っている必要があります。
Duy Tran12分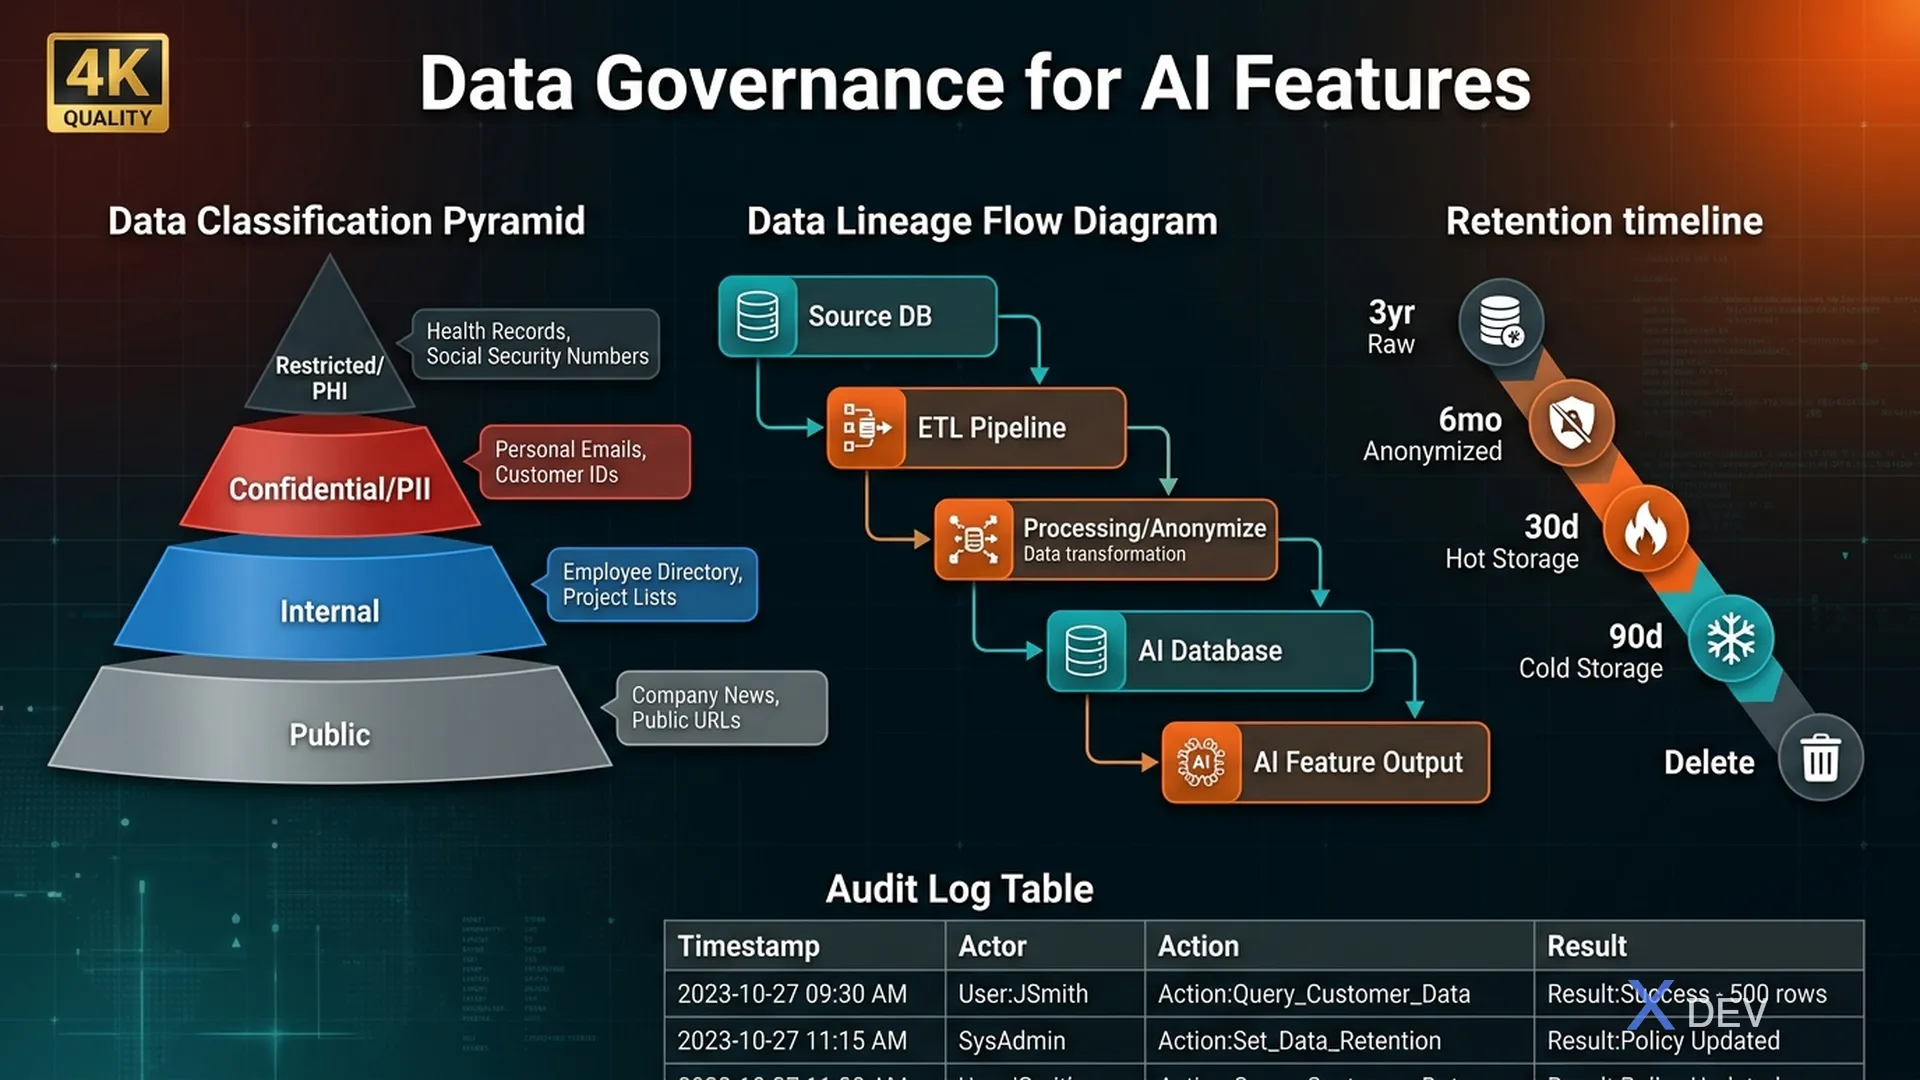 AI
データ ガバナンスは単なる「データを安全に保つ」ではありません。AI 機能については、BA は設定する必要があります: データ リネージ(ソースからデータを追跡)、保有ポリシー(保持期間)、PII 分類(機密内容)、プロヴァナンス追跡(誰が使用、いつ)。 ポリシーから実装チェックリストまでのステップ バイ ステップ ガイド。
Duy Tran10分結果が見つかりません