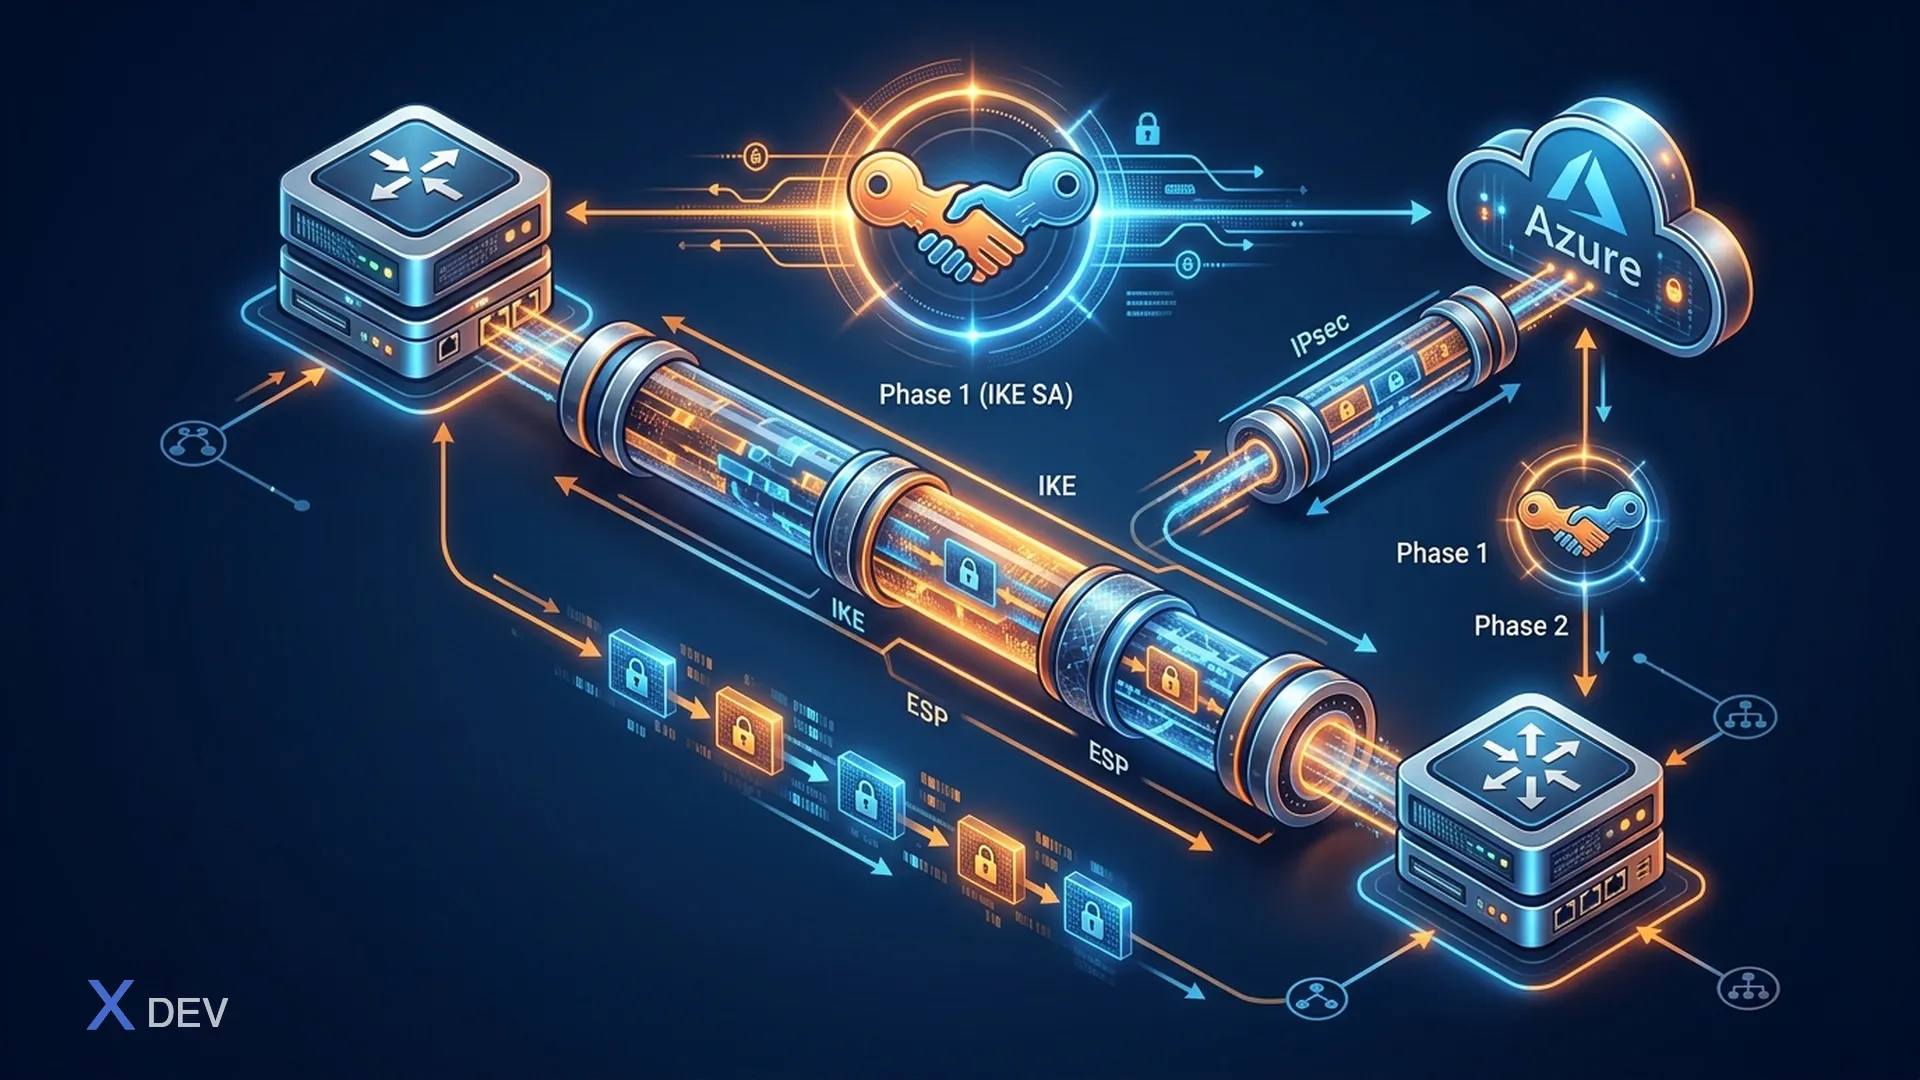
VyOS における IPsec VPN の概要
IPsec は、拠点間 VPN を安全に構築するための業界標準です。VyOS は IKEv2、ESP、NAT-T、VTI を含む IPsec 機能を幅広くサポートしています。本レッスンでは site-to-site 構成、policy-based と route-based の違い、他ベンダー機器連携、BGP overlay ラボを扱います。
IPsec の基礎
- IKEv2: 鍵交換を行うプロトコルで、IKEv1 より安全性が高いです。
- ESP: Encapsulating Security Payload。データを暗号化します。
- SA: Security Association。接続ごとのセキュリティパラメータです。
- Proposal: 暗号化方式と認証方式の組み合わせです。
- DH Group: Diffie-Hellman グループ。鍵交換強度を決定します。
Policy-based と Route-based(VTI)VPN
- Policy-based: ポリシーで指定したトラフィックのみを暗号化します。
- Route-based (VTI): 仮想インターフェース(vti)を使って柔軟にルーティングでき、BGP などの動的ルーティングにも対応しやすい方式です。
2 台の VyOS 間での IPsec Site-to-Site 設定
# Tạo proposal set vpn ipsec esp-group ESP-GROUP proposal 1 encryption aes256 set vpn ipsec esp-group ESP-GROUP proposal 1 hash sha256 set vpn ipsec ike-group IKE-GROUP proposal 1 encryption aes256 set vpn ipsec ike-group IKE-GROUP proposal 1 dh-group 14 set vpn ipsec ike-group IKE-GROUP proposal 1 hash sha256Peer
set vpn ipsec site-to-site peer <peer-wan-ip> authentication mode pre-shared-secret set vpn ipsec site-to-site peer <peer-wan-ip> authentication pre-shared-secret '<secret>' set vpn ipsec site-to-site peer <peer-wan-ip> ike-group IKE-GROUP set vpn ipsec site-to-site peer <peer-wan-ip> esp-group ESP-GROUP set vpn ipsec site-to-site peer <peer-wan-ip> local-address '<local-wan-ip>' set vpn ipsec site-to-site peer <peer-wan-ip> tunnel 1 local prefix '192.168.1.0/24' set vpn ipsec site-to-site peer <peer-wan-ip> tunnel 1 remote prefix '192.168.2.0/24'
VTI を使った Route-based VPN
set interfaces vti vti0 address '10.100.100.1/30'
set vpn ipsec site-to-site peer <peer-wan-ip> vti bind vti0
set vpn ipsec site-to-site peer <peer-wan-ip> vti esp-group ESP-GROUP
set vpn ipsec site-to-site peer <peer-wan-ip> vti ike-group IKE-GROUP
Cisco/Palo Alto との IPsec 連携
proposal、pre-shared key、local/remote subnet を一致させます。経路上に NAT がある場合は NAT-T を有効化してください。
Azure への Route-based VPN + BGP
set interfaces vti vti1 address '169.254.21.2/30'
set protocols bgp 65001 neighbor 169.254.21.1 remote-as 65515
set protocols bgp 65001 neighbor 169.254.21.1 update-source vti1
DMVPN Dual Hub の考え方
VyOS は複数ハブによる DMVPN 構成に対応でき、可用性を高められます。基本は route-based 構成で peer を追加していく形です。
IPsec の確認とトラブルシューティング
show vpn ipsec sa
show vpn ipsec status
run monitor vpn ipsec
トンネルが確立しない場合は、対象 peer のログを確認します。
run monitor vpn ipsec log peer <peer-wan-ip>
ハンズオンラボ: Route-based IPsec VPN と BGP overlay
- 両方の VyOS に VTI インターフェースを設定します。
- IPsec peer、proposal、pre-shared key を設定します。
- VTI 上で BGP を設定し、ルートを交換します。
- トンネル状態とルーティング状態を確認します。
# Kiểm tra trạng thái IPsec
show vpn ipsec sa
# Kiểm tra VTI interface
show interfaces vti
# Kiểm tra BGP
show ip bgp summary
まとめ
このレッスンで、VyOS における IPsec の実装、policy-based と route-based の使い分け、他機器連携、BGP overlay 検証、実践的なトラブルシューティングを理解できます。