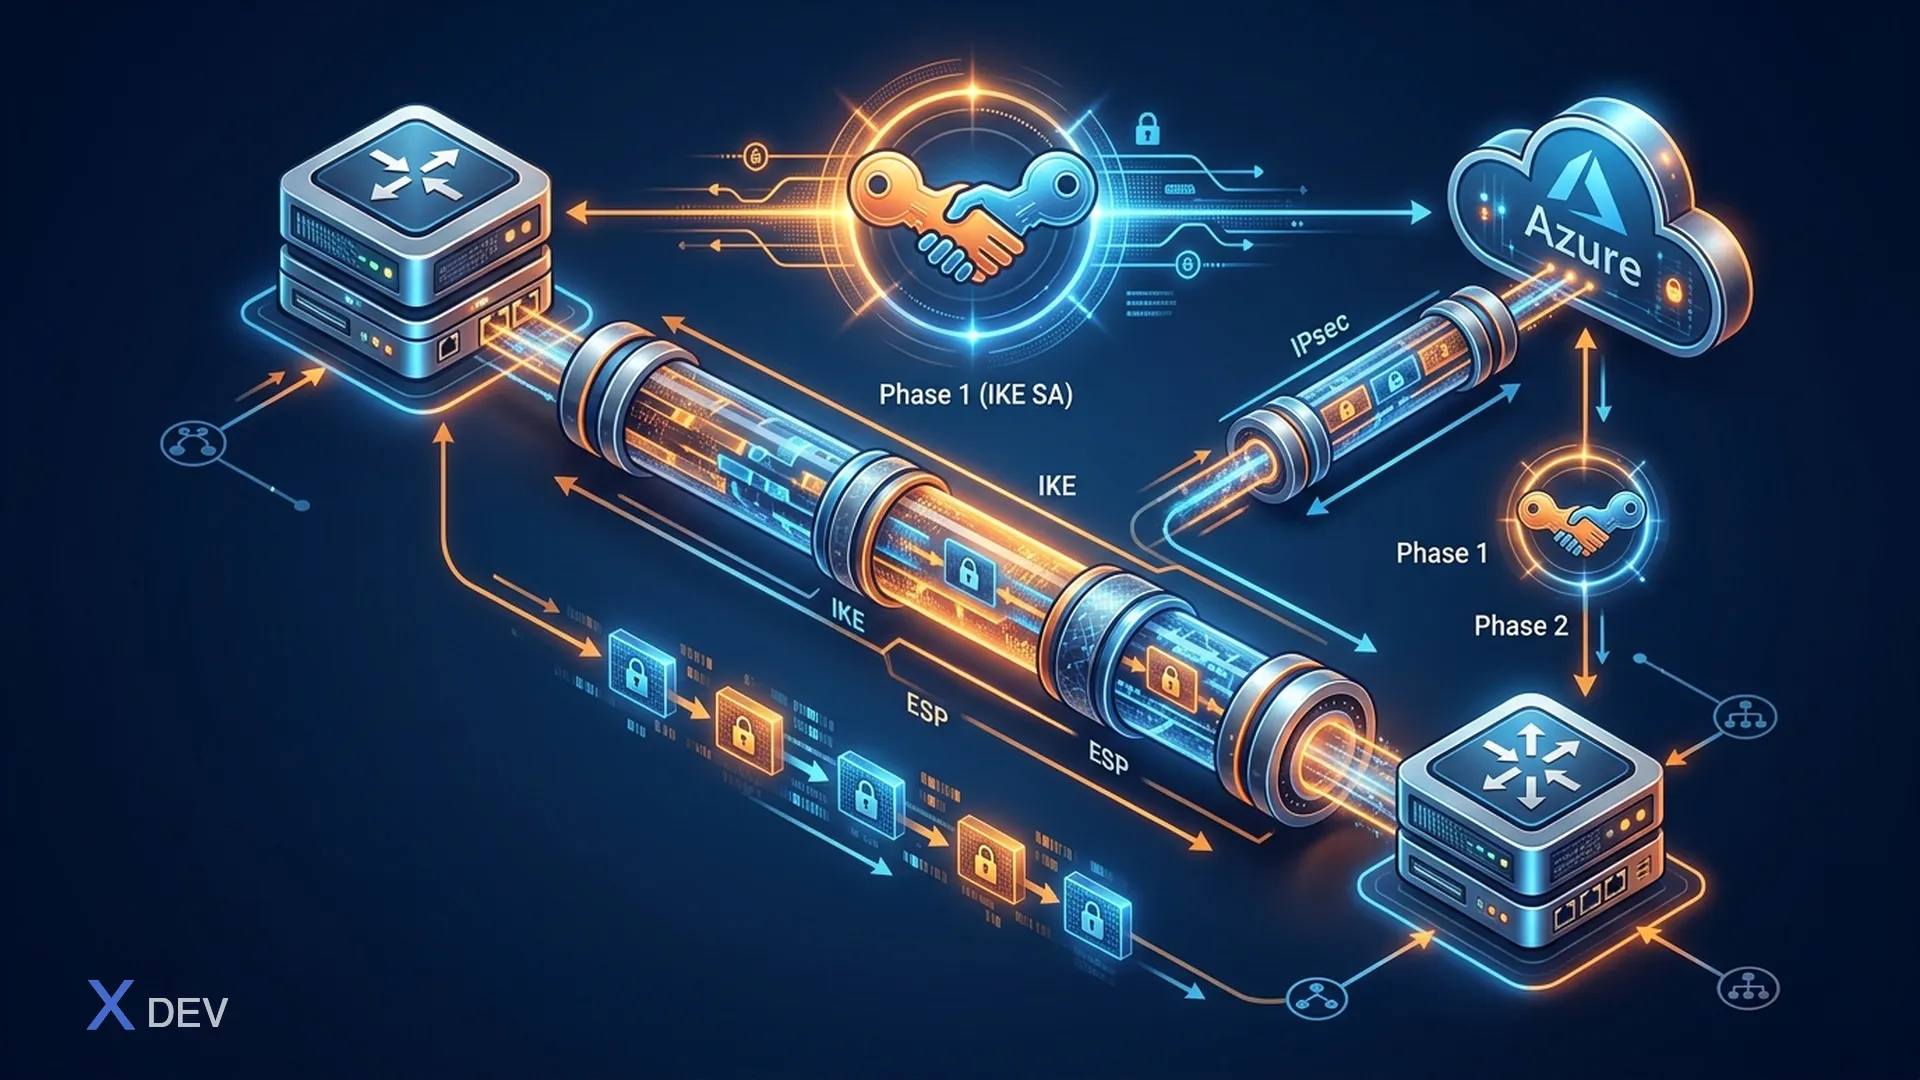
Giới thiệu IPsec VPN trên VyOS
IPsec là chuẩn công nghiệp cho VPN bảo mật giữa các site. VyOS hỗ trợ đầy đủ IPsec với IKEv2, ESP, NAT-T, VTI. Bài này hướng dẫn cấu hình site-to-site, phân biệt policy-based và route-based, tích hợp với thiết bị khác và thực hành lab với BGP overlay.
Kiến thức nền tảng IPsec
- IKEv2: Giao thức thương lượng key, bảo mật hơn IKEv1.
- ESP: Encapsulating Security Payload, mã hóa dữ liệu.
- SA: Security Association, thông số bảo mật cho mỗi kết nối.
- Proposal: Tập hợp thuật toán mã hóa, xác thực.
- DH Group: Diffie-Hellman group, xác định độ mạnh key exchange.
Policy-based vs Route-based (VTI) VPN
- Policy-based: Định nghĩa traffic nào sẽ được mã hóa dựa trên policy.
- Route-based (VTI): Tạo interface ảo (vti) để routing linh hoạt, hỗ trợ dynamic routing như BGP.
Cấu hình IPsec Site-to-Site giữa 2 VyOS
# Tạo proposal set vpn ipsec esp-group ESP-GROUP proposal 1 encryption aes256 set vpn ipsec esp-group ESP-GROUP proposal 1 hash sha256 set vpn ipsec ike-group IKE-GROUP proposal 1 encryption aes256 set vpn ipsec ike-group IKE-GROUP proposal 1 dh-group 14 set vpn ipsec ike-group IKE-GROUP proposal 1 hash sha256Peer
set vpn ipsec site-to-site peer <peer-wan-ip> authentication mode pre-shared-secret set vpn ipsec site-to-site peer <peer-wan-ip> authentication pre-shared-secret '<secret>' set vpn ipsec site-to-site peer <peer-wan-ip> ike-group IKE-GROUP set vpn ipsec site-to-site peer <peer-wan-ip> esp-group ESP-GROUP set vpn ipsec site-to-site peer <peer-wan-ip> local-address '<local-wan-ip>' set vpn ipsec site-to-site peer <peer-wan-ip> tunnel 1 local prefix '192.168.1.0/24' set vpn ipsec site-to-site peer <peer-wan-ip> tunnel 1 remote prefix '192.168.2.0/24'
Route-based VPN với VTI
set interfaces vti vti0 address '10.100.100.1/30'
set vpn ipsec site-to-site peer <peer-wan-ip> vti bind vti0
set vpn ipsec site-to-site peer <peer-wan-ip> vti esp-group ESP-GROUP
set vpn ipsec site-to-site peer <peer-wan-ip> vti ike-group IKE-GROUP
Kết nối IPsec với Cisco/Palo Alto
Chỉ cần đồng bộ proposal, pre-shared key, local/remote subnet. Đảm bảo NAT-T bật nếu có NAT.
Route-based VPN tới Azure với BGP
set interfaces vti vti1 address '169.254.21.2/30'
set protocols bgp 65001 neighbor 169.254.21.1 remote-as 65515
set protocols bgp 65001 neighbor 169.254.21.1 update-source vti1
DMVPN Dual Hub Concept
VyOS hỗ trợ DMVPN với nhiều hub, tăng tính sẵn sàng. Cấu hình tương tự route-based, thêm nhiều peer.
Kiểm tra và khắc phục sự cố IPsec
show vpn ipsec sa
show vpn ipsec status
run monitor vpn ipsec
Debug peer nếu không lên tunnel:
run monitor vpn ipsec log peer <peer-wan-ip>
Lab thực hành: Route-based IPsec VPN với BGP overlay
- Cấu hình VTI interface trên cả hai VyOS.
- Cấu hình IPsec peer, proposal, pre-shared key.
- Thiết lập BGP trên VTI interface để trao đổi route.
- Kiểm tra trạng thái tunnel và routing.
# Kiểm tra trạng thái IPsec
show vpn ipsec sa
# Kiểm tra VTI interface
show interfaces vti
# Kiểm tra BGP
show ip bgp summary
Tổng kết
Bài này giúp bạn hiểu rõ IPsec trên VyOS, phân biệt policy-based và route-based, tích hợp với thiết bị khác, thực hành lab với BGP overlay và kỹ năng kiểm tra, khắc phục sự cố thực tế.