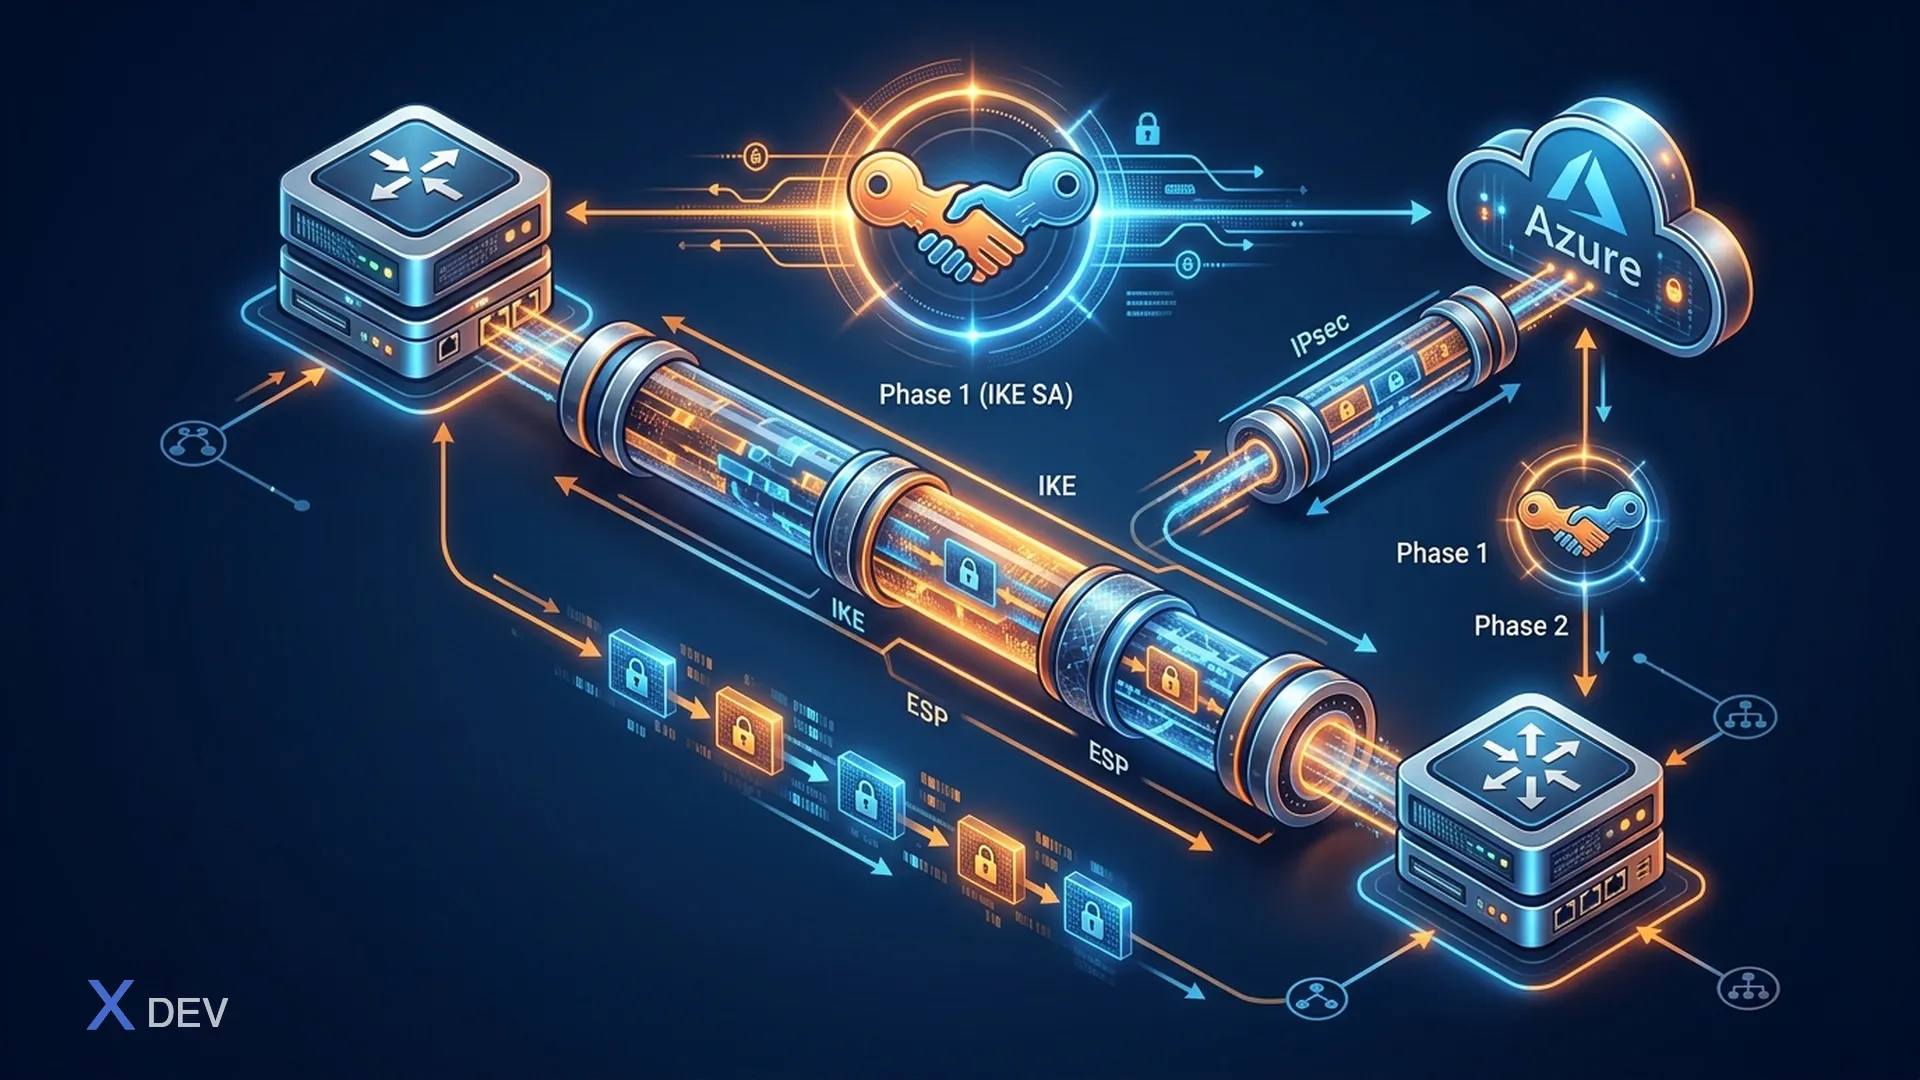
VyOS上的IPsec VPN簡介
IPsec是站點間安全VPN的業界標準。VyOS全面支援IPsec,包括IKEv2、ESP、NAT-T、VTI。本課程指導您設定站點間連接,區分基於政策和基於路由的方式,與其他設備整合,以及使用BGP疊層的實驗室練習。
IPsec基礎知識
- IKEv2:金鑰協商協定,安全性高於IKEv1。
- ESP:封裝安全有效負載,資料加密。
- SA:安全關聯,每個連接的安全參數。
- Proposal:加密和身份驗證演算法的集合。
- DH Group:Diffie-Hellman群組,決定金鑰交換的強度。
基於政策vs基於路由(VTI)VPN
- 基於政策:根據政策定義哪些流量將被加密。
- 基於路由(VTI):建立虛擬介面(vti)用於靈活路由,支援BGP等動態路由。
在兩個VyOS之間配置IPsec站點間連接
# 建立proposal set vpn ipsec esp-group ESP-GROUP proposal 1 encryption aes256 set vpn ipsec esp-group ESP-GROUP proposal 1 hash sha256 set vpn ipsec ike-group IKE-GROUP proposal 1 encryption aes256 set vpn ipsec ike-group IKE-GROUP proposal 1 dh-group 14 set vpn ipsec ike-group IKE-GROUP proposal 1 hash sha256對等體
set vpn ipsec site-to-site peer <peer-wan-ip> authentication mode pre-shared-secret set vpn ipsec site-to-site peer <peer-wan-ip> authentication pre-shared-secret '<secret>' set vpn ipsec site-to-site peer <peer-wan-ip> ike-group IKE-GROUP set vpn ipsec site-to-site peer <peer-wan-ip> esp-group ESP-GROUP set vpn ipsec site-to-site peer <peer-wan-ip> local-address '<local-wan-ip>' set vpn ipsec site-to-site peer <peer-wan-ip> tunnel 1 local prefix '192.168.1.0/24' set vpn ipsec site-to-site peer <peer-wan-ip> tunnel 1 remote prefix '192.168.2.0/24'
使用VTI的基於路由的VPN
set interfaces vti vti0 address '10.100.100.1/30'
set vpn ipsec site-to-site peer <peer-wan-ip> vti bind vti0
set vpn ipsec site-to-site peer <peer-wan-ip> vti esp-group ESP-GROUP
set vpn ipsec site-to-site peer <peer-wan-ip> vti ike-group IKE-GROUP
與Cisco/Palo Alto的IPsec連接
只需同步proposal、預共享金鑰、本地/遠端子網。如果有NAT,確保NAT-T已啟用。
使用BGP連接到Azure的基於路由的VPN
set interfaces vti vti1 address '169.254.21.2/30'
set protocols bgp 65001 neighbor 169.254.21.1 remote-as 65515
set protocols bgp 65001 neighbor 169.254.21.1 update-source vti1
DMVPN雙中樞概念
VyOS支援使用多個中樞的DMVPN,提高可用性。配置類似於基於路由的方式,但要新增多個對等體。
檢查和排除IPsec故障
show vpn ipsec sa
show vpn ipsec status
run monitor vpn ipsec
如果隧道未啟動,調試對等體:
run monitor vpn ipsec log peer <peer-wan-ip>
實踐實驗室:使用BGP疊層的基於路由的IPsec VPN
- 在兩個VyOS上配置VTI介面。
- 配置IPsec對等體、proposal、預共享金鑰。
- 在VTI介面上建立BGP以交換路由。
- 檢查隧道狀態和路由。
# 檢查IPsec狀態
show vpn ipsec sa
# 檢查VTI介面
show interfaces vti
# 檢查BGP
show ip bgp summary
總結
本課程幫助您深入瞭解VyOS上的IPsec、區分基於政策和基於路由的方式、與其他設備整合、使用BGP疊層進行實驗室練習,以及檢查和排除故障的實際技能。