 AI
Một nửa trò chơi 8 số không bao giờ giải được
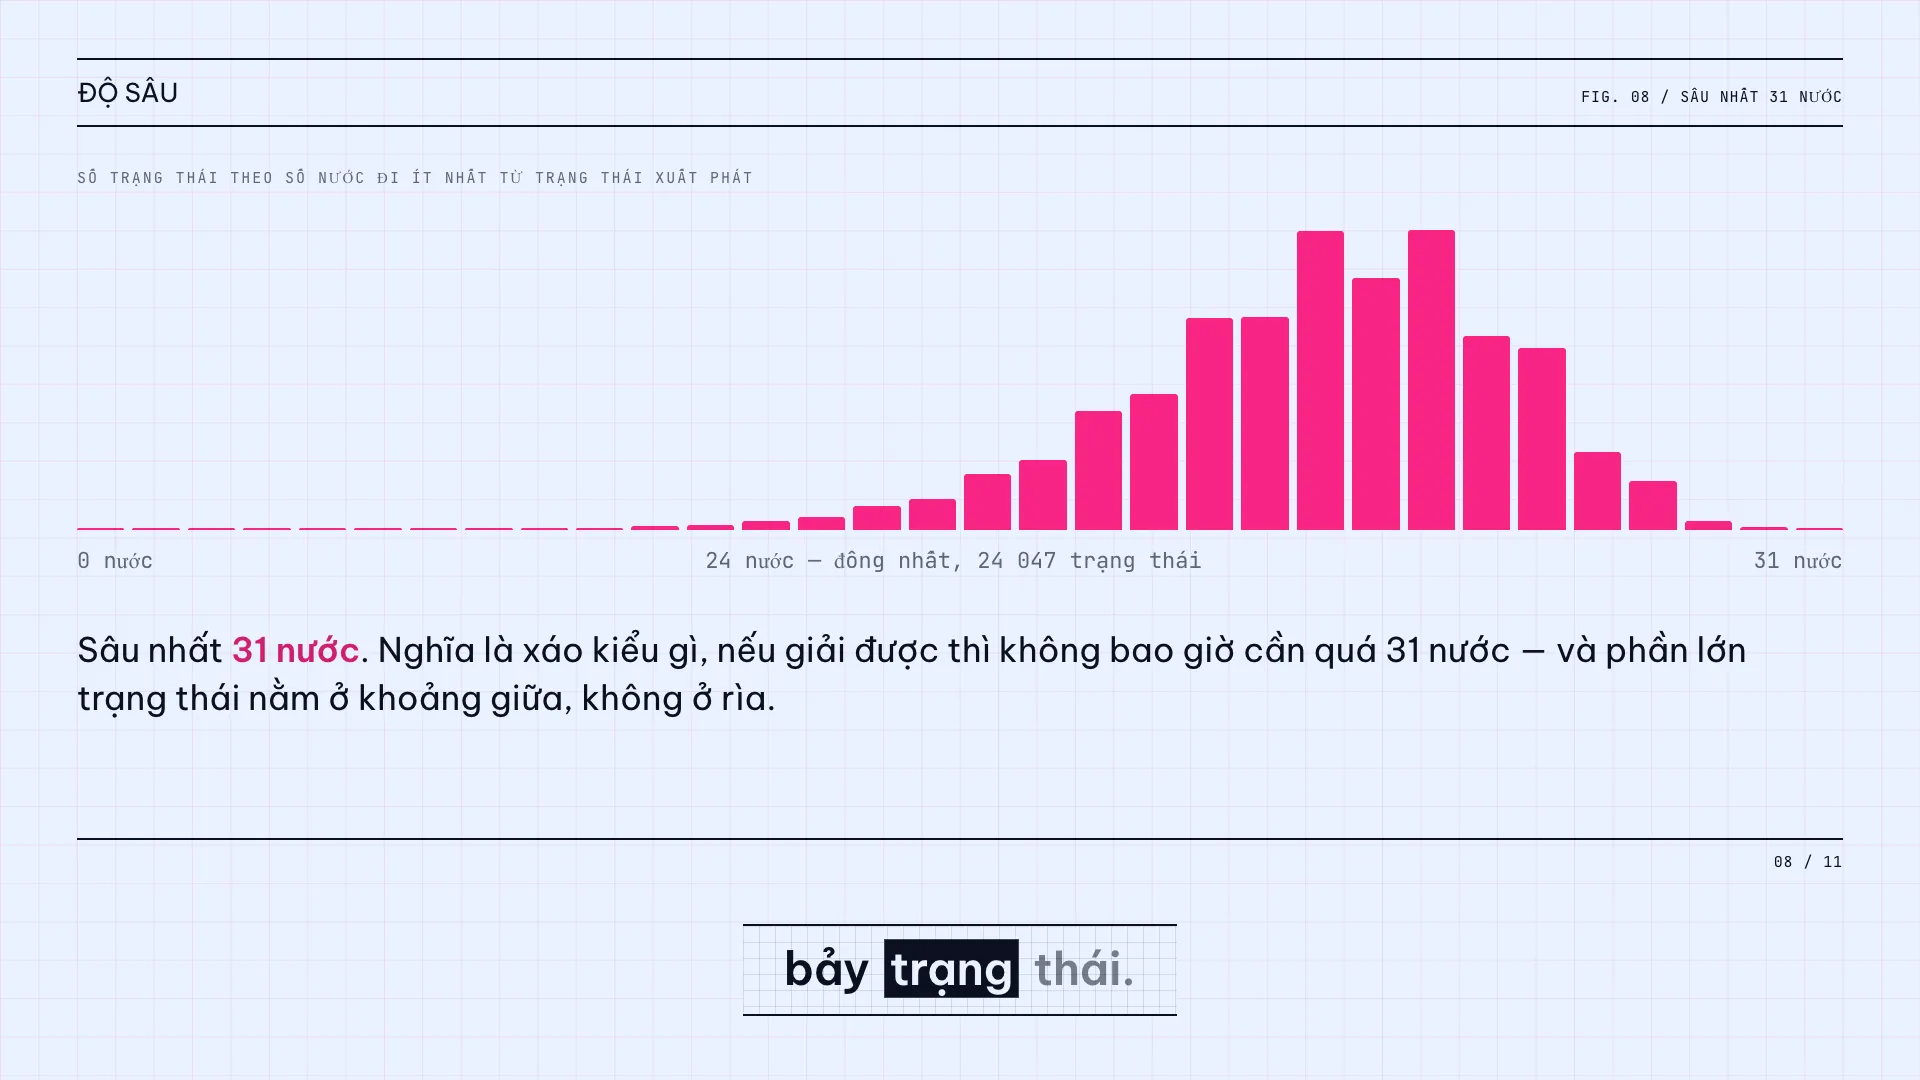
Trò chơi 8 số có 362 880 cách xếp. Duyệt hết không gian trạng thái thì chỉ chạm được 181 440 — đúng một nửa. Nửa còn lại không phải khó, mà là không tồn tại đường đi.
 Duy Tran9 phút
130 bài viết — Trang 2/11
AITrò chơi 8 số có 362 880 cách xếp. Duyệt hết không gian trạng thái thì chỉ chạm được 181 440 — đúng một nửa. Nửa còn lại không phải khó, mà là không tồn tại đường đi.
Duy Tran9 phút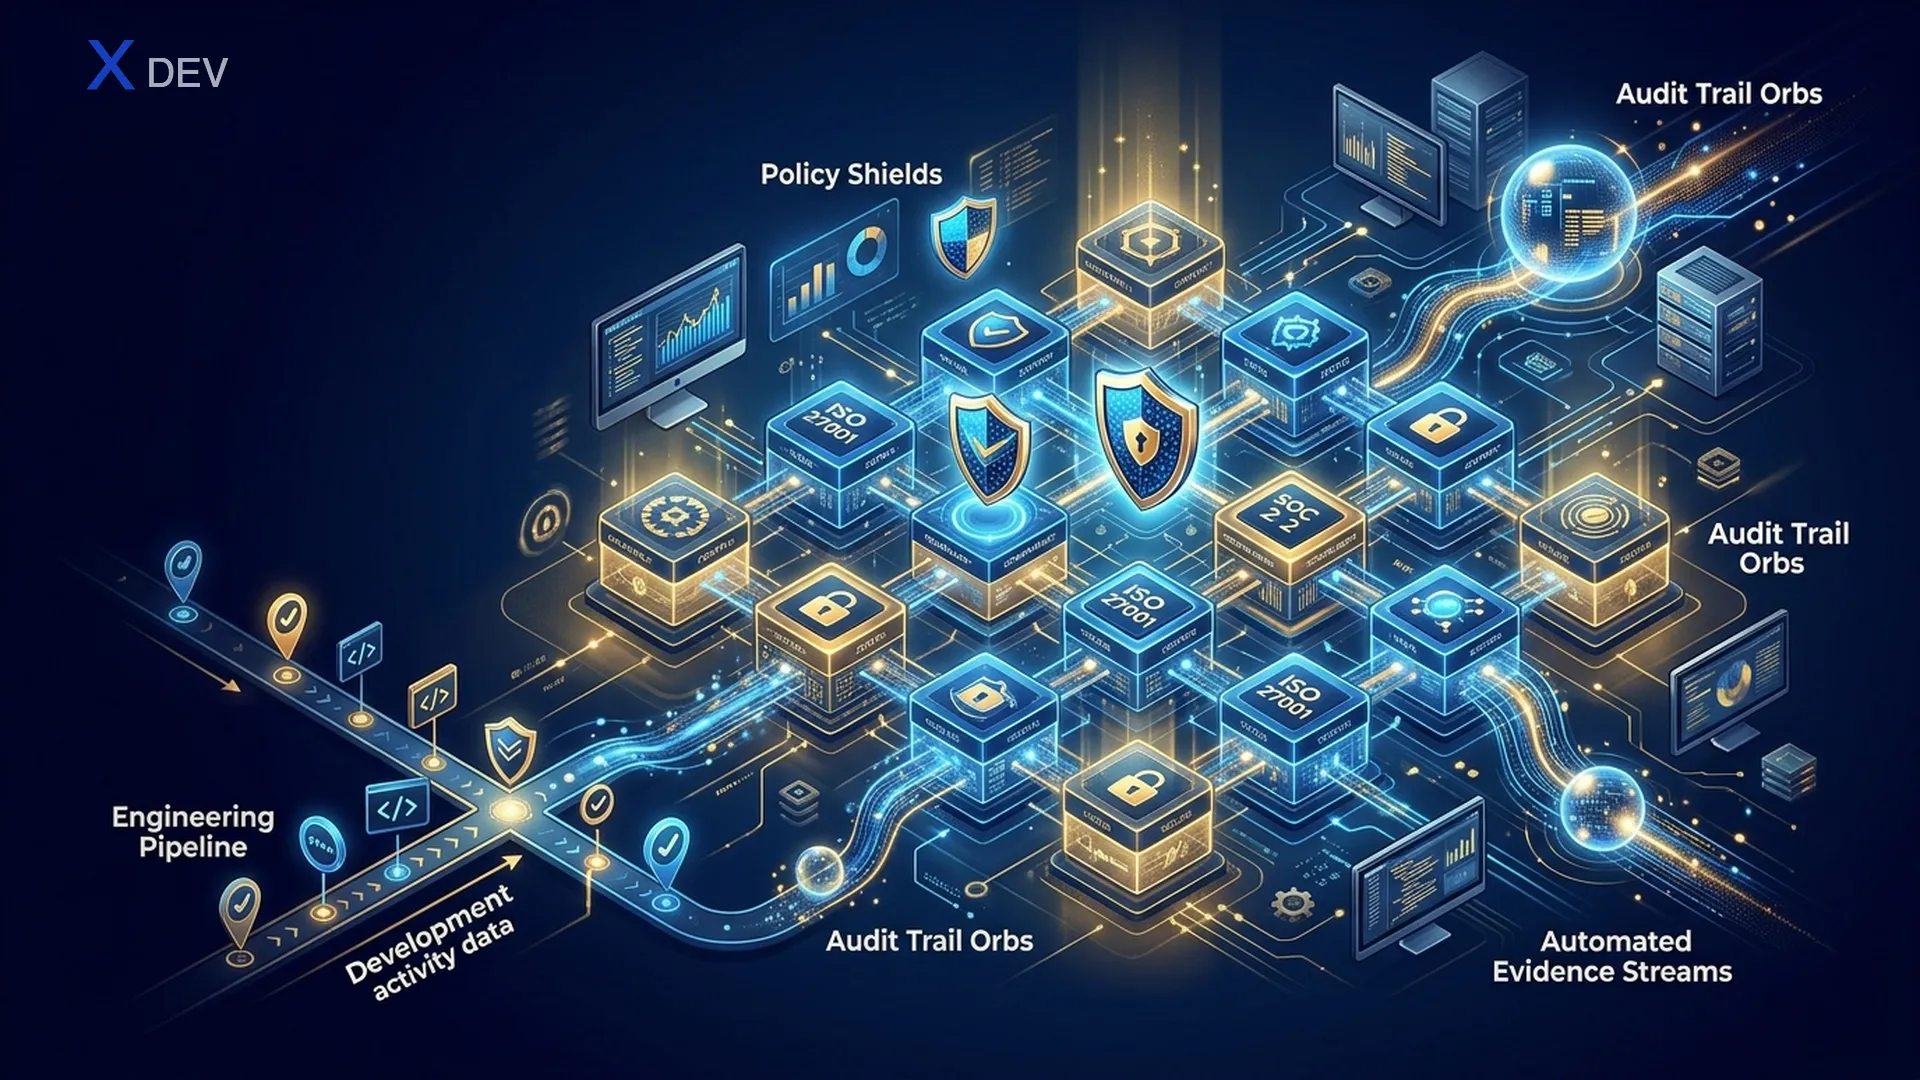 Bảo mật
Engineer không cần thuộc lòng từng control, nhưng cần biết cách map control vào pipeline và sinh evidence tự động. Bài viết tóm tắt 4 khung phổ biến và cách triển khai compliance-as-code trong DevSecOps.
Duy Tran11 phút Bảo mật
Một image production tốt phải nhỏ, không root, không shell, được scan và sign. Bài viết tổng hợp kỹ thuật hardening Docker/OCI image kèm workflow ký Cosign keyless với OIDC GitHub.
Duy Tran9 phút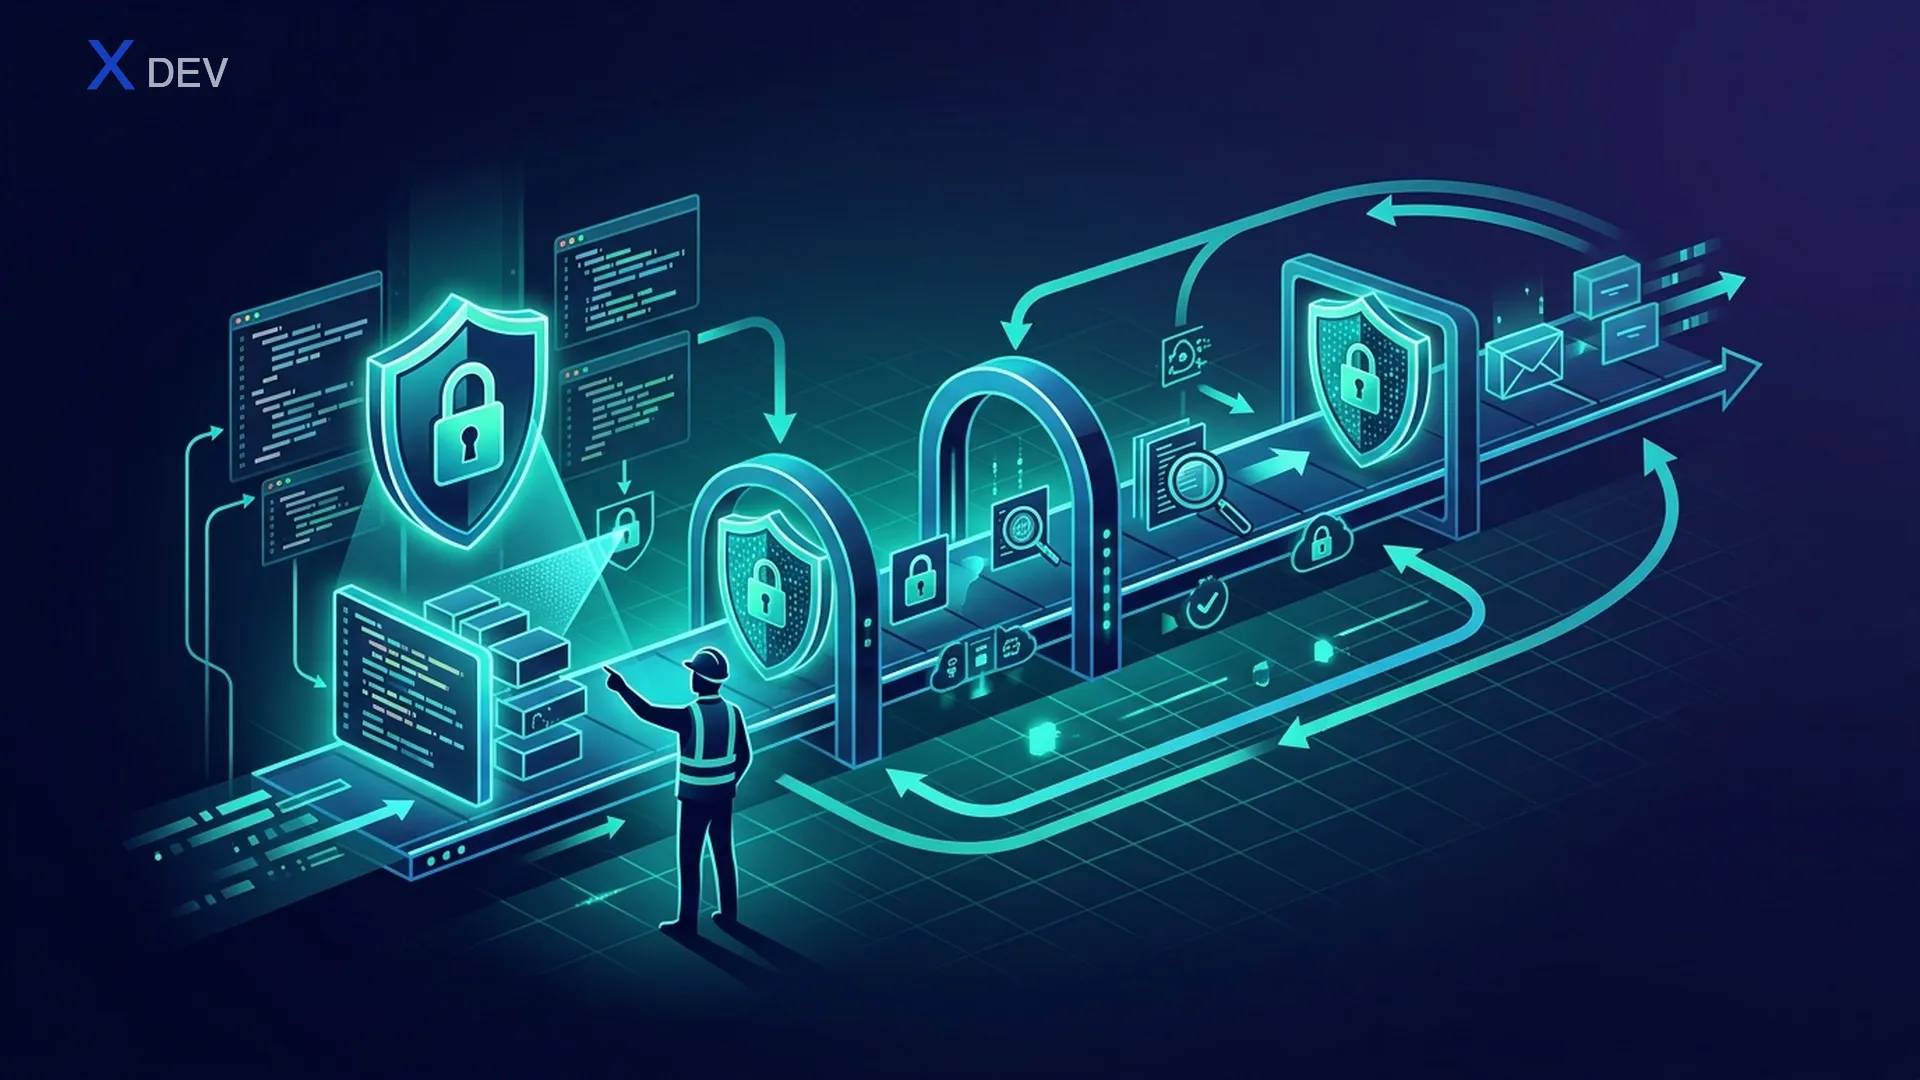 Bảo mật
Shift-left không phải là đẩy việc cho dev. Đó là tự động hoá kiểm soát bảo mật gần thời điểm sinh lỗi nhất, để team sửa nhanh và security trở thành thuộc tính mặc định của hệ thống.
Duy Tran8 phút Bảo mật
Phòng thủ tốt cần ba thứ: log có cấu trúc, detection rule map theo ATT&CK, và IR runbook đã diễn tập. Bài viết tổng hợp cách build chương trình detection-as-code và post-mortem blameless cho team DevSecOps.
Duy Tran10 phút Bảo mật
Image scan tĩnh không bắt được hành vi bất thường khi container đang chạy. Kết hợp admission policy (Kyverno) chặn workload không tuân thủ và runtime monitor (Falco) để phát hiện shell-in-container, lateral movement.
Duy Tran9 phút Bảo mật
Trước khi nói tới DAST, IAST hay supply chain, mọi pipeline cần ba lớp cơ bản: SAST cho code, SCA cho dependency, secret scanning cho key/token. Bài viết hướng dẫn dựng đủ ba lớp với Semgrep, Trivy và Gitleaks.
Duy Tran10 phút Bảo mật
Sau xz, npm typosquat và build poisoning, supply chain attack đã trở thành vector phổ biến nhất. SLSA + SBOM + Sigstore là bộ ba khung tiêu chuẩn mở giúp bạn chứng minh artifact được build từ đâu, bằng gì, bởi ai.
Duy Tran10 phút Bảo mật
Threat model không cần phải là tài liệu 50 trang. Một buổi 60 phút với DFD level 1, STRIDE và risk register đủ để tránh lớp lỗi thiết kế thường xuyên thấy trong audit và pentest.
Duy Tran9 phút Kiến trúc hệ thống
OMOP CDM phù hợp với Việt Nam ra sao? Bài viết phân tích bối cảnh chính sách (Quyết định 3516/QĐ-BYT, Luật Bảo vệ dữ liệu cá nhân 2025, Luật KCB 15/2023, HSDT trên VNeID), mapping danh mục BYT, custom vocabulary và roadmap data lake nghiên cứu quốc gia.
Duy Tran15 phút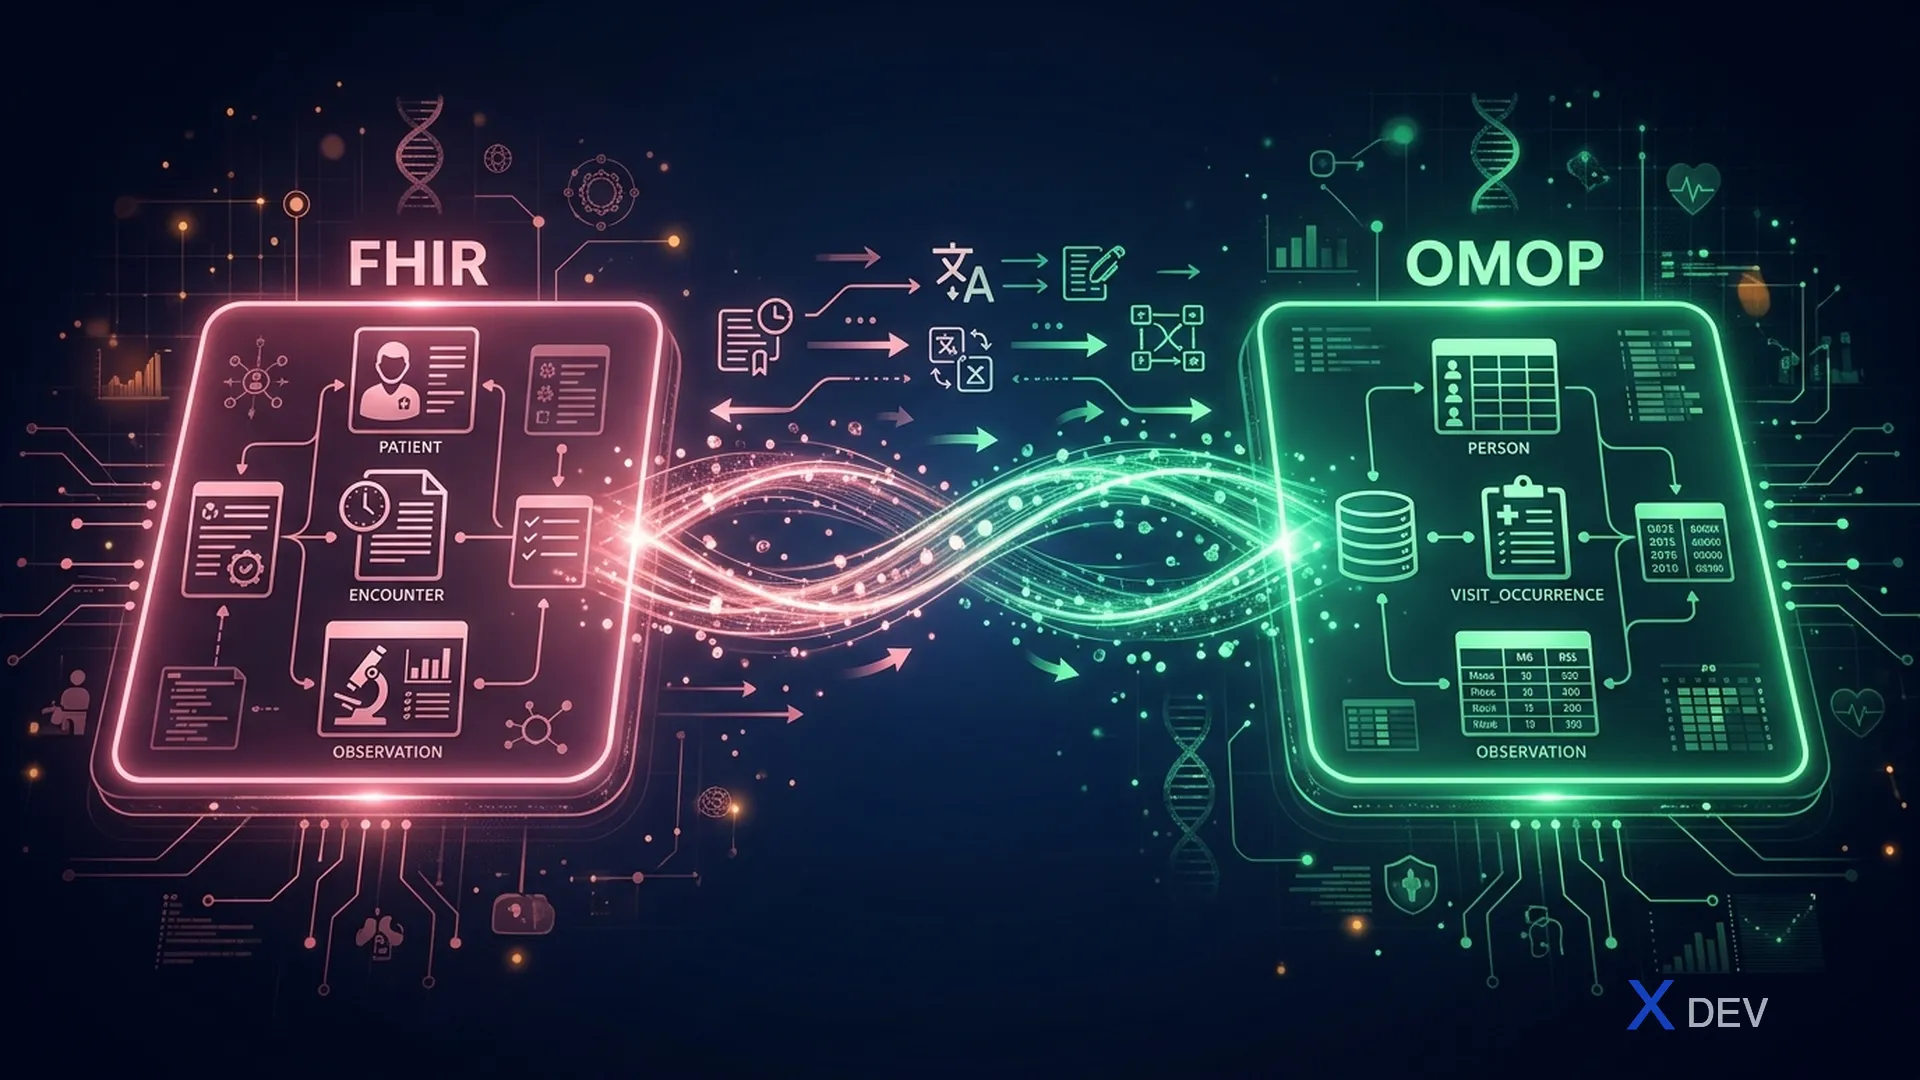 Kiến trúc hệ thống
Tổ chức 2026 thường có cả FHIR (operational) và OMOP (analytics). Bài viết hướng dẫn mapping resource ↔ table, FHIR-OMOP-on-FHIR working group, Pathling, Bulk Data Export pipeline và pattern triển khai cho VN.
Duy Tran14 phút Kiến trúc hệ thống
CDM 100M event vận hành thật khác hẳn dataset Eunomia. Bài viết hướng dẫn schema design, indexing, partition theo person_id, vacuum, backup, security theo Luật Bảo vệ dữ liệu cá nhân 2025 (hiệu lực 1/1/2026), audit log, vocabulary upgrade.
Duy Tran14 phút